
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
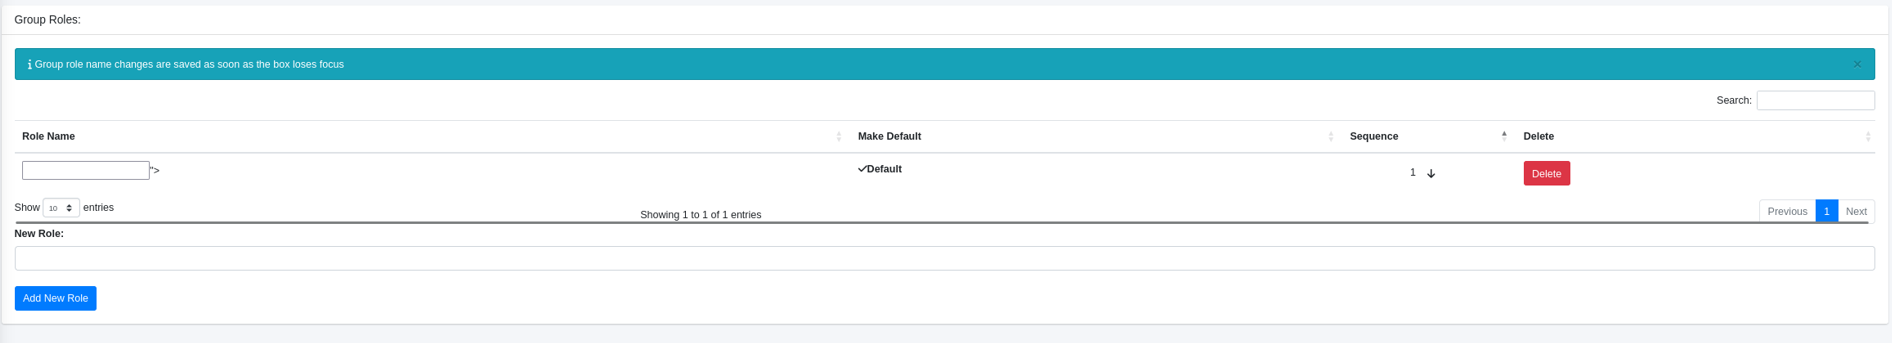
 lukasz-rybak/cve-2025-67876
إثبات مفهوم مفصل لـ CVE-2025-67876 يوضح XSS المخزنة في أسماء أدوار مجموعة ChurchCRM مما يؤدي إلى اختطاف جلسة المسؤول، مع شرح كامل للاستغلال وتوصيات…
 localh0ste/cve-2025-4138
ثغرة اجتياز الدليل في وحدة Tarfile (مع تجاوز سعة عبر الدليل) --> تؤدي إلى تصعيد الامتيازات
 imohammed28/cve-2024-10220-test
استغلال ثغرة وحدة تخزين gitRepo في Kubernetes (CVE-2024-10220) لأبحاث أمان HPC خاضعة للتحكم، يوضح تنفيذ أوامر عشوائية على عقد Kubernetes.
 graypixel2121/cve-2025-61229
تحليل تقني واستغلال إثبات المفهوم لـ CVE-2025-61229، ثغرة تصعيد صلاحيات محلية في SuperDuper! تسمح بتنفيذ نصوص برمجية عشوائية بصلاحيات الجذر والوصول…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter يحمّل ملفات Java .jar الخارجية ديناميكيًا دون تحقق أو عزل (sandboxing). إذا تمكن مهاجم من توفير ملف JAR أو استبداله…
 1numak1/cve-2025-31337
CVE-2025-31337 استشارة أمنية - تجاوز سعة المخزن المؤقت الحرج في إطار عمل روبوت الدردشة بالذكاء الاصطناعي
 alimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc
إثبات مفهوم لاستغلال CVE-2026-27199، وهو تجاوز لاسم جهاز Windows في دالة safe_join() الخاصة بـ Werkzeug، يوضح اجتياز المسار والتجاهل الصامت للبيانات.
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 هي ثغرة حرجة لتجاوز المسار في WinRAR 7.12
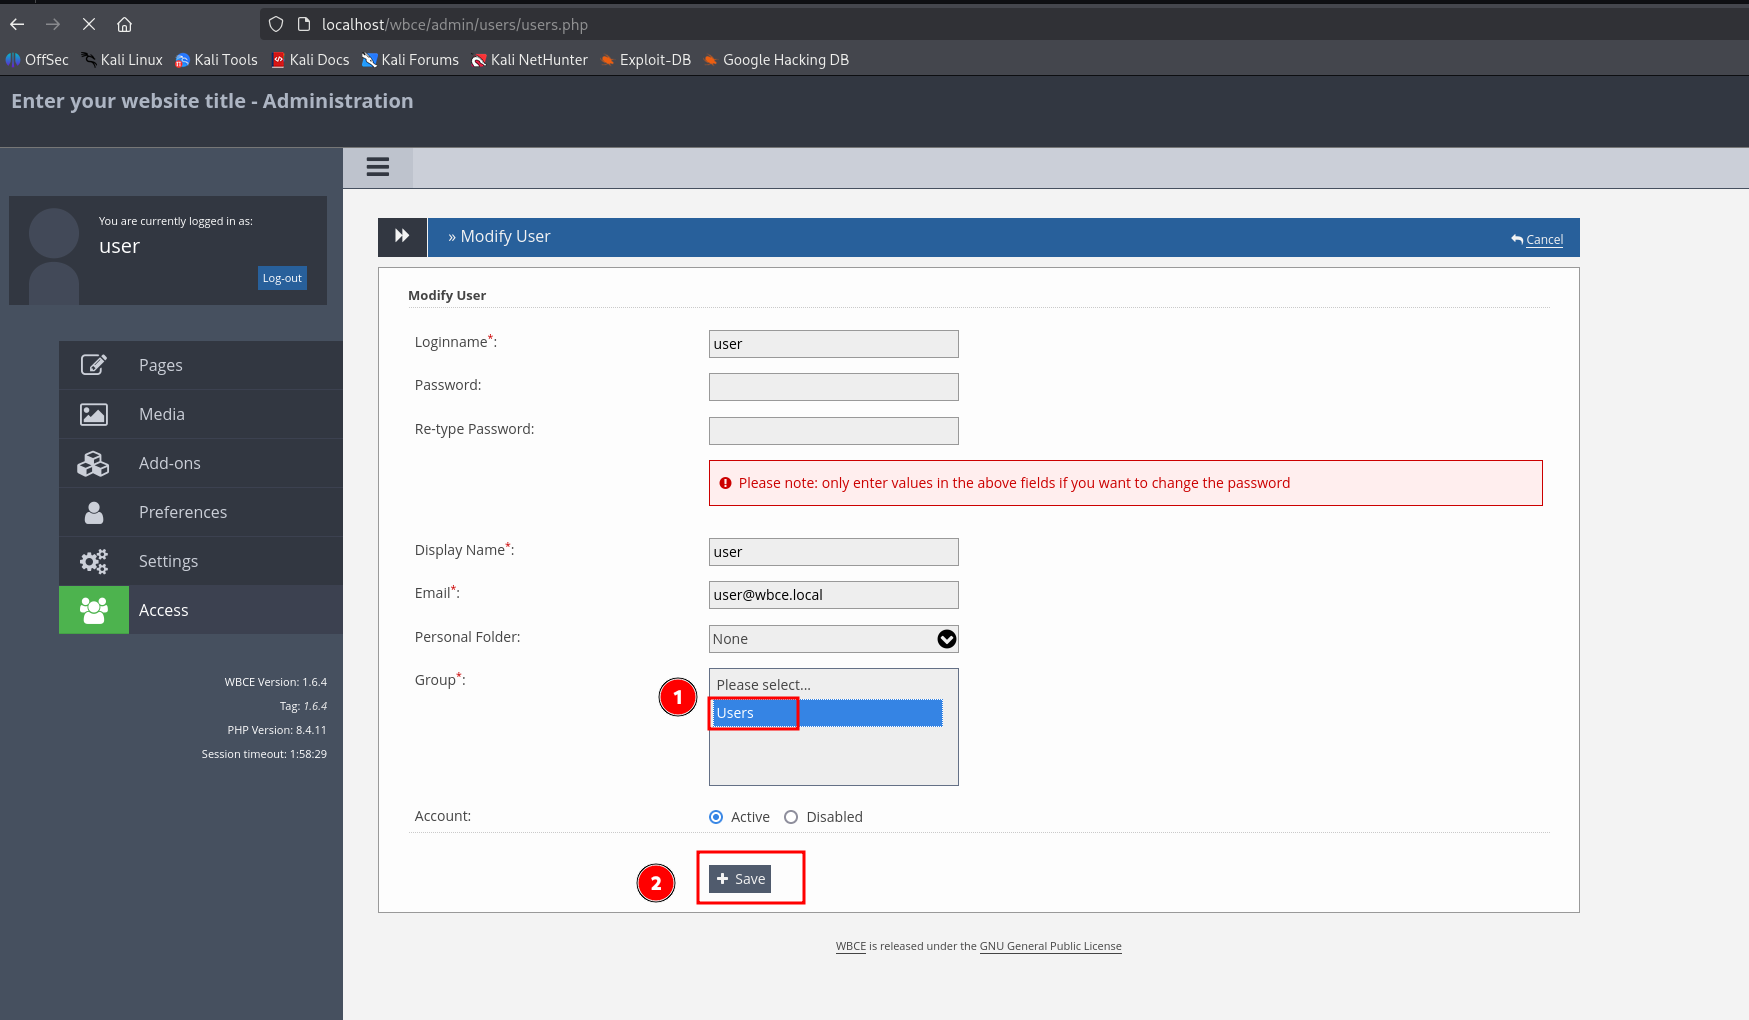 lukasz-rybak/cve-2025-65094
إثبات مفهوم لـ CVE-2025-65094: تصعيد امتيازات عبر IDOR في WBCE CMS. يوضح التلاعب بمعرف المجموعة للحصول على وصول المسؤول، مع تحليل مفصل وإرشادات…
 joakimbulow/cve-2026-24688
إثبات مفهوم لاستغلال CVE-2026-24688، وهي ثغرة رفض خدمة في تحليل المخطط التفصيلي في pypdf. يتضمن مولّد PDF خبيث ونصوص إعادة إنتاج توضح استنزاف الذاكرة…
 dotadrien/cve-2025-60654
إثبات مفهوم لـ CVE-2025-60654: تخزين XSS في حقل وصف الإعلان في Script Pag. يوضح تجاوز الفلتر باستخدام وسوم HTML مثل <img src=x onerror=alert('XSS')>.
 gregk4sec/cve-2026-25854
بحث أمني أصلي وإثبات مفهوم لـ CVE-2026-25854، وهي ثغرة إعادة توجيه مفتوحة في تكوينات مجموعة Apache Tomcat، بما في ذلك التحليل الفني وخطوات إعادة…
 iteride/cve-2025-29927
تحليل متعمق وبرهان المفهوم (PoC) لـ CVE-2025-29927، وهو تجاوز للمصادقة في البرمجية الوسيطة Next.js عبر رأس x-middleware-subrequest. يتضمن قوالب…
 snorlyd/https-nj.gov---cve-2020-11023
تقرير الثغرات الأمنية للموقع الرسمي لنيوجيرسي
 open-flaw/cve-2025-12758
إفصاح مفصل عن CVE-2025-12758 مع PoC يوضح تجاوز محدد تنوع Unicode في validator.js isLength()، بما في ذلك تحليل السبب الجذري وسيناريوهات الاستغلال…
 klassiker/cve-2025-55182
تحليل قائم على CodeQL لثغرة تلوث النموذج الأولي CVE-2025-55182 في مكونات خادم React، مع POC للاستغلال واستعلامات كشف ثابتة لاجتياز الخصائص غير الآمن.
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 azu/msgpack-cve-2021-23410-test
# مستودع اختبار يوضح إثبات المفهوم لـ CVE-2021-23410 في msgpack، مع تحليل ما إذا كانت ثغرة إلغاء التسلسل المبلغ عنها قابلة للاستغلال.








