#1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 egorrsp/cve-2020-15368-asrdrv103-research
بحث هندسة عكسية لـ ASRock AsrDrv103.sys (CVE-2020-15368)، يغطي واجهة برنامج التشغيل، وبروتوكول الطلبات المشفّر، وأساسيات الوصول المميّز إلى العتاد.
 secprbench/secprbench
معيار مرجعي يتضمن 265 تغييرًا برمجيًا حقيقيًا يُدخل ثغرات أمنية عبر تسعة مشاريع بلغات C وC++ وRust، مع مهام مراجعة مزدوجة، وبيئة Docker معزولة…
 4rdr/proofs
مجموعة من نتائج CVE ومراجع إثبات المفهوم وملاحظات أبحاث الثغرات الأمنية، بما في ذلك مدخلات ExploitDB والتنبيهات الأمنية الموثّقة.
 n0n4m3x41/cve-2026-22738-poc
إثبات مفهوم لاستغلال CVE-2026-22738، وهي ثغرة حرجة من نوع حقن SpEL تؤدي إلى تنفيذ أوامر عن بُعد (RCE) في Spring AI SimpleVectorStore، مع عرض تنفيذ…
 patois/winmagic_sd
تقرير فني حول واستغلال PoC لـ CVE-2020-11519 و CVE-2020-11520
 neurosaki987/qvm-tool
مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
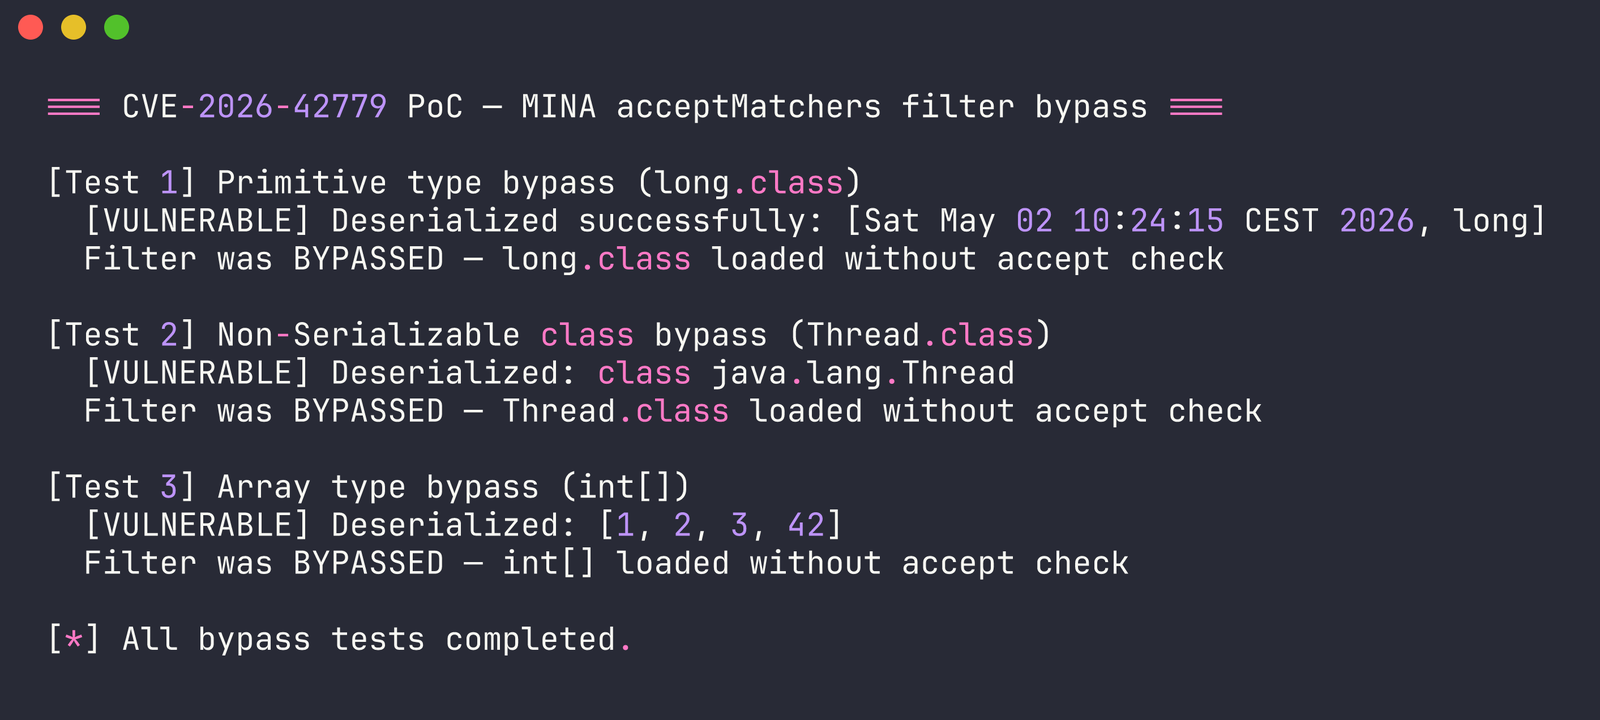 dinosn/cve-2026-42779
إثبات مفهوم يوضح تجاوز مرشح إلغاء التسلسل في Apache MINA مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد، مع تحليل تفصيلي للسبب الجذري، ونماذج استغلال…
 stair-lab/certified-unlearning-neural-networks-icml-2025
كود الورقة البحثية "إلغاء التعلّم المعتمد للشبكات العصبية"، ICML 2025
 lzty/cve-2026-94129
تنفيذ إثبات المفهوم لـ CVE-2026-94129، مُقدَّم لأغراض الدراسة والبحث.
 badkeys/debianopenssl
المفاتيح الخاصة المعرّضة لثغرة Debian OpenSSL (CVE-2008-0166)
 webraybtl/cve-2023-27363
تحليل وإعادة إنتاج الثغرة الأمنية CVE-2023-27363 لتنفيذ التعليمات البرمجية عن بُعد في Foxit PDF (福昕)
 wangs-official/opace6-cve-2026-64560
أداة root مؤقتة لجهاز OnePlus Ace 6 تستغل ثغرة use-after-free في مؤقت POSIX CPU بنواة Linux CVE-2026-64560 للحصول على صلاحيات root حتى إعادة التشغيل،…
 nccgroup/setcookieanalysisinbrowsers
تحليل SetCookie في نتائج أبحاث المتصفح
 werew/qsynth-artifacts
مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
 decalage2/detect_cve-2026-86950
أداة بايثون لاكتشاف ملفات PDF التي تستغل CVE-2026-86950
 erberkan/cve-2026-42536-poc
ثغرة تجاوز سعة المخزن المؤقت المستند إلى الكومة في خادم Apache HTTP مع mod_xml2enc و xml2StartParse والمحتوى غير الموثوق
 azqzazq1/lid
LID — انحراف سلامة لينكس: تجاوز AppArmor عبر إعادة كتابة مسار eBPF. التلاعب بوسائط استدعاء النظام قبل LSM بدون أي أثر تدقيق. "لينكس يحتضر"