
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 munshi007/aura-state
إطار عمل بايثون لبناء سير عمل نماذج اللغة الكبيرة (LLM) كآلات حالة مع التحقق الرسمي عبر نظرية البرهان Z3، والتحقق من نموذج CTL، والتنبؤ المتوافق…
 ethiack/cve-2023-29007
استغلال لإثبات المفهوم لثغرة CVE-2023-29007، وهي ثغرة حقن تكوين عشوائي في Git. يوضح كيفية الاستغلال عبر مستودع مُصمَّم خصيصًا لتحقيق تنفيذ التعليمات…
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
تحليل تعليمي لثغرة تنفيذ التعليمات البرمجية في WinRAR CVE-2023-38831، يغطي آليات الاستغلال واستراتيجيات التخفيف من خلال توثيق منظم.
 divagr18/gpu-instance-fingerprint
بصمة دقيقة لوحدة معالجة الرسومات (GPU) التي تشغّلها، حتى بين وحدات GPU متطابقة، من ترتيب وصول عمليات الجمع الذرية (atomic adds) الخاصة بها. دقة…
 bitdefender/swapgs-attack-poc
يحتوي هذا المستودع على المصادر والوثائق الخاصة بهجوم SWAPGS PoC (CVE-2019-1125)
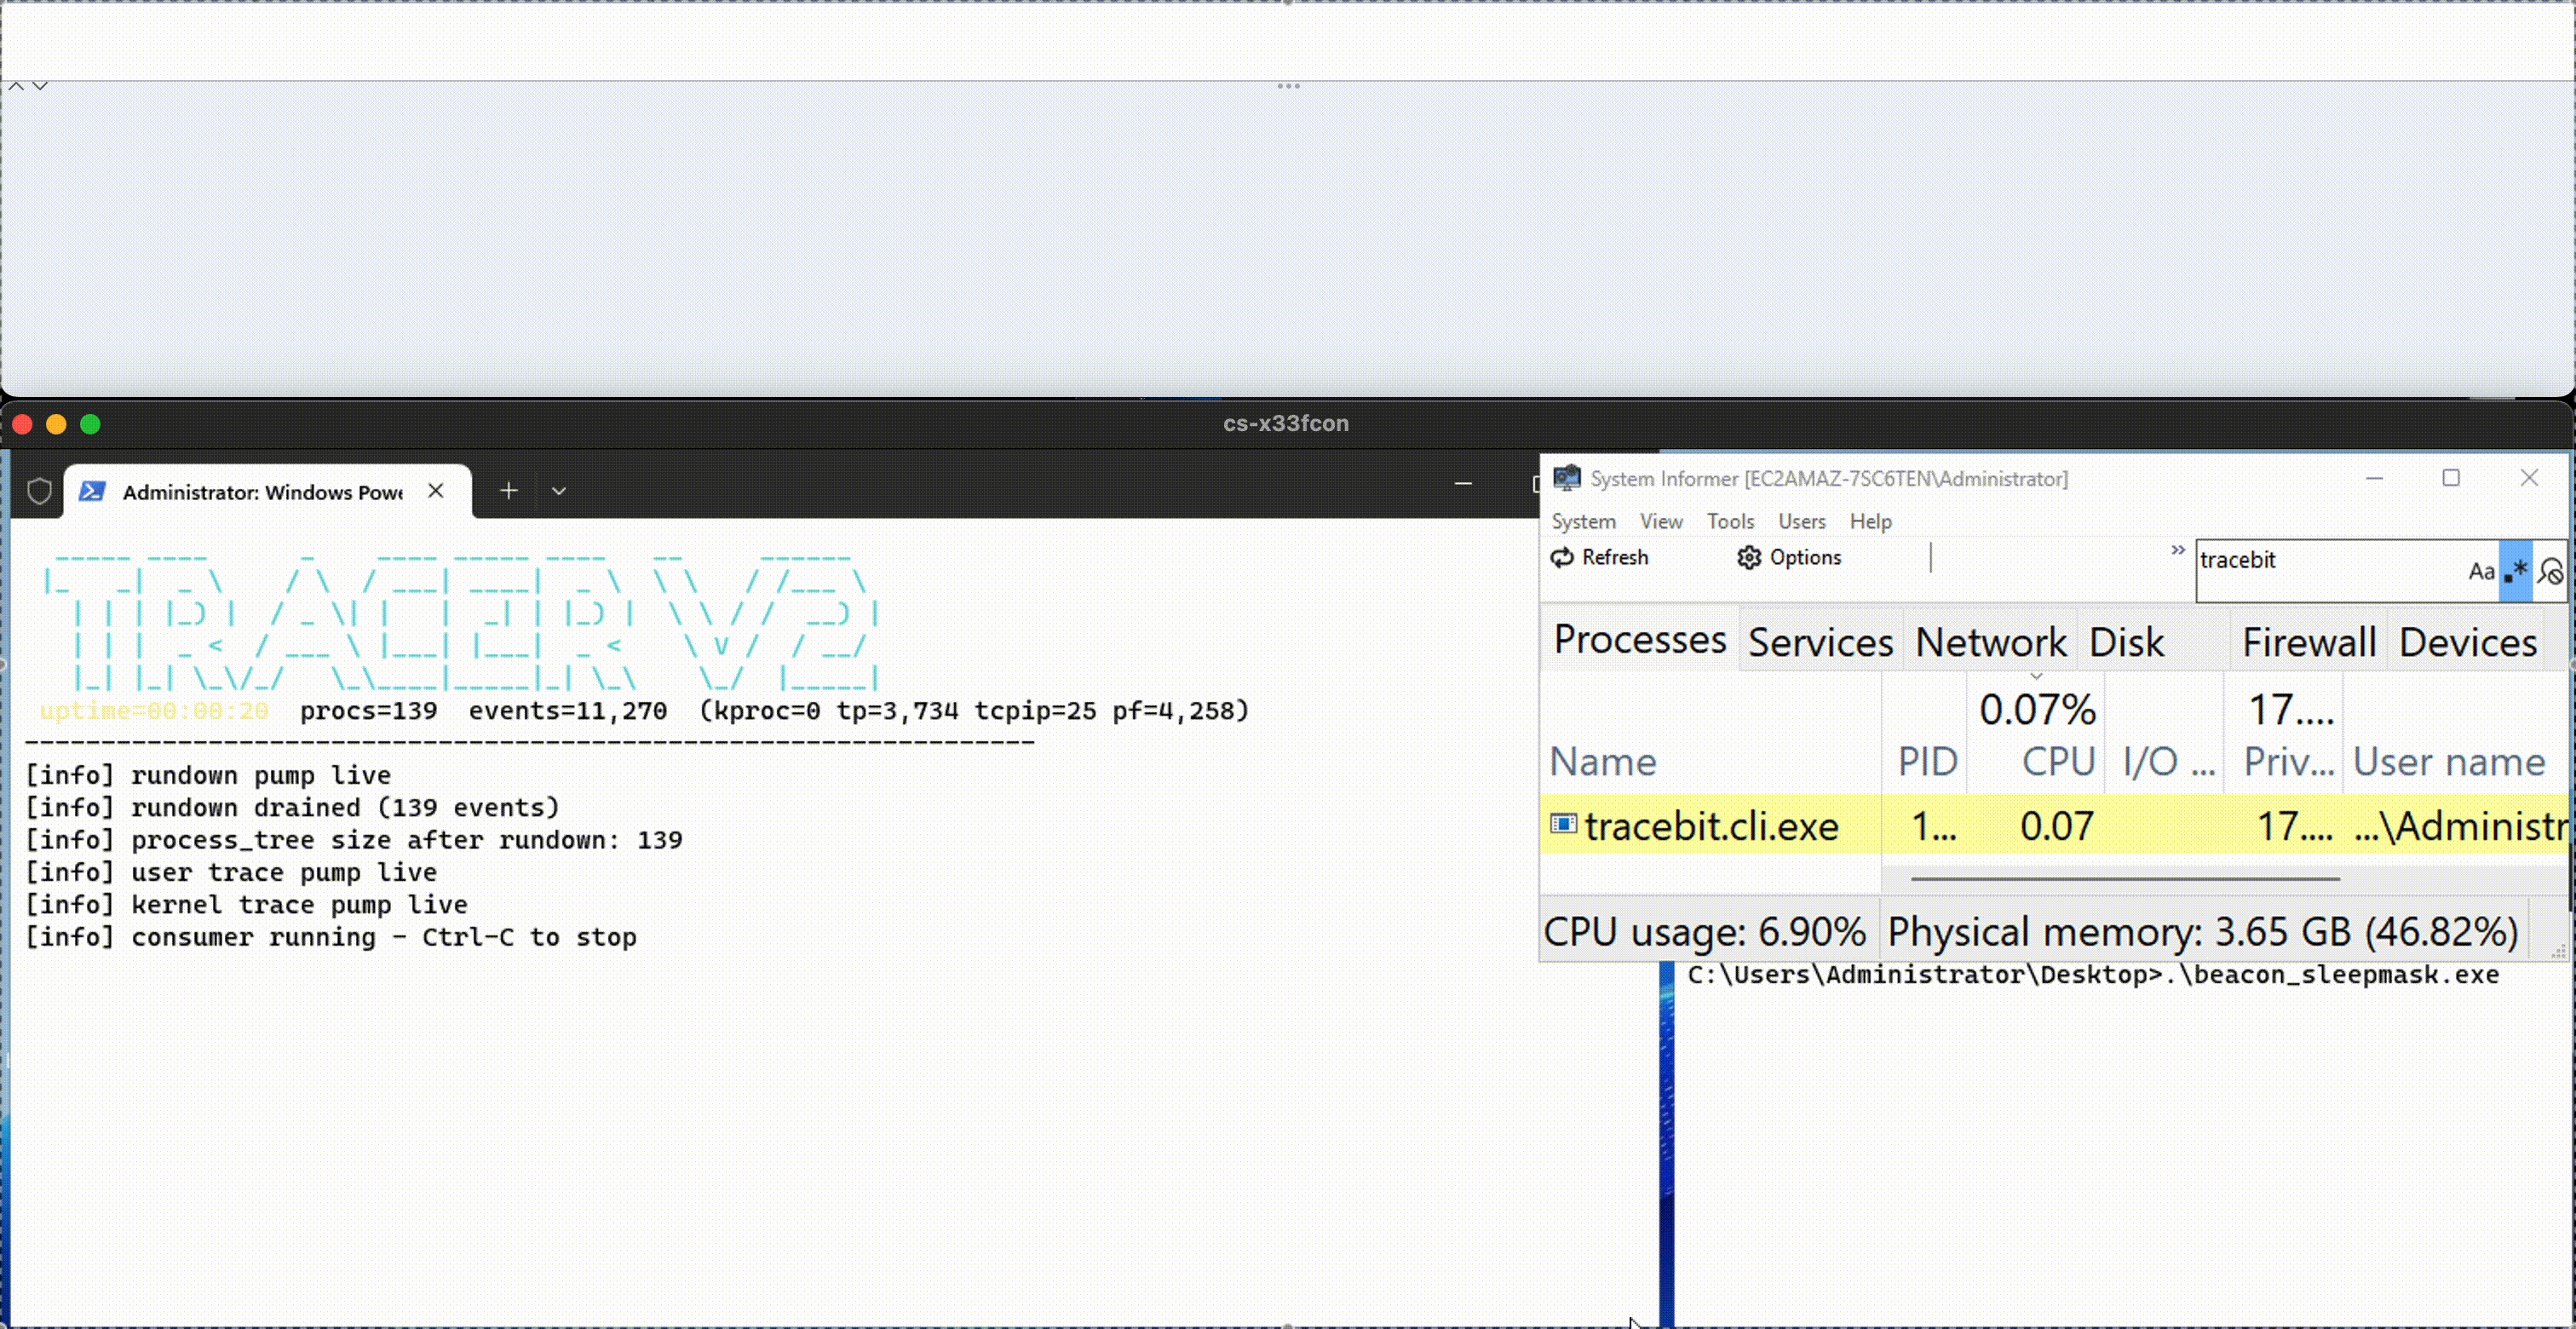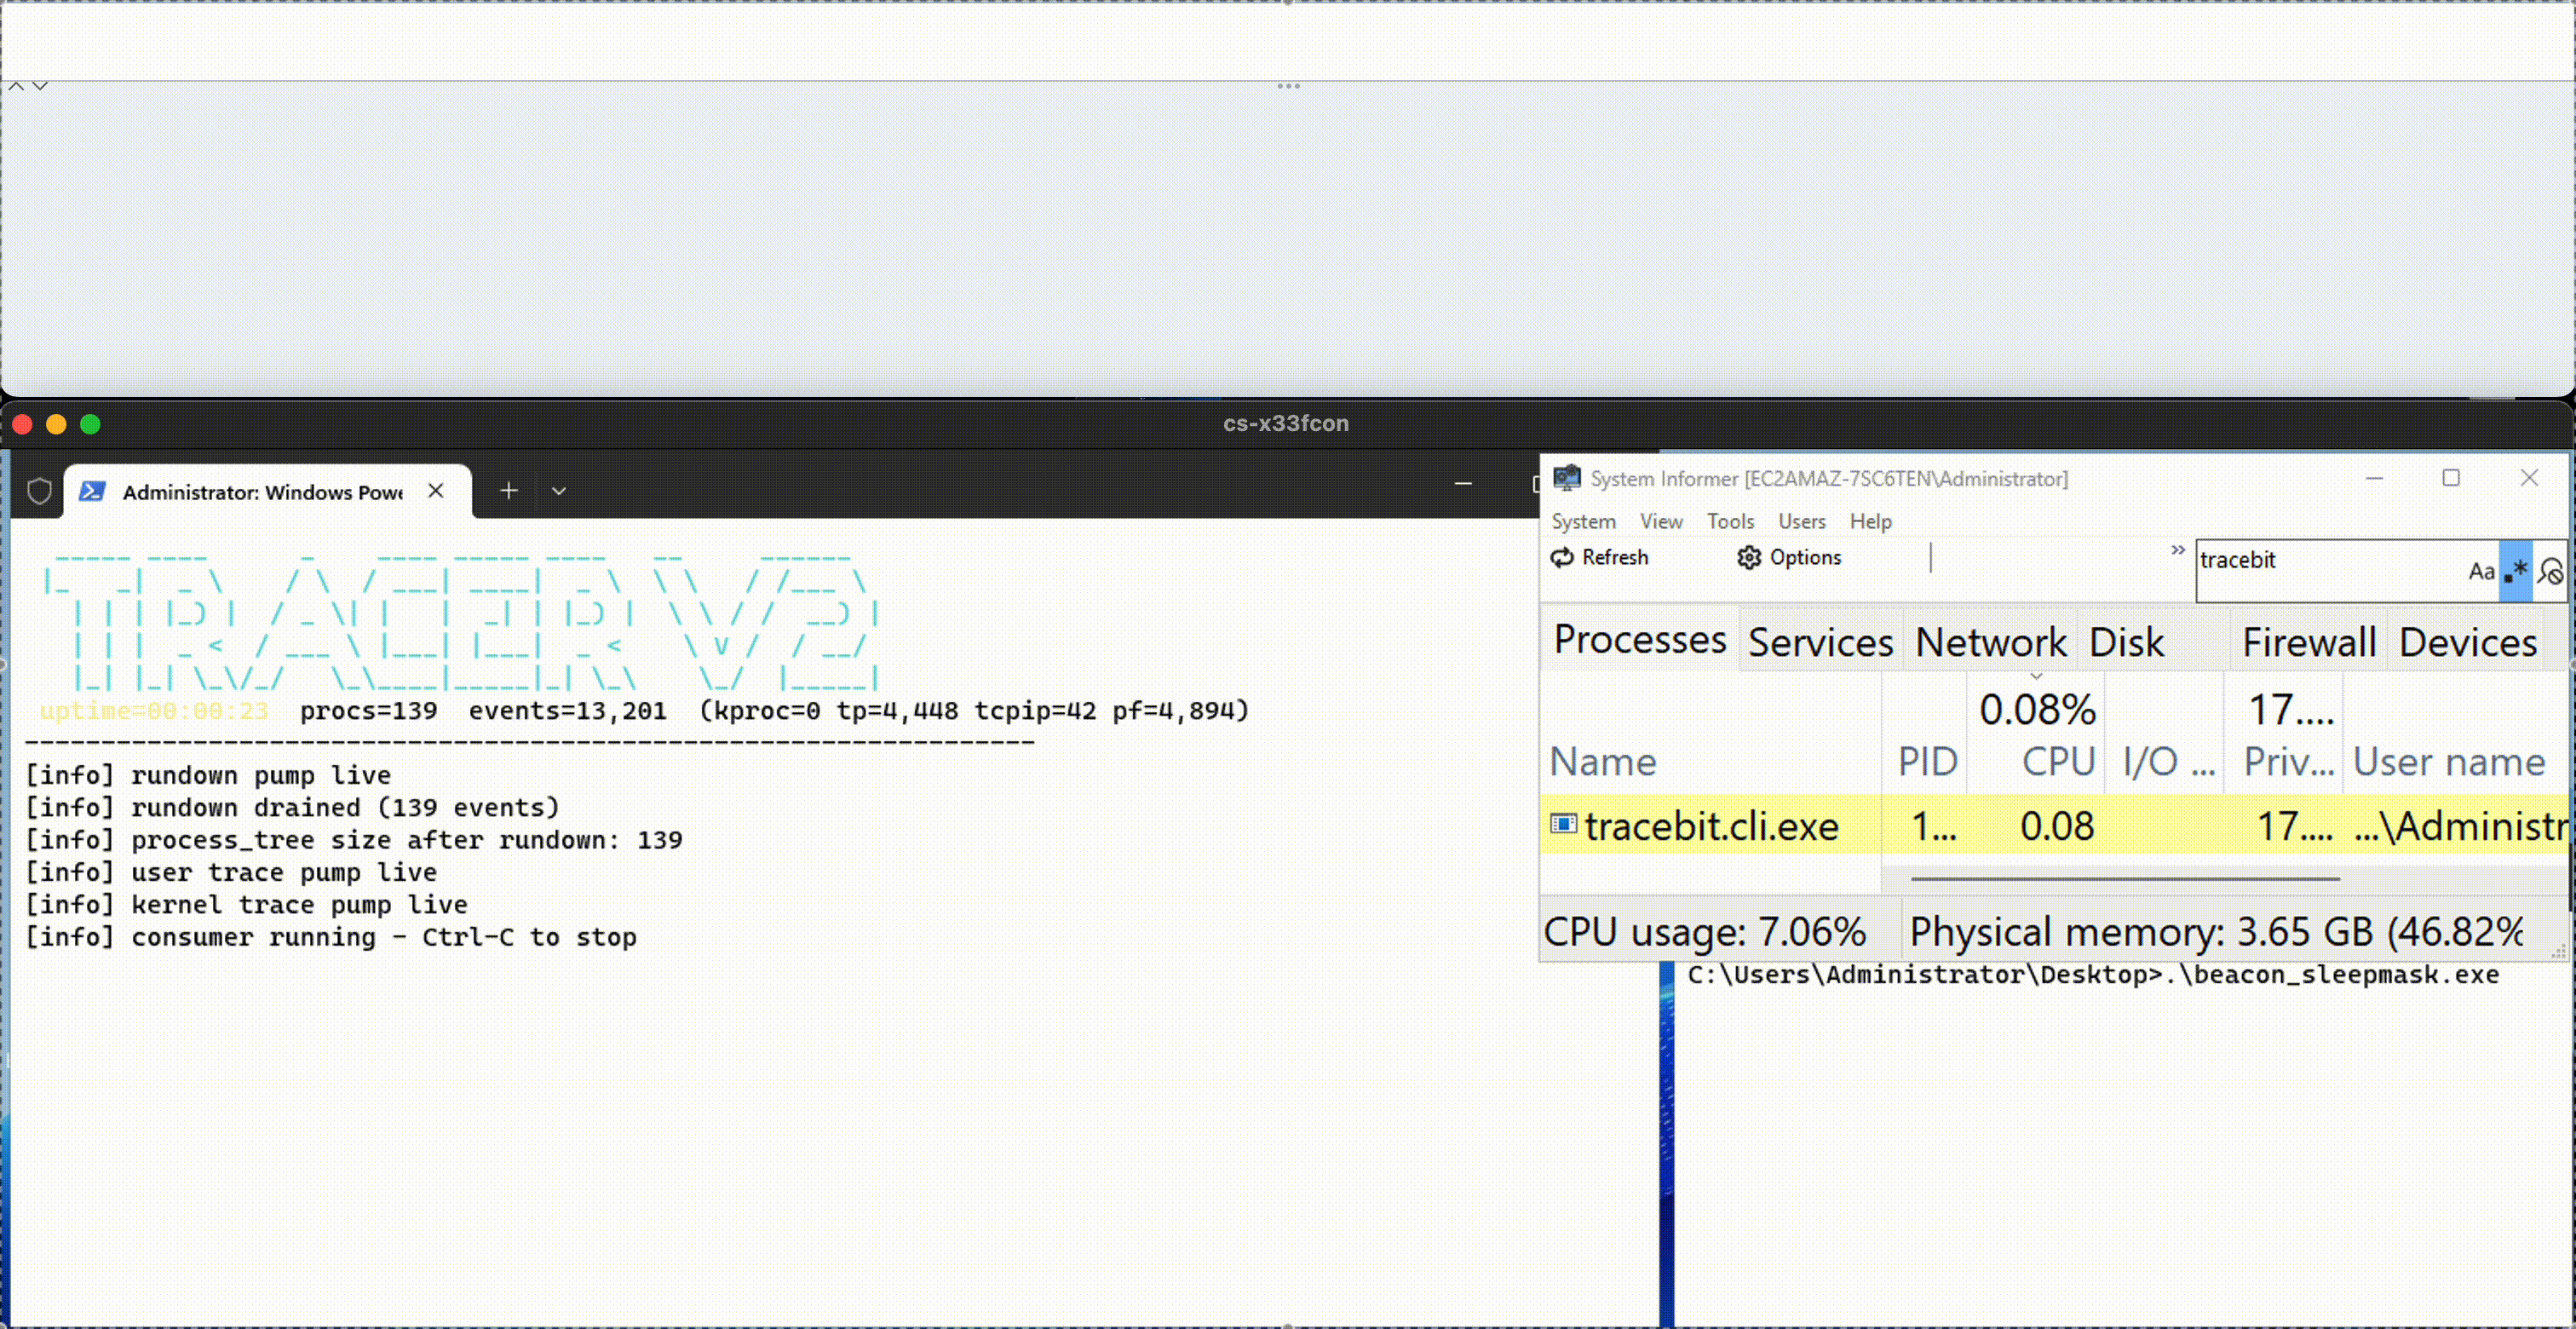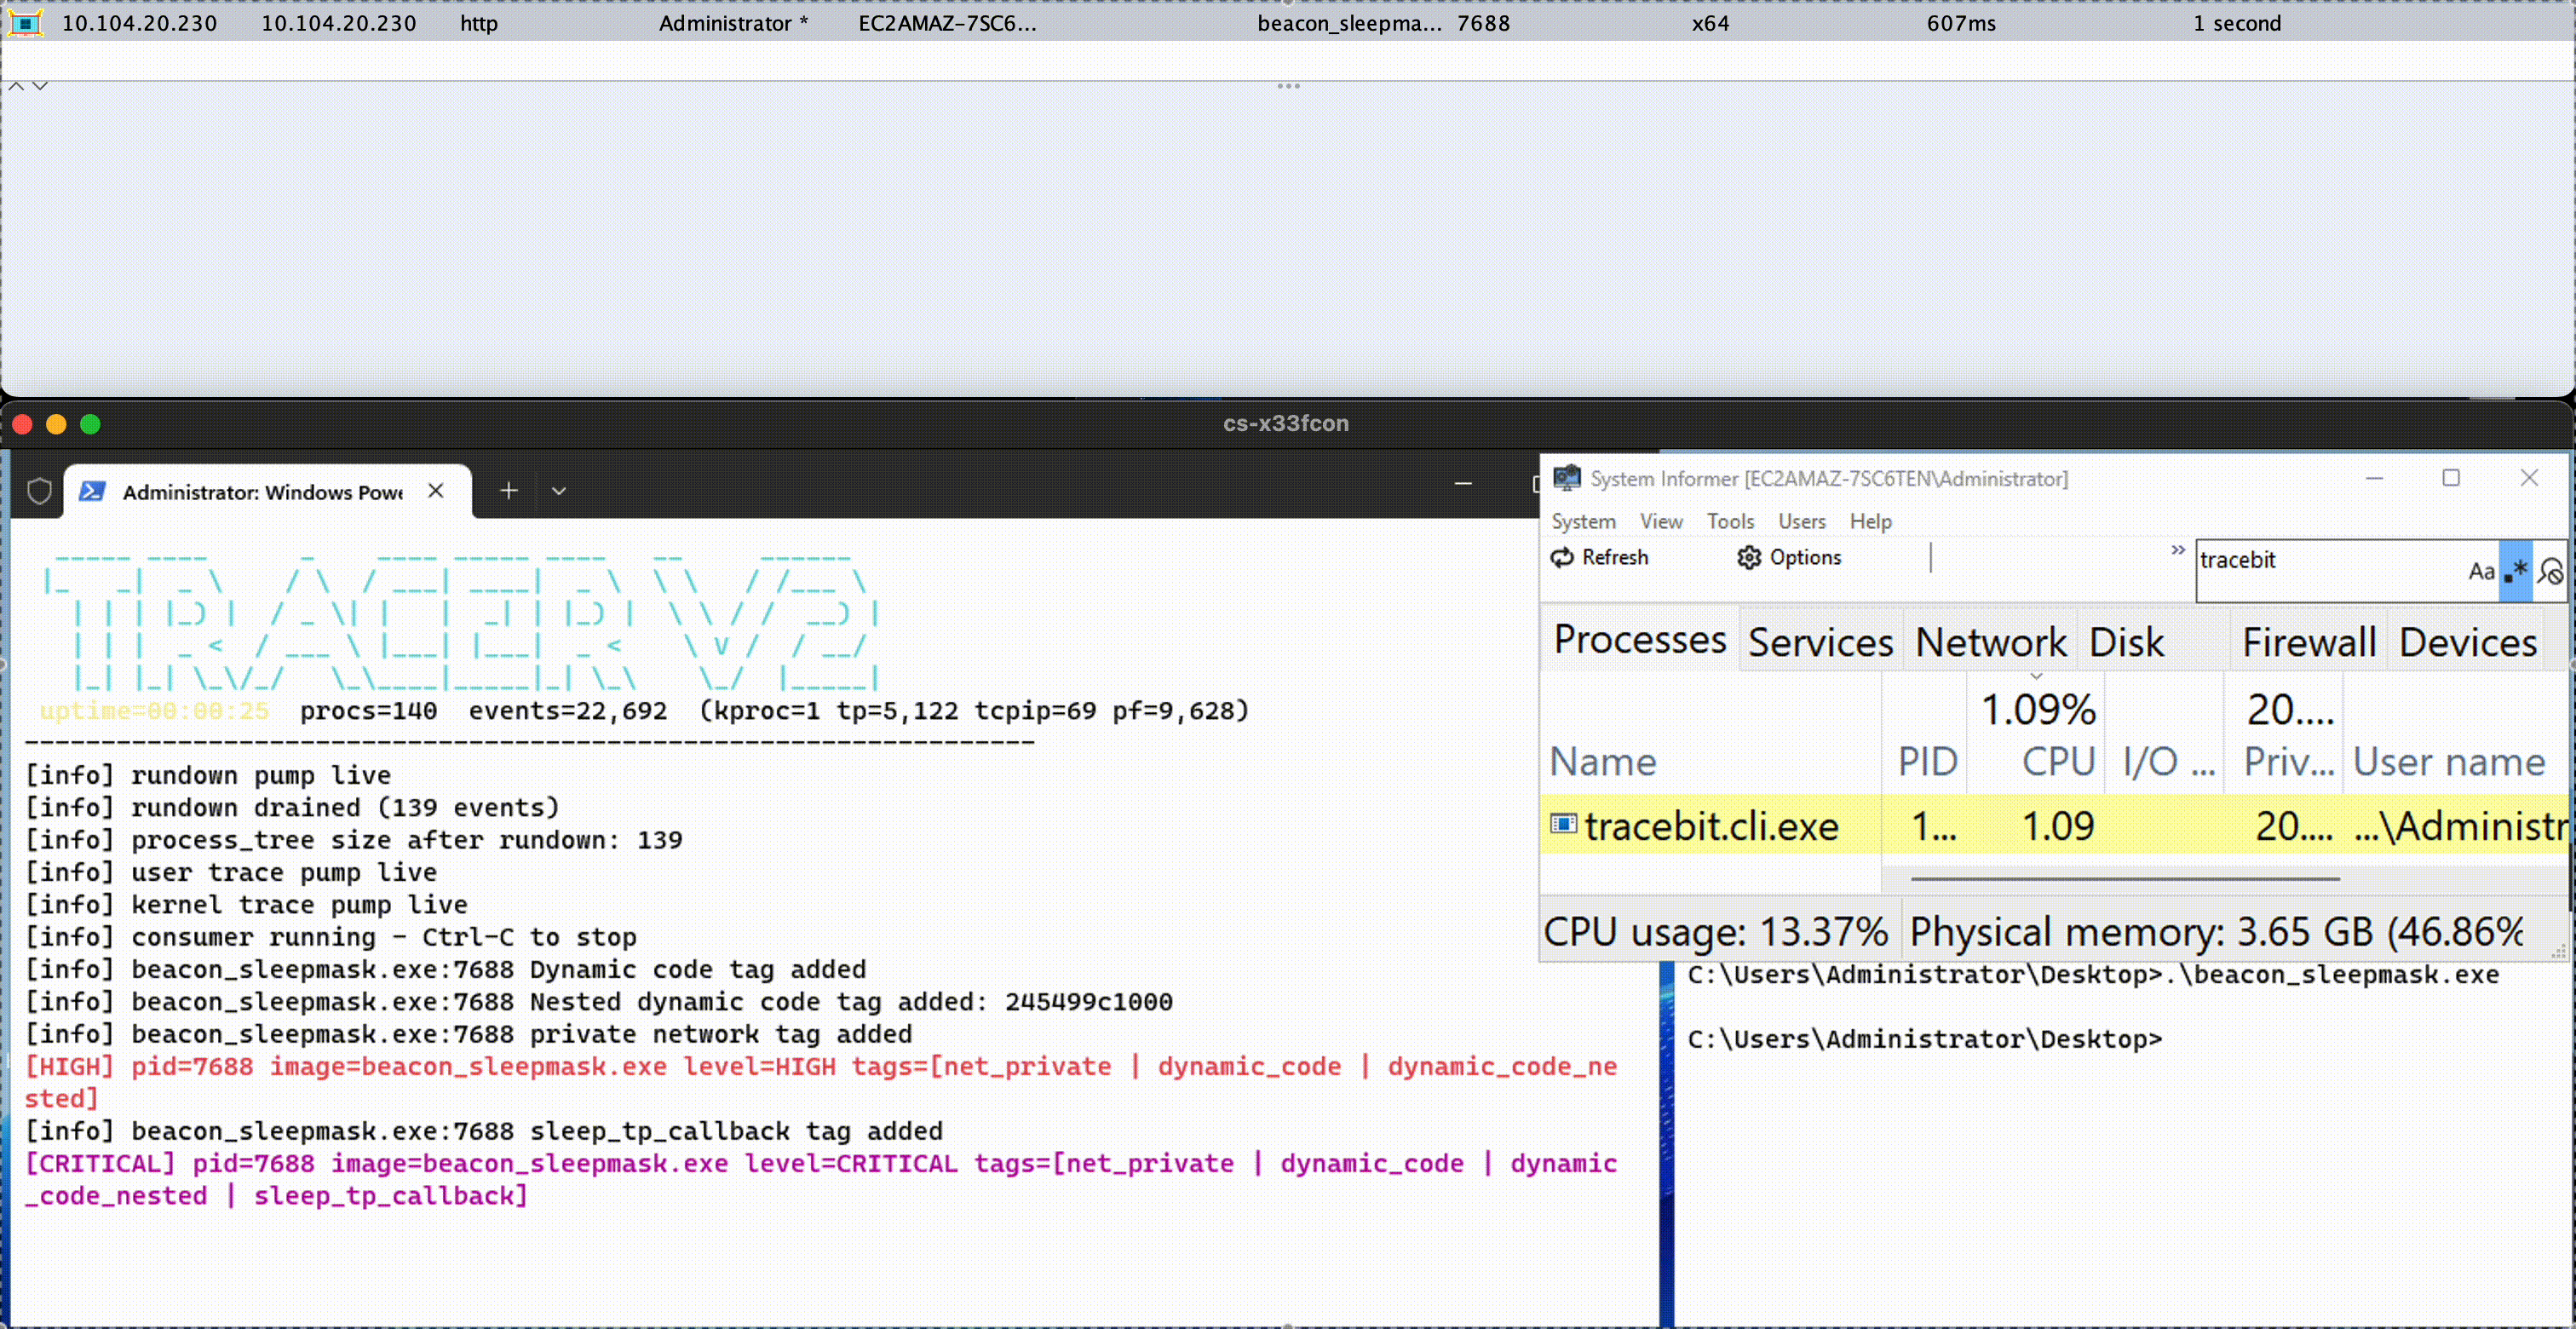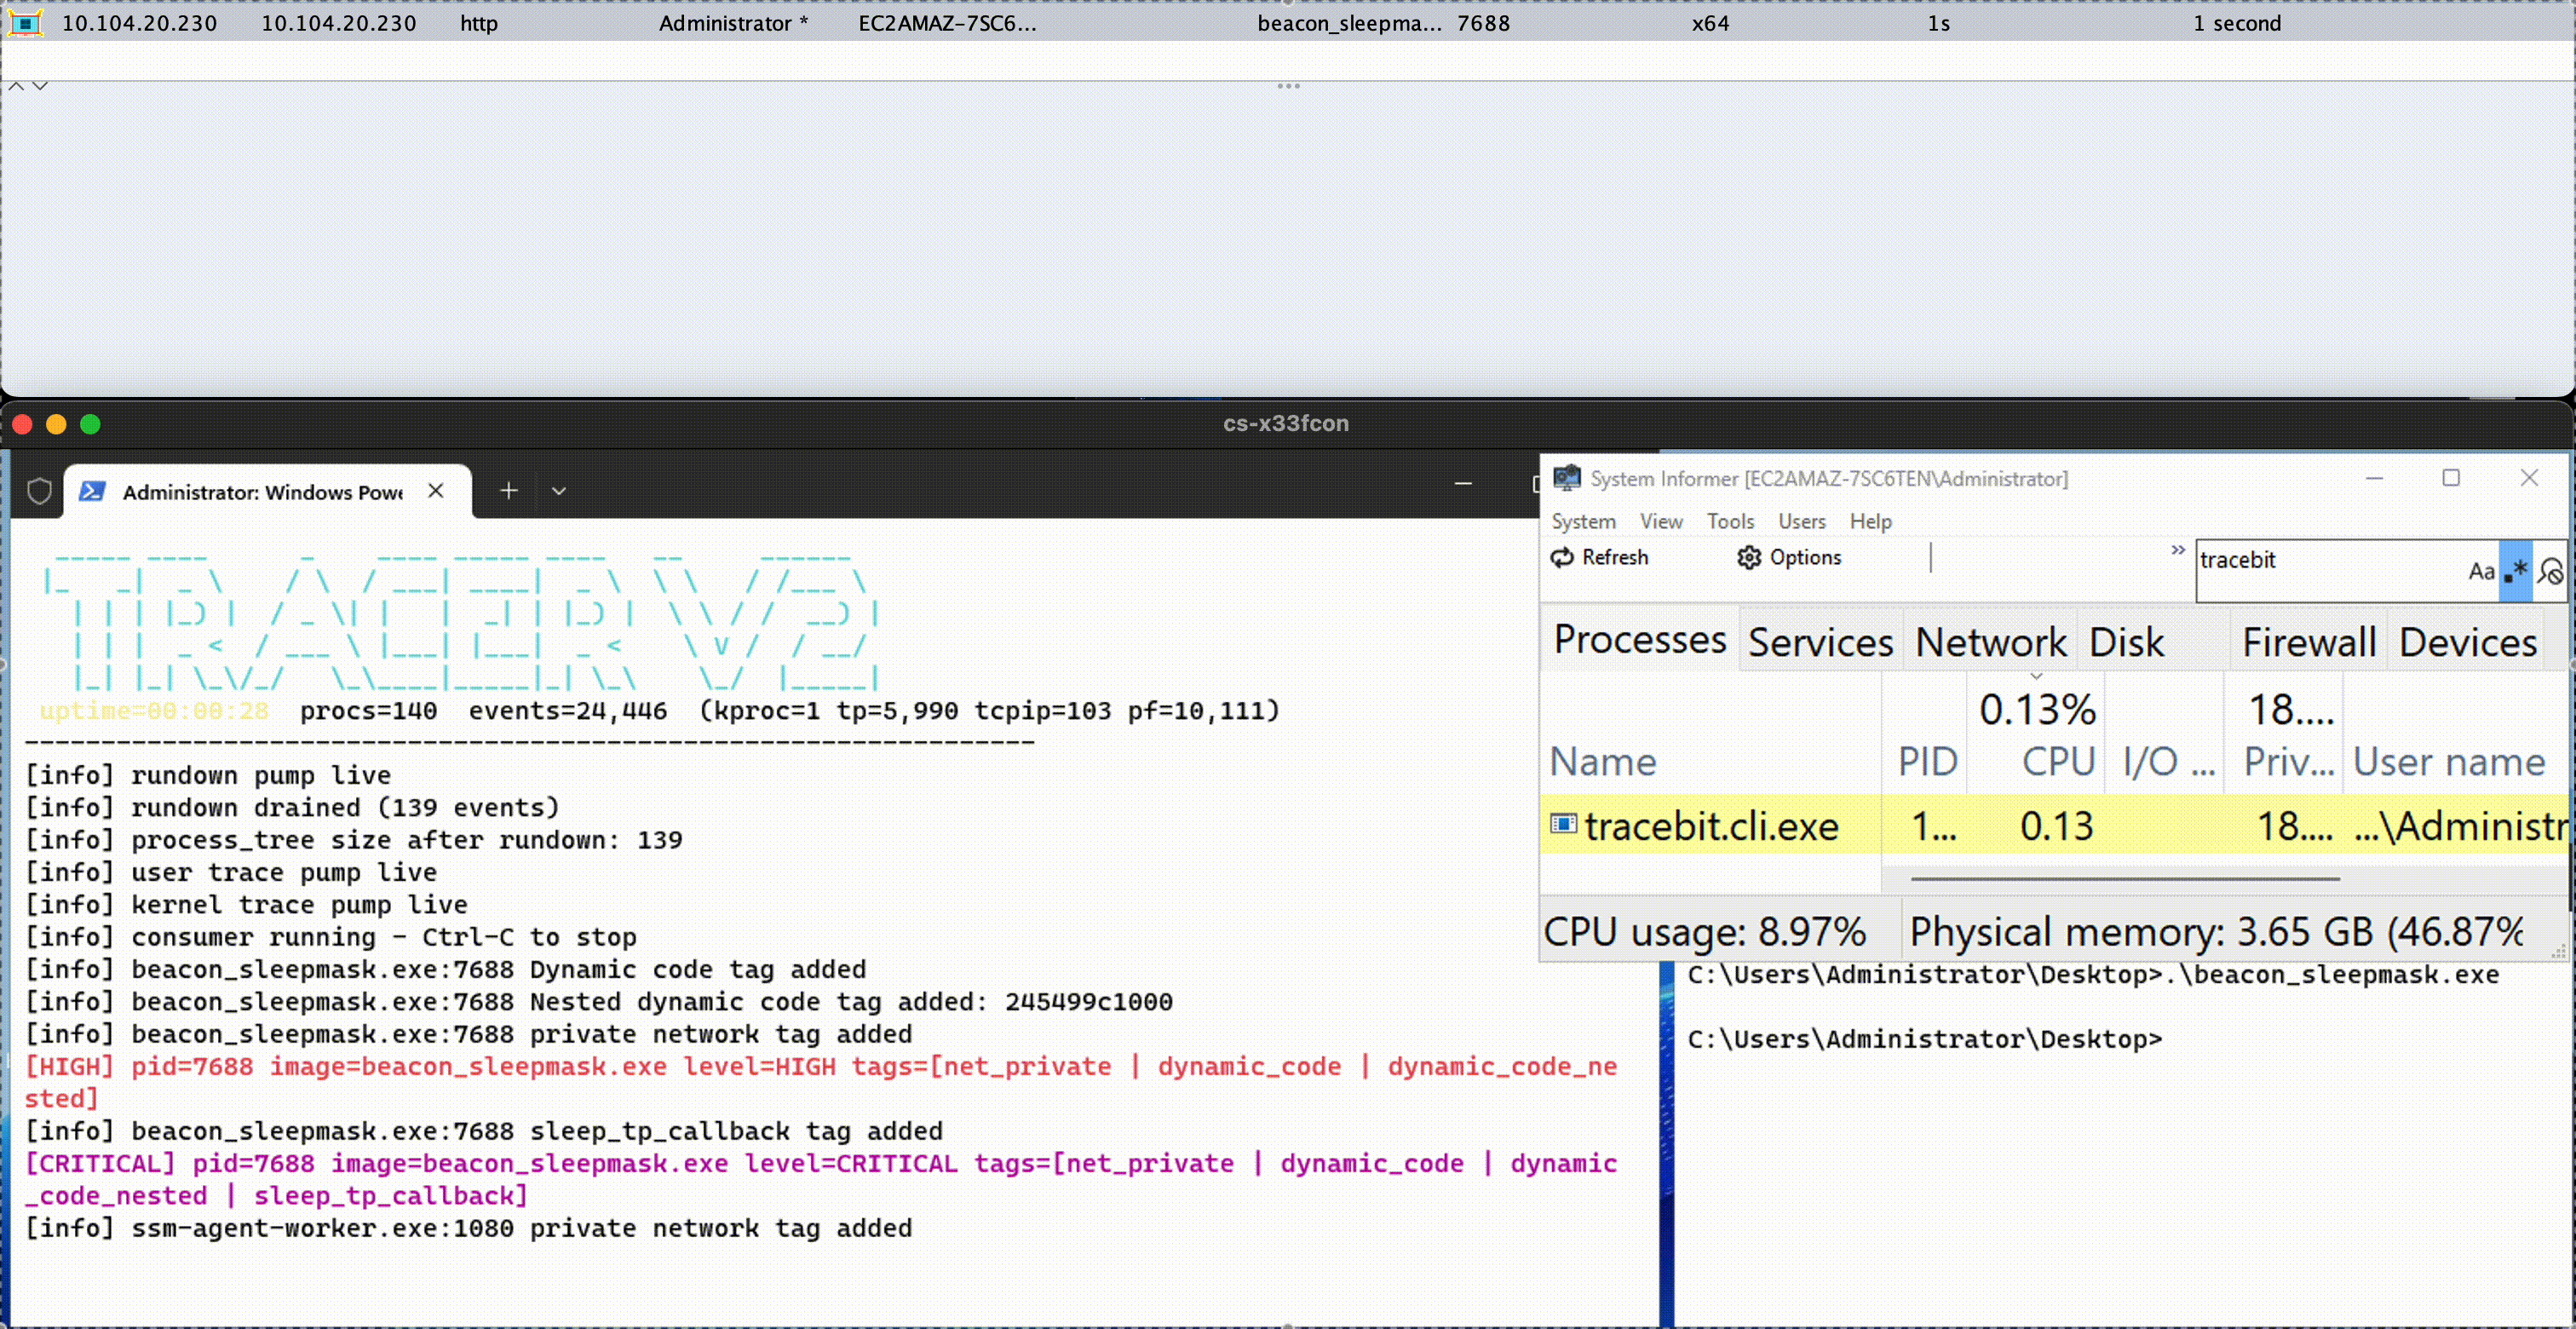 threathunters-io/kassandra_x33fcon_2026
يحتوي هذا المستودع على أداة البحث التي تم تقديمها في x33fcon 2026، إلى جانب شرائح العرض التقديمي المرتبطة بها. تُتاح هذه المحتويات لأغراض البحث…
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
 synacktiv/windows_kernel_shadow_stack
إثباتات مفاهيم توضح بعض جوانب تخفيف مكدس الظل في نواة ويندوز.

 owasp/pscf
إطار عمل OWASP يوفر قدرات أمنية منظمة لمنتجات البرمجيات، مشتق من تحليل المعايير التنظيمية والصناعية لتوجيه إدارة المنتج الآمن والتنفيذ والامتثال.
 nccgroup/royal_apt
Royal APT - APT15 - معلومات ذات صلة من أبحاث عمليات الدفاع السيبراني لـ NCC Group
 oritwoen/boha
مكتبة بيانات المكافآت والألغاز والتحديات المتعلقة بالتشفير
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: ثغرة تسريب معلومات على معالج الرسوميات المدمج من إنتل
 0xdea/raptor_infiltrate20
#INFILTRATE20 حزمة حفلة raptor.
 giancarlolelli/quantum
يحتوي هذا المستودع على الكود وتفاصيل التقديم لتحدي جائزة QDay من https://www.projecteleven.com/
 gyaansastra/cve-2023-21716
ثغرة أمنية في wwlib الخاص بـ Microsoft Office تسمح للمهاجمين بتنفيذ تعليمات برمجية عن بُعد بصلاحيات الضحية الذي يفتح مستند RTF ضار. يمكن للمهاجم…
 runzeroinc/vulns-2026-fatfs-chance
ثغرات أمنية موثقة في مكتبة نظام الملفات المضمنة FatFs مع تفاصيل CVE، وأداة اختبار بالتشويش (fuzzing harness)، ومُولّد صور الأقراص الاستغلالية، وتحليل…
 gnoxter/mountain_goat
PoC يوضح تقنيات استغلال CVE-2016-5696 هجمات TCP خارج المسار: حد المعدل العام يعتبر خطيرًا








