
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 ablation-tool/ablation
إطار عمل للهندسة العكسية مع التفكيك وإعادة الترجمة وتحليل التلوث ومقارنة الإصدارات والبحث الدلالي، بالإضافة إلى تحليل ثنائي وبرمجيات ثابتة مستقل…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
إطار عمل OWASP الذي يفهرس أهم 10 مخاطر أمنية في البنية التحتية للحوسبة السحابية الحديثة ومراكز بيانات الذكاء الاصطناعي، ويغطي الأجهزة والشبكات والعزل…
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 jazho76/house_of_apple_2
جولة تفاعلية في GDB لتقنية House of Apple 2 FSOP على glibc 2.43، مع بيئة اختبار قابلة لإعادة الإنتاج تغطي تجاوز vtable، وتحويل المكدس، وROP.
 googleprojectzero/fuzzilli
مختبر عشوائي لمحرك جافا سكريبت
 analysis-tools-dev/static-analysis
دليل منسّق لأدوات التحليل الثابت (SAST) وأدوات الفحص (linters) للغات البرمجة وملفات الإعدادات وأدوات البناء والتكامل المستمر (CI)، مع التركيز على…
 owasp/secretsifter
مشروع OWASP Incubator: يكتشف بيانات الاعتماد المكشوفة في المحتوى الذي يقدمه المتصفح (JavaScript، واستجابات التكوين، وحركة المرور المباشرة).
 0xax/linux-insides
كتاب قيد الإنجاز حول نواة لينكس وما بداخلها.
 thuyimingli/backdoor-learning-resources
قائمة منسّقة من الأوراق البحثية والدراسات الاستقصائية وصناديق الأدوات حول تعلّم الباب الخلفي، تُنظّم الهجمات القائمة على التسميم والدفاعات في التعلم…
 hyperdbg/hyperdbg
أدوات تصحيح أخطاء أصلية متطورة
 atredispartners/advisories
مجموعة من الاستشارات الأمنية من Atredis Partners توثّق الثغرات المكتشفة أثناء ارتباطات العملاء والبحوث المستقلة، مع تفاصيل الإفصاح المنسّق وحالة…
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 الحصول على صلاحيات الجذر المؤقتة - ملاحظات بحثية
 hslatman/awesome-industrial-control-system-security
قائمة منسقة من الموارد المتعلقة بأمن أنظمة التحكم الصناعي (ICS).
 bx33661/cve-2025-7461
تحليل مفصل لـ CVE-2025-7461، وهي ثغرة حقن SQL في نظام التجارة الإلكترونية Modern Bag، بما في ذلك السبب الجذري والكود المتأثر وتفاصيل الاستغلال.
 slowmist/knowledge-base
قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
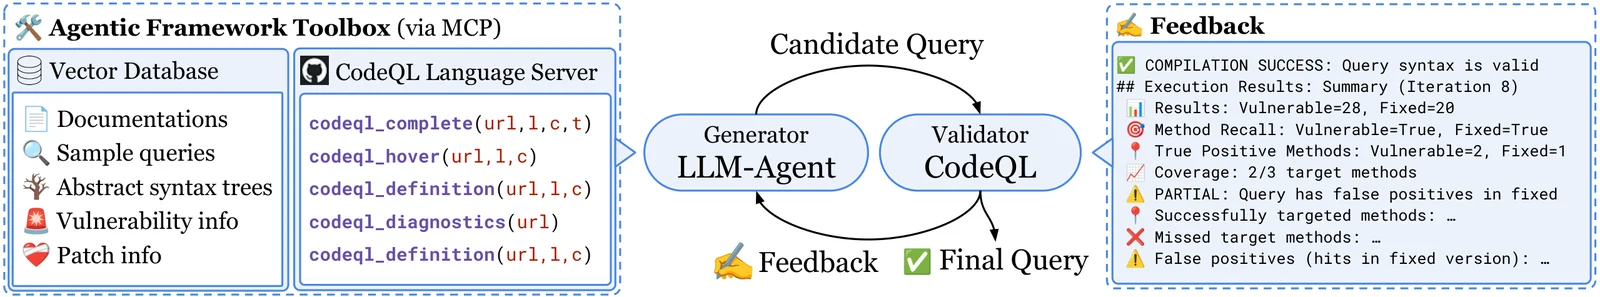 neuralprogram/qlcoder
إطار عامل لتوليف استعلامات CodeQL
 facebookresearch/meta_secalign
نماذج لغوية كبيرة مفتوحة الأوزان وشيفرة تدريب/تقييم للدفاع ضد هجمات حقن الأوامر، مع معايير قياس لأمان استدعاء الأدوات بالوكلاء واتباع التعليمات.
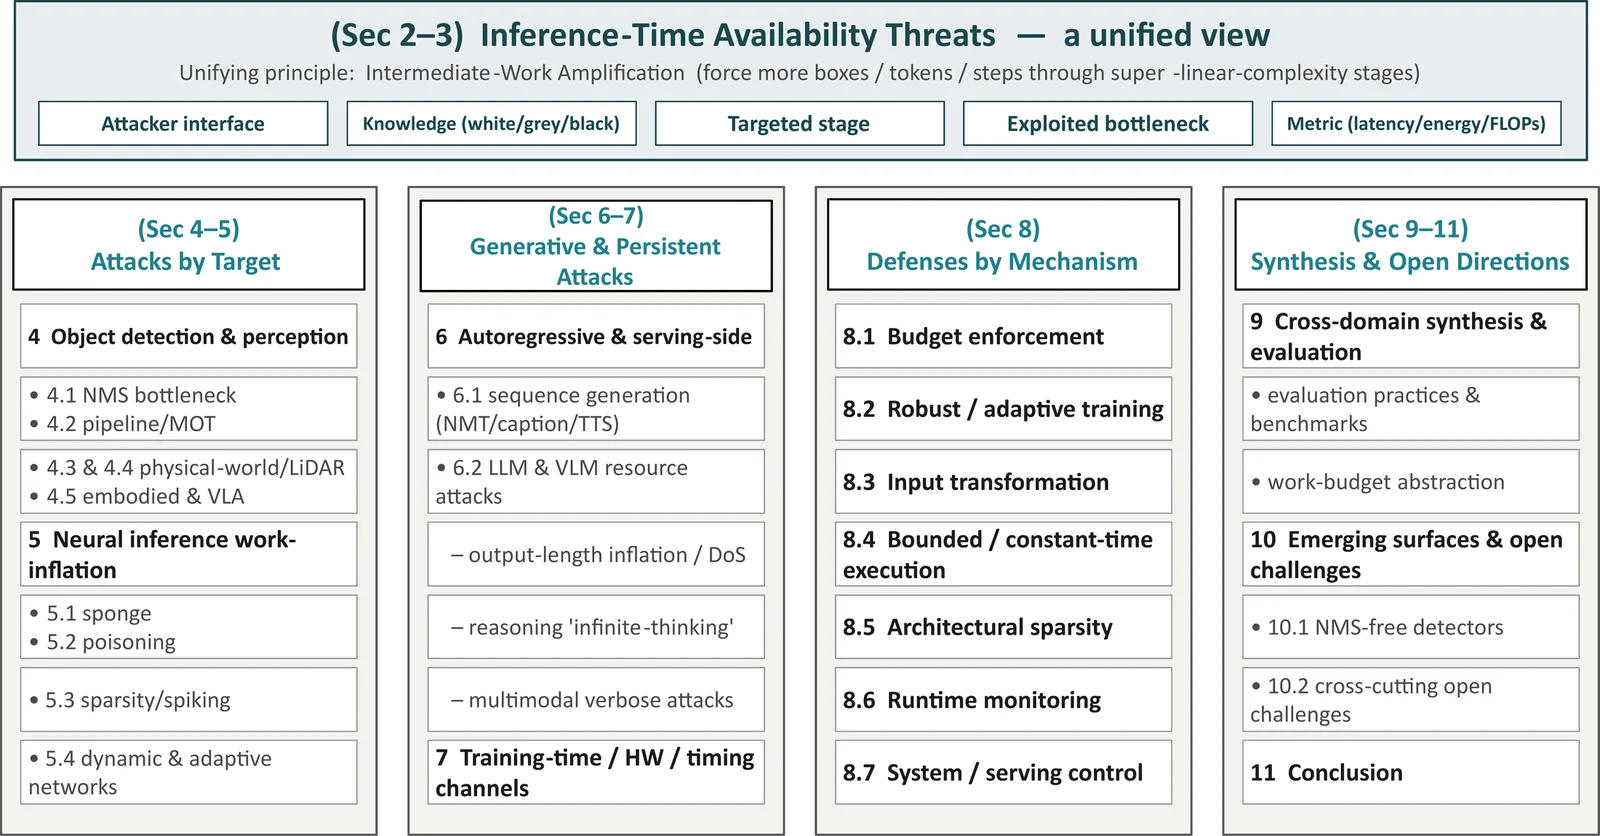 guzonghua/awesome-latency-attacks
فهرس منسّق لهجمات ودفاعات زمن الوصول في التعلم العميق، وزمن الوصول-الطاقة، والتوقيت (التوافر) — مرافق لإيداع ACM Computing Surveys.








