
 #1
أدوات لالتقاط وفحص وتحليل حركة مرور الشبكة في الوقت الفعلي أو من ملفات الالتقاط.
موصى به من Kitploit
 astsam/rtl8812au
برنامج تشغيل RTL8812AU/21AU و RTL8814AU مع وضع المراقبة وحقن الإطارات
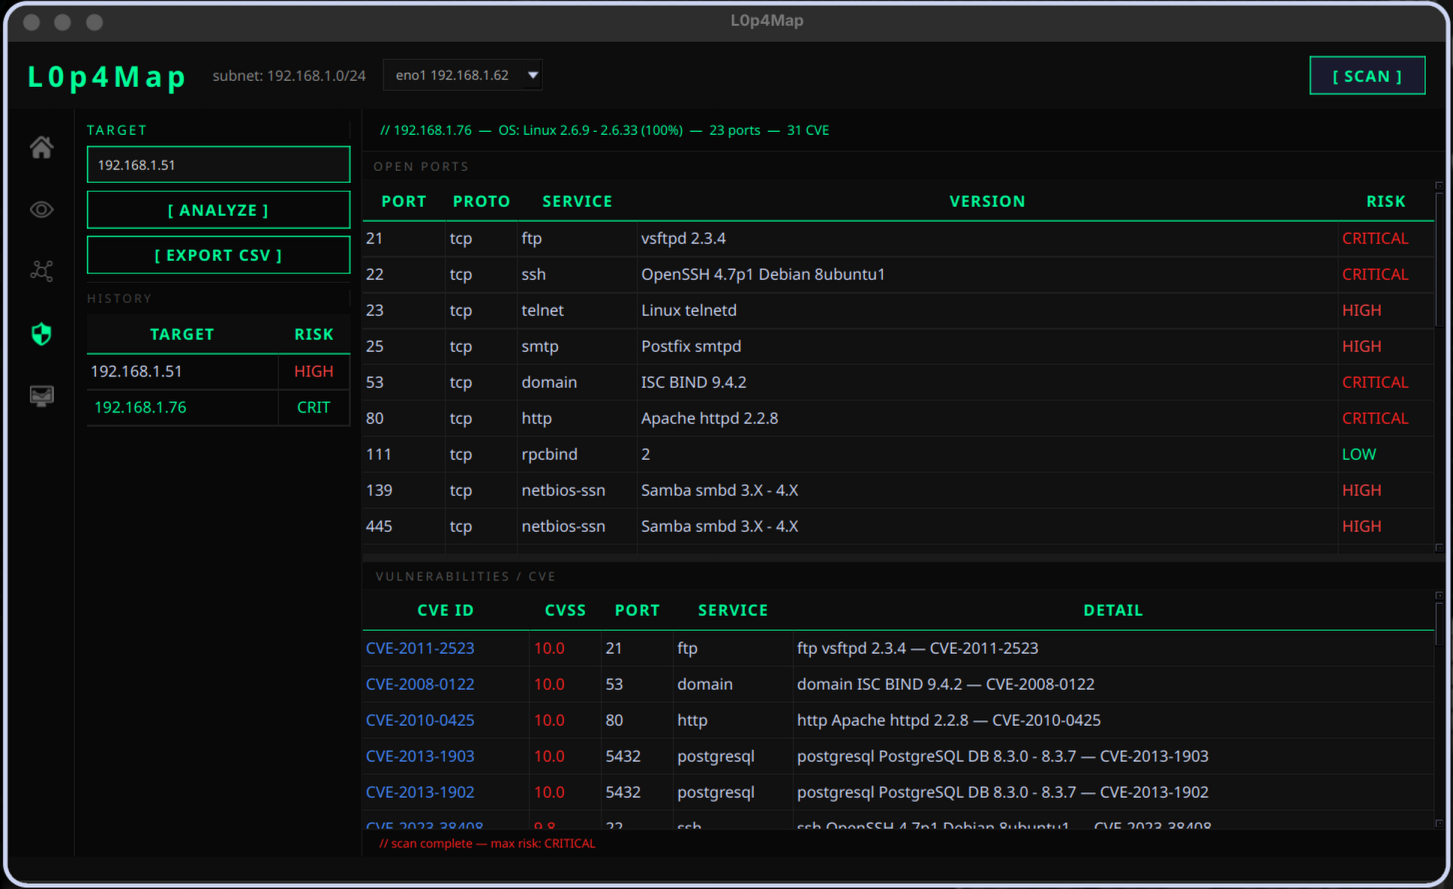 haxl0p4/l0p4map
أداة احترافية لمراقبة الشبكات وتصورها. تجمع L0P4Map بين اكتشاف ARP عالي السرعة والتكامل الكامل مع nmap ومحرك طوبولوجيا شبكة تفاعلي في الوقت الفعلي.…
 omriher/captipper
مستكشف حركة مرور HTTP الخبيثة
 greatscottgadgets/facedancer
نفّذ جهاز USB الخاص بك بلغة Python، مدعومًا بطرفية عتادية مثل Cynthion أو GreatFET
 jiaoxianjun/btle
أداة التقاط وإرسال حزم لبلوتوث منخفض الطاقة (BLE) للتنسيقات القياسية وغير القياسية (البت الخام)، استنادًا إلى الراديو المعرَّف بالبرمجيات (SDR).
 desowin/usbpcap
التقاط حزم USB لنظام Windows
 royhills/arp-scan
ماسح شبكات سريع قائم على ARP لاكتشاف مضيفات IPv4 وتحديد بصمتها على الشبكات المحلية، مع البحث عن المورّد، ومعدلات فحص قابلة للضبط، ومخرجات مرنة…
 nccgroup/sniffle
متطفل Bluetooth 5 و 4.x LE لأجهزة TI CC1352/CC26x2 مع دعم للإعلانات الموسعة، جميع أوضاع PHY، تصفية MAC/RSSI، وتصدير PCAP متوافق مع Wireshark.
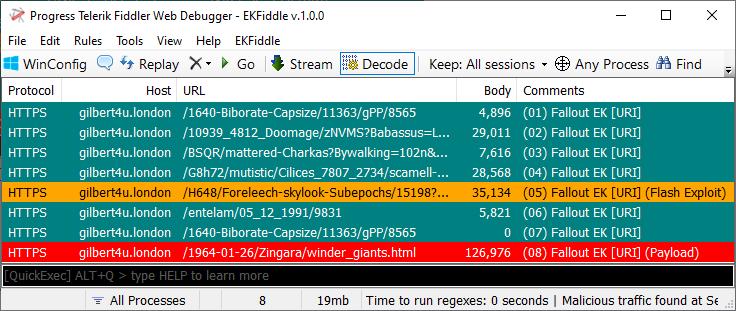 jeromesegura/ekfiddle
سكينتك السويسرية لتحليل حركة مرور الويب الخبيثة بناءً على أداة تصحيح الويب الشهيرة Fiddler.
 idaholab/malcolm
Malcolm هي مجموعة أدوات قوية وسهلة النشر لتحليل حركة المرور على الشبكة، وتستخدم لالتقاط حزم البيانات الكاملة (ملفات PCAP) وسجلات Zeek وتنبيهات…
 riverloopsec/killerbee
مجموعة أدوات البحث الأمني لـ IEEE 802.15.4/ZigBee
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 felixweyne/imaginaryc2
Imaginary C2 هي أداة بايثون تهدف إلى المساعدة في التحليل السلوكي (للشبكة) للبرمجيات الخبيثة. تستضيف Imaginary C2 خادم HTTP يلتقط طلبات HTTP الموجهة…
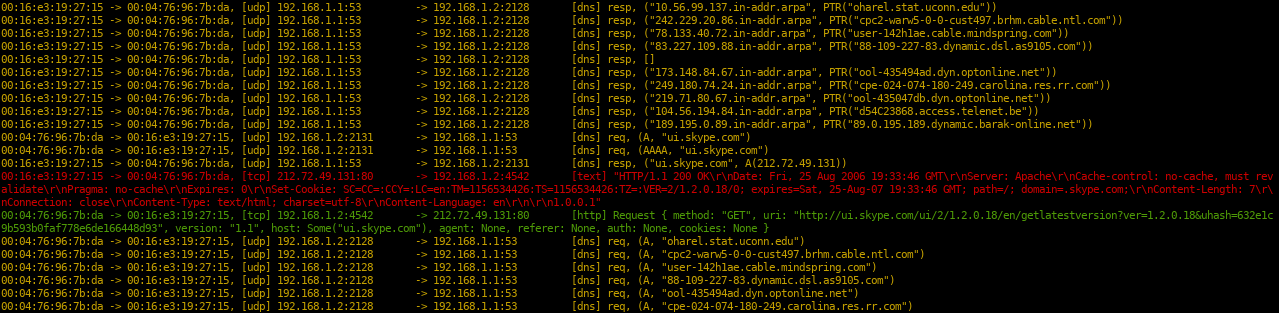 kpcyrd/sniffglue
أداة التقاط حزم متعددة الخيوط وآمنة
 0x4d31/fatt
FATT /fingerprintAllTheThings - سكربت مبني على pyshark لاستخراج بيانات تعريف الشبكة والبصمات من ملفات pcap وحركة مرور الشبكة الحية
 phaethon/kamene
أداة أمنية لإنشاء/التقاط/معالجة/تصور حزم الشبكة وملفات pcap. تم اشتقاقها أصلاً من scapy في عام 2015 وتوفر التوافق مع python3 منذ ذلك الحين.
 aress31/wirespy
إطار مصمم لأتمتة هجمات الشبكات اللاسلكية المختلفة (تم تقديم المشروع في صندوق أدوات Pentester Academy TV في عام 2017).
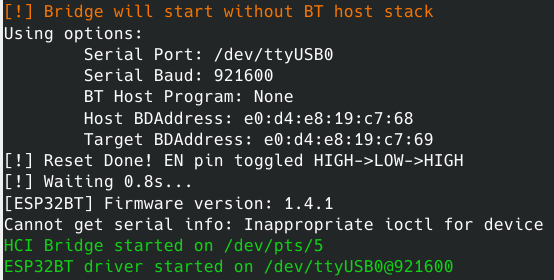 matheus-garbelini/esp32_bluetooth_classic_sniffer
متشمم/حاقن Bluetooth BR/EDR نشِط بأقل تكلفة يمكن أن تقدّمها أي لوحة ESP32. يعمل مع Scapy ;-)








