
 #1

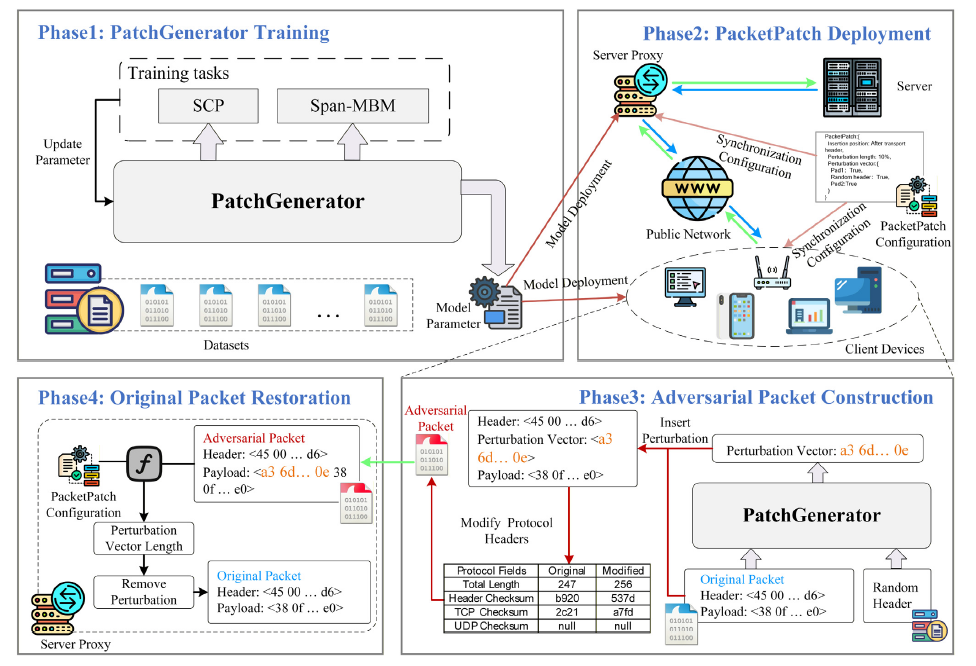 xuyw-seu/packetpatch
توليد عملي لحزم الشبكة الخصومية بصندوق أسود ضد تصنيف حركة المرور المشفّرة، مع حمل إضافي أدنى واستعادة كاملة للحزم.
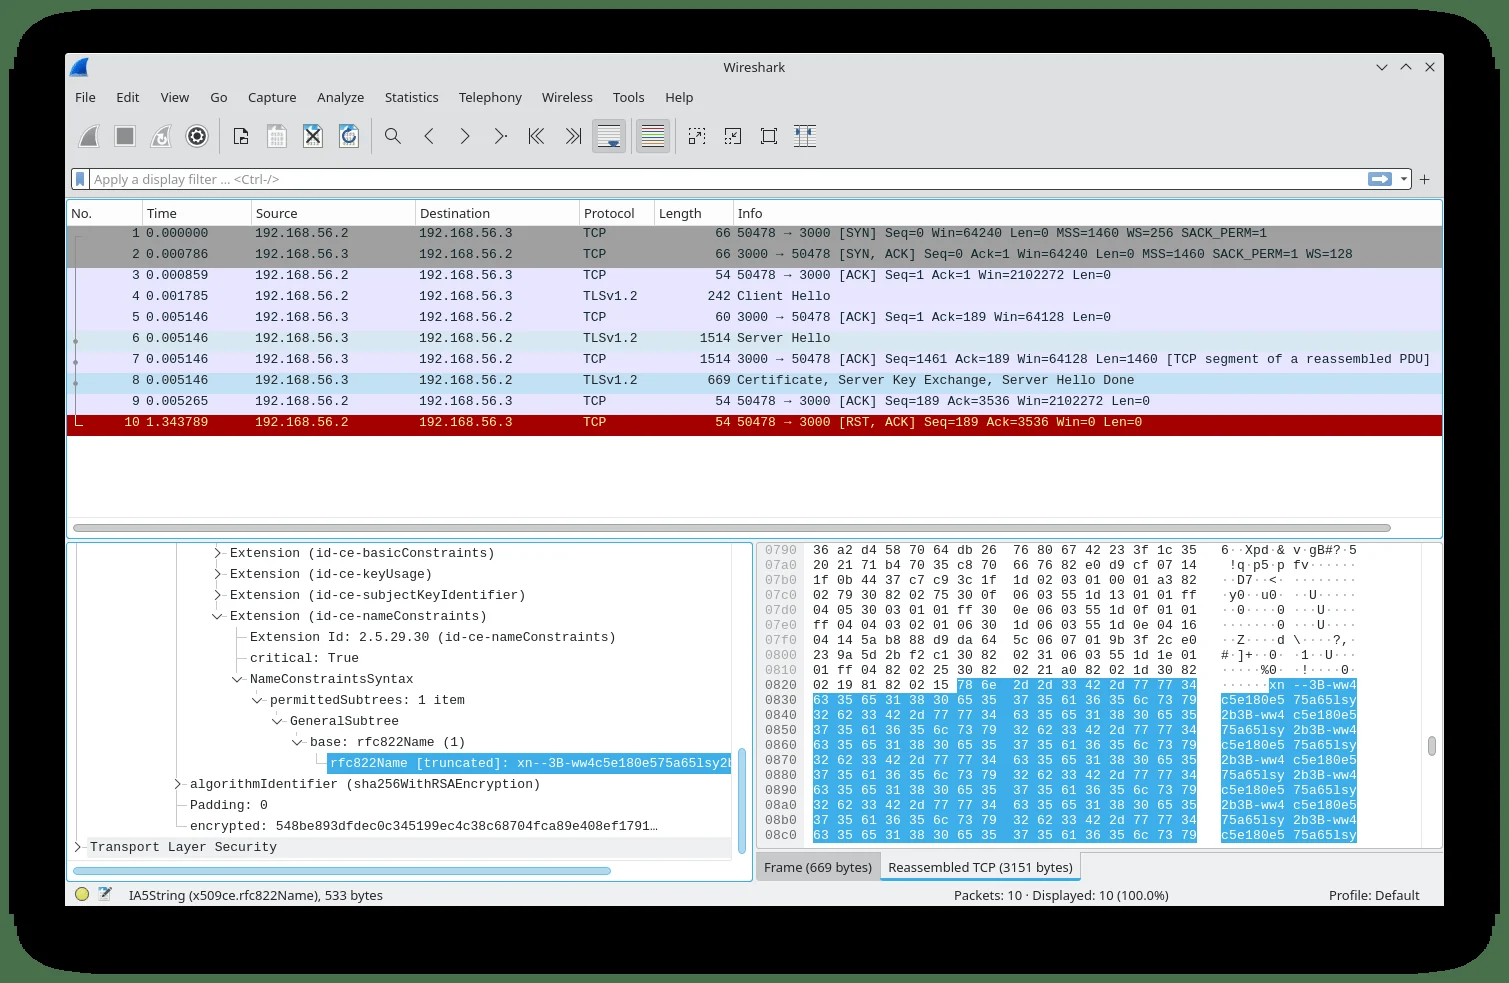 fox-it/spookyssl-pcaps
ملفات PCAP وتوقيعات Suricata لكشف محاولات استغلال ثغرة OpenSSL CVE-2022-3602، بما في ذلك حركة مرور خبيثة من العميل/الخادم وأمثلة شرعية لشهادات…
 corelight/cve-2020-16898
حزمة كشف شبكي لـ CVE-2020-16898 (ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows TCP/IP)
 kiminewt/pyshark-legacy
غلاف بايثون لـ tshark، يسمح بتحليل حزم بايثون باستخدام محللات wireshark (إصدار Python2 القديم)
 dougives/wisp
نص برمجي وطقم عتاد لإلغاء مصادقة عملاء 802.11 تلقائياً بشكل جماعي. يلتقط الحزم لأغراض خبيثة لاحقة.
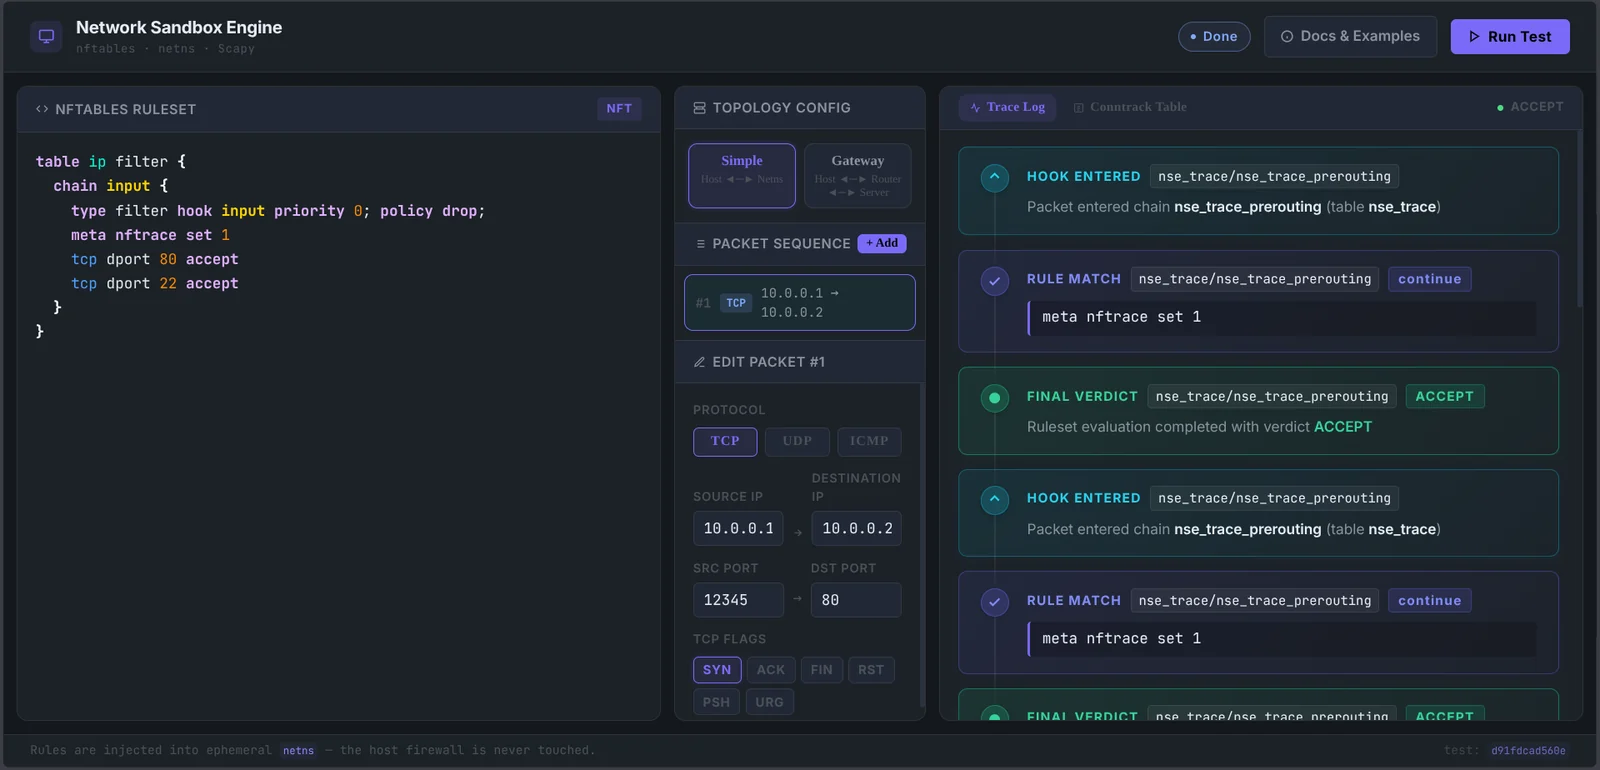 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 mauricelambert/passwordssniffer
تلتقط هذه الوحدة اسم المستخدم وكلمة المرور للبروتوكولات غير المحمية.
 9lyph/cve-2022-29593
استغلال إثبات مفهوم لتجاوز المصادقة عبر إعادة تشغيل الالتقاط في مرحل Dingtian DT-R002، مما يسمح بالتحكم غير المصرح به في المرحلات عبر HTTP و Modbus…
 corelight/zeek-spicy-wireguard
محلل بروتوكول Wireguard لـ Zeek مبني على Spicy.
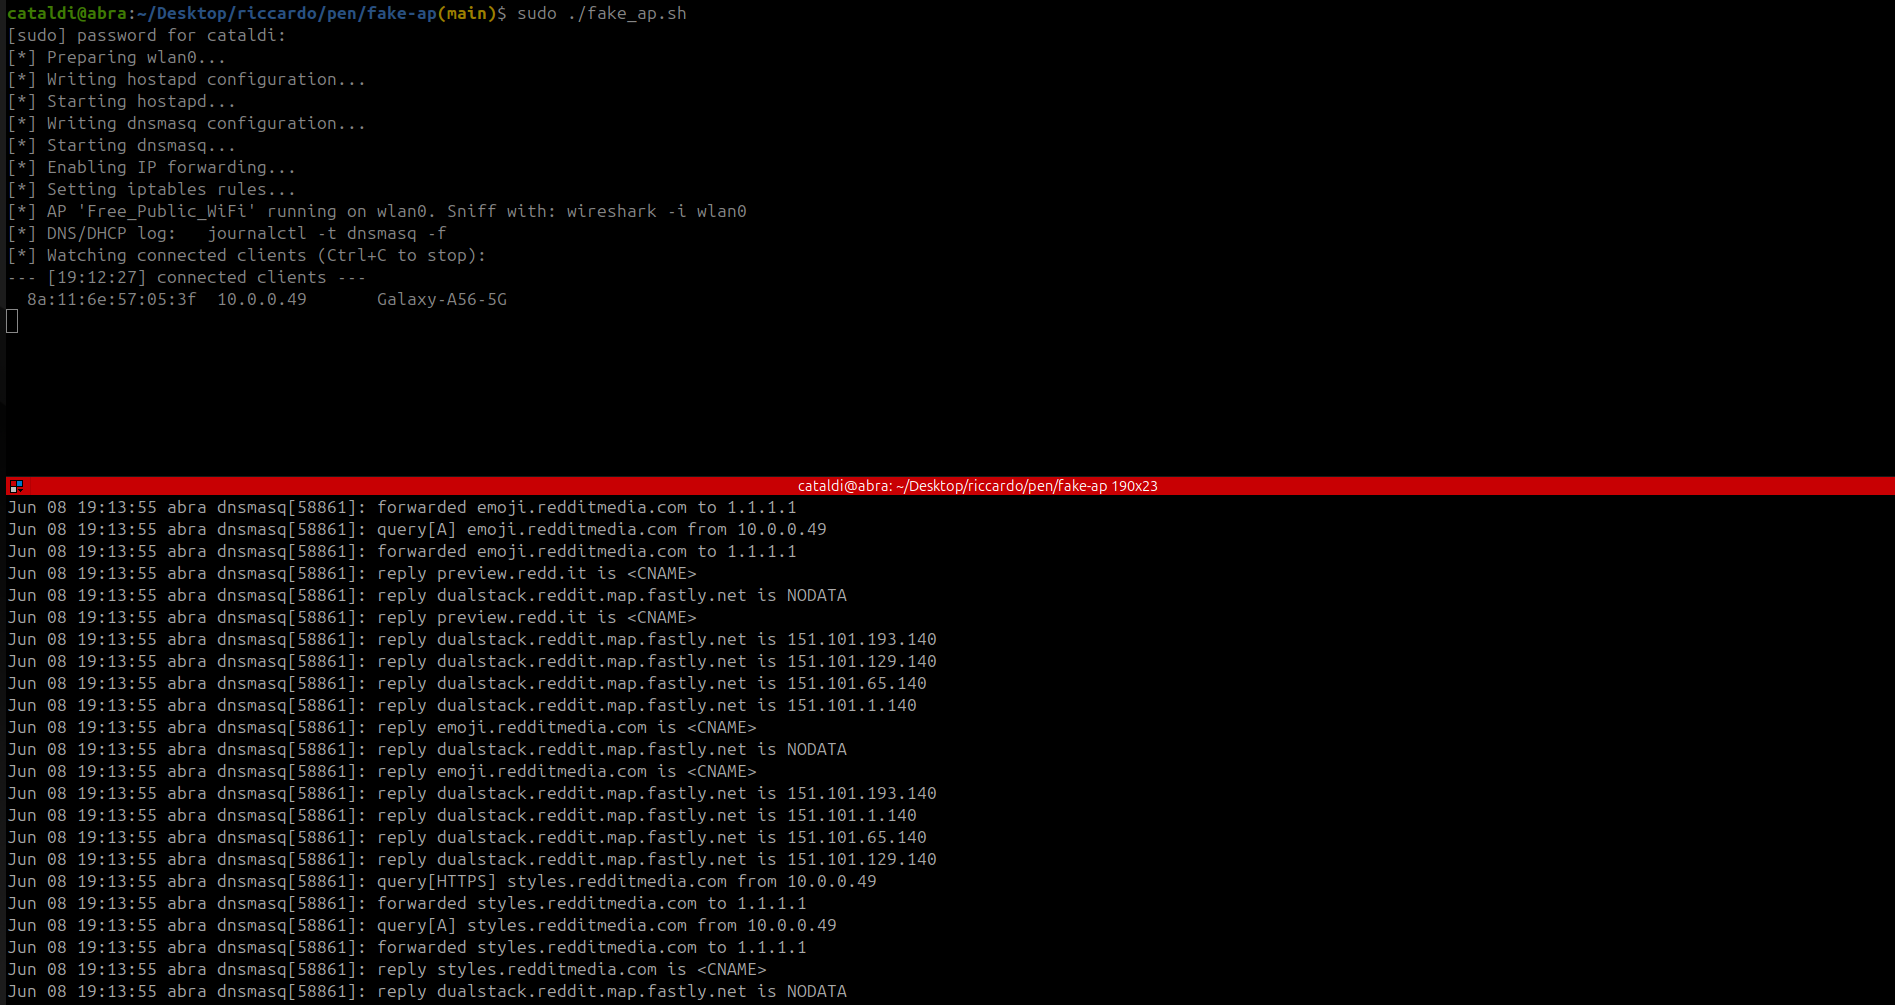 riccardocataldi/access-point
نقطة اتصال Wi-Fi مفتوحة مارقة لالتقاط حركة المرور المتحكم بها باستخدام hostapd وdnsmasq وiptables NAT. تتيح مراقبة العملاء في الوقت الفعلي، وتسجيل…
 rbowes-r7/refreshing-mcp-tool
تنفيذ لبروتوكول `mcp` الخاص بـ F5، بما في ذلك أدوات MitM لالتقاط حركة المرور أثناء البحث عن الثغرات الأمنية.
 vulncheck-oss/go-exploit-cache
أداة مساعدة لإنشاء قاعدة بيانات ذاكرة تخزين مؤقت HTTP لاستخدامها مع go-exploit
 corelight/zeek-spicy-stun
محلّل بروتوكول STUN لـ Zeek مبني على Spicy.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
يجمع هذا الإطار مجموعة من الأدوات مفتوحة المصدر الحالية في حزمة متكاملة تؤتمت عملية التحقيق الجنائي. وهو قادر على التقاط حركة مرور الشبكة اللاسلكية،…
 alperenugurlu/cve-2024-3596-detector
يكتشف CVE-2024-3596 في حركة مرور RADIUS/UDP عن طريق تحليل تصادمات MD5 في حزم Access-Request، مما يساعد المسؤولين على تحديد طرق المصادقة الضعيفة.
 dtrecherel/dnsspoof
أداة انتحال DNS مكتوبة بلغة Python3.
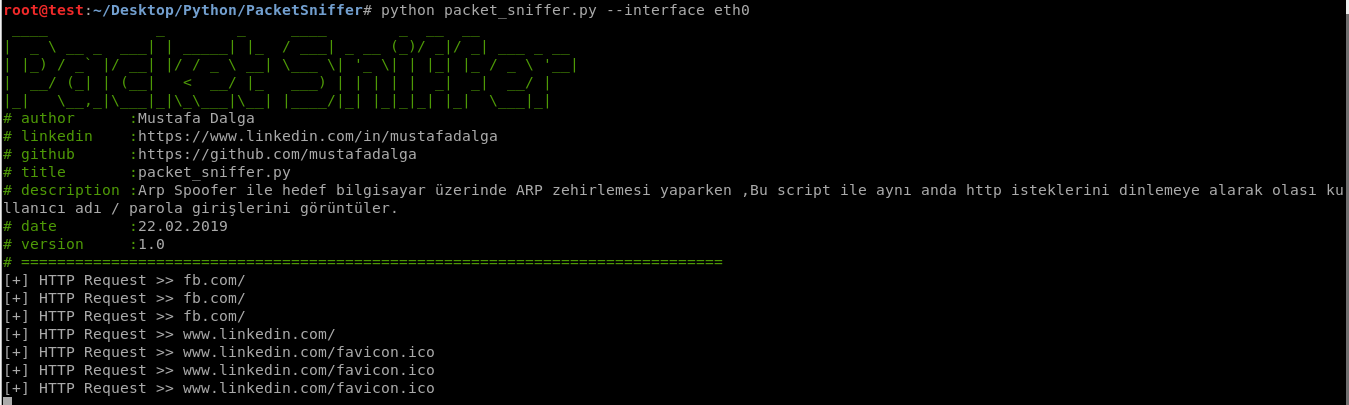 mustafadalga/arp-poisoning-packet-sniffer
إنها نصان (سكريبتان) تمت كتابتهما لأداء تسمم ARP (ARP poisoning) على أجهزة الكمبيوتر المستهدفة الموجودة على نفس الشبكة ولتتيح لك مراقبة حركة مرور…
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…








