
 #1
أدوات لالتقاط وفحص وتحليل حركة مرور الشبكة في الوقت الفعلي أو من ملفات الالتقاط.
موصى به من Kitploit
 decrypto-org/rupture
إطار عمل لهجوم BREACH والهجمات التشفيرية الأخرى القائمة على الضغط
 clausing/scripts
مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
 vignesh07/babyshark
Flows-first PCAP TUI (ملفات القضايا, واجهة مستخدم رائعة). دو دو دو دو.
 hari-prasaanth/thick-client-pentest-checklist
قائمة تحقق قائمة على OWASP مع أكثر من 80 حالة اختبار
 awakecoding/wireshark-rdp
Wireshark RDP resources
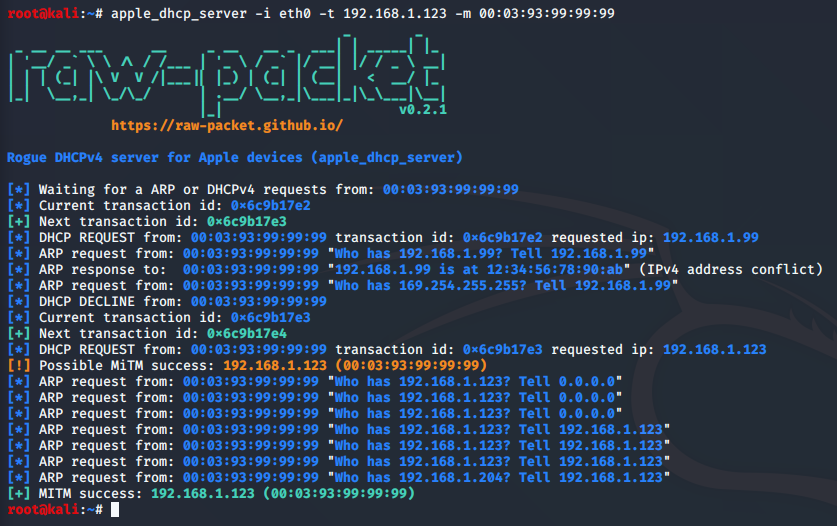 raw-packet/raw-packet
Raw-packet Project
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' هي أداة تبحث وتستخرج الملفات من ملفات التقاط الحزم.
 niloofarkheirkhah/nili
Nili هي أداة لمسح الشبكة، وسيط في المنتصف، وهندسة عكسية للبروتوكولات والتخمين.
 androguide/dsploit
dSploit - مجموعة الأدوات الأكثر اكتمالاً وتقدماً لمحترفي أمن تكنولوجيا المعلومات على نظام Android.
 davidhavoc/ayaflow
محلل حركة مرور شبكة عالي الأداء يعتمد على eBPF ومكتوب بلغة Rust.
 rjbhide/wireshark-forensics-plugin
إضافة لـ Wireshark تربط حركة المرور في الشبكة بمعلومات التهديدات، وعلامات الأصول، وبيانات الثغرات لتسريع التحليل الجنائي لملفات PCAP والالتقاط…
 galkan/flashlight
يقضي مختبري الاختراق وقتًا طويلاً في مرحلة جمع المعلومات. يوفر تطبيق Flashlight (Fener) خدمات لمسح الشبكات/المنافذ وجمع المعلومات بسرعة على الشبكات…
 ntrippar/arpwner
أداة انتحال ARP والتلاعب بحزم الشبكة لشن هجمات الرجل في المنتصف، واعتراض حركة المرور، واستطلاع شبكات LAN باستخدام Python وpcap.
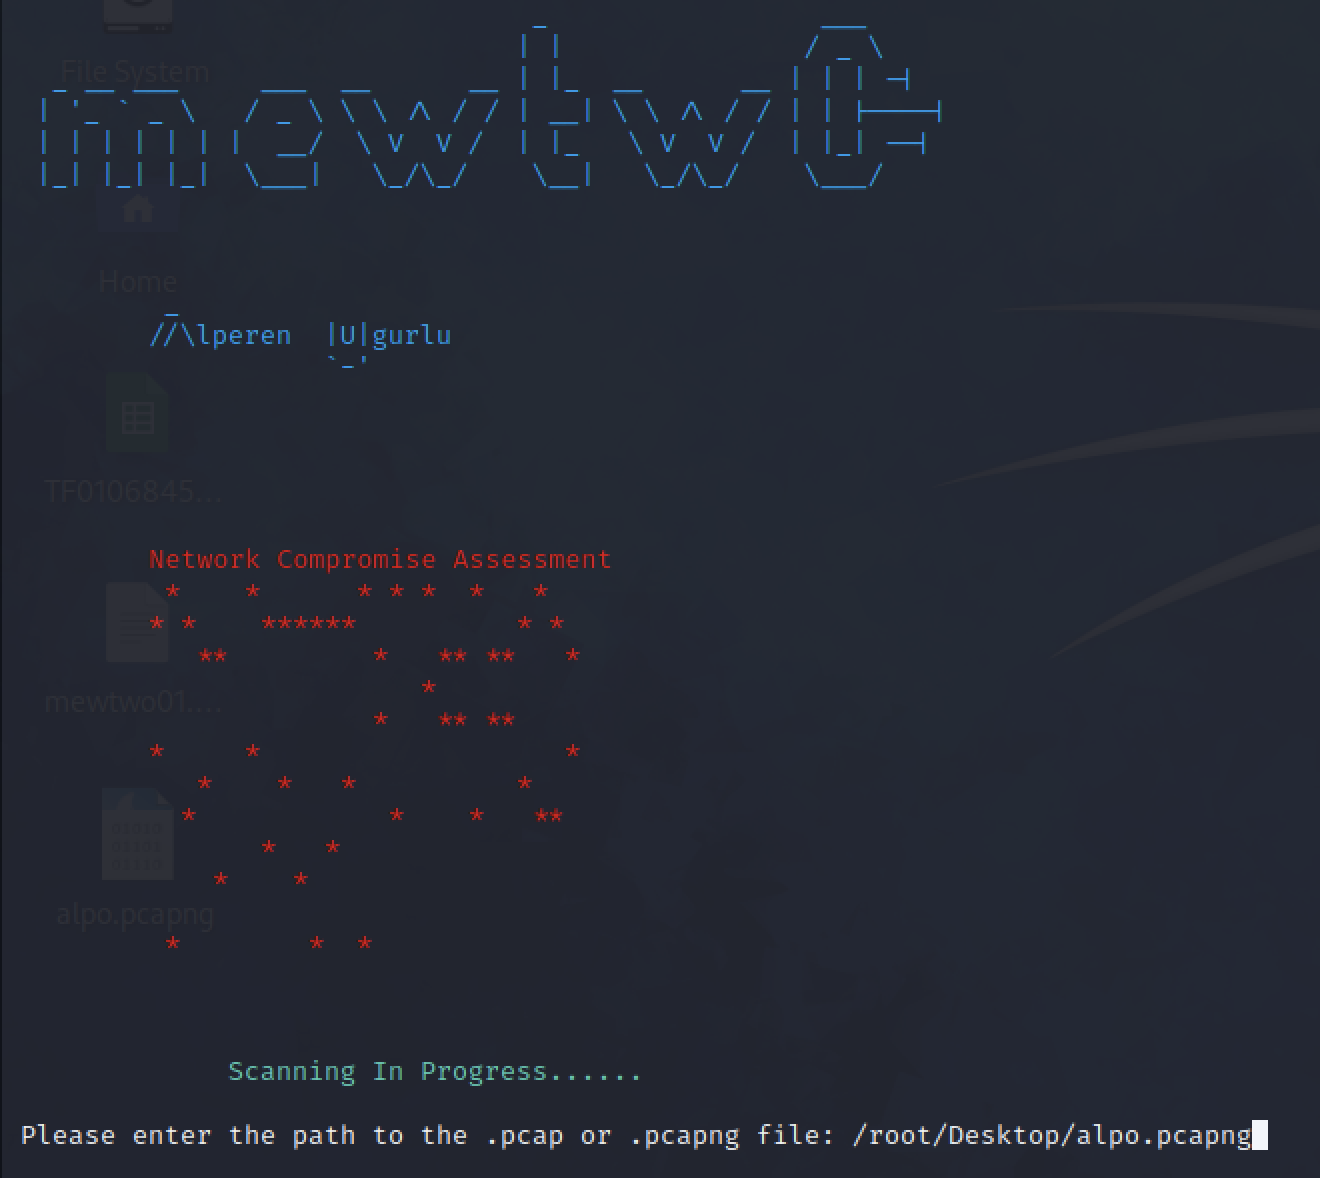 alperenugurlu/network_assessment
باستخدام Wireshark أو TCPdump، يمكنك تحديد ما إذا كان هناك نشاط ضار في حركة مرور الشبكة التي سجلتها على الشبكة التي تراقبها.
 mhils/honeyproxy
هذا المشروع أصبح الآن جزءًا من @mitmproxy.
 mspicer/pcapinator
أداة لمعالجة عدد كبير من ملفات pcap باستخدام tshark
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 puniaze/portdog
كاشف شذوذ الشبكة الذي يراقب الحزم الخام لتحديد نشاط فحص المنافذ في الوقت الفعلي، مع تحكّم مرن في مدد الالتقاط وإخراج قائمة المنافذ المباشرة.








