
 #1
أدوات لجمع وتحليل المعلومات المتاحة للجمهور من المصادر عبر الإنترنت.
موصى به من Kitploit
 hackinglz/saas_enum
أداة سطر أوامر لاكتشاف منصات SaaS التي تستخدمها شركة عبر تعداد DNS

 jul10l1r4/getrails
احصل على مكتبة trails: احصل على جميع عناوين URL المفهرسة للهدف
 gmh5225/logineo-scraper
سكربت سريع لجمع المعلومات الشخصية من نسخ Logineo
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
دليل خطوة بخطوة لمحلل SOC للتحقيق في CVE-2024-3400 (حقن أوامر PAN-OS) ومعالجته. يغطي الاكتشاف وتحليل السجلات واستخبارات التهديدات والاحتواء والمعالجة…
 drskelebones/go-sherlock
محرك بحث عالي الأداء لأسماء المستخدمين مكتوب بـ Go. يقوم بمسح مئات الشبكات الاجتماعية والمواقع الإلكترونية لاكتشاف الحسابات المرتبطة باسم مستخدم…
 shadowguardai/ti-a-ti-cveexploitchecker
يحدد ما إذا كانت هناك استغلالات عامة متاحة لثغرة CVE معينة. يستخدم واجهات برمجة تطبيقات مثل exploit-db أو NVD لتحديد
 gmh5225/disclosure-check
أداة لتحديد أفضل الآليات للإفصاح عن ثغرة أمنية بشكل خاص لحزمة/مشروع.
 sh1katagana1/threatintelligence
مستودع لكل ما يتعلق باستخبارات التهديدات السيبرانية
 spiralbl0ck/cve-2024-31320-
احصل على الموقع الجغرافي للجهاز المخترق باستخدام CVE-2024-31320 والبلوتوث
 randomrobbiebf/elastic-search-email-extractor
يبحث في قاعدة بيانات Elasticsearch عن عناوين البريد الإلكتروني
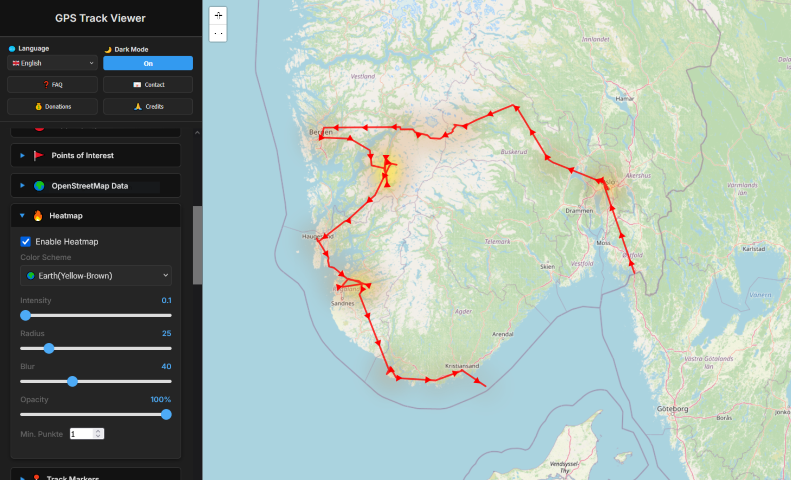 lukawe/localexifgeomap
أداة قوية، تركز على الخصوصية، تعمل في المتصفح، لتصور وتحليل بيانات GPS من صورك. ببساطة قم بسحب وإسقاط الصور لإنشاء خرائط تفاعلية، وخرائط حرارية،…
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134، ثغرة حقن OGNL تسمح لمهاجم غير مصادق بتنفيذ كود عشوائي على خادم Confluence أو مثيل Data Center. هذا نص برمجي لاستغلال CVE-2022-26134.
 mohwahyudi/cve-2021-41773
سكربت Python يستخدم Shodan لاكتشاف مثيلات Apache HTTP Server 2.4.49 المعرضة لـ CVE-2021-41773 اجتياز المسار وكشف الملفات.
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
يوضح التقاط تجزئات NTLM عبر Responder وتنفيذ رسائل تصيد تستغل ثغرة CVE-2024-21413 لاختراق الأنظمة.
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
قالب Nuclei آلي وسير عمل Shodan لاكتشاف واستغلال كشف تكوين موجه Cisco (CVE-2019-1653) لتدقيق الأمان.
 dream434/cve-2017-5487
استغلال لـ CVE-2017-5487 لتعداد حسابات مستخدمي WordPress عبر REST API، واستخراج المعلومات الحساسة من تثبيتات 4.7 القابلة للاستغلال.
 anldori/cve-2021-41773-scanner
ماسح CVE-2021-41773 Shodan
 tadash10/detect-cve-2024-0762
يُعد اكتشاف الثغرات الأمنية مثل CVE-2024-0762، خاصةً في البرمجيات الثابتة (firmware) الخاصة بـ UEFI، أمرًا صعبًا للغاية نظرًا لطبيعتها منخفضة المستوى.








