
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit
 busescanfly/rpi-hunter
اكتشاف تلقائي واستغلال أجهزة Raspberry Pi على الشبكة المحلية
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 offseq/threat-finder
ماسح ثغرات وقت التشغيل: يكتشف ثغرات CVE في الخدمات الفعلية قيد التشغيل على مضيف ويصنّفها حسب درجة التعرّض للشبكة.
 eshlomo1/cloudsec
أتقن فن استغلال السحابة. مورد متخصص لباحثي الأمن الهجومي وفرق الاختراق (red teamers) الذين يركزون على تسليح الثغرات ومحاكاة الهجمات المتقدمة عبر…
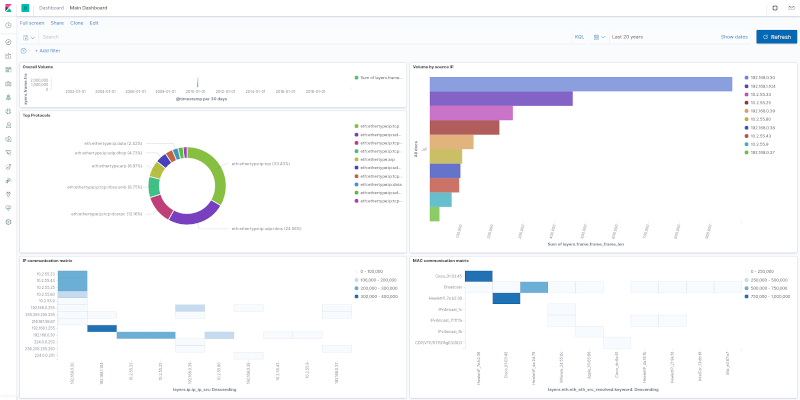 h21lab/tsharkvm
tshark + ELK آلة افتراضية للتحليلات
 chaelsoo/hollow
مولد محمّل شيلكود مع دعم لتقنيات حقن متعددة، مصمم لعمليات الفريق الأحمر.
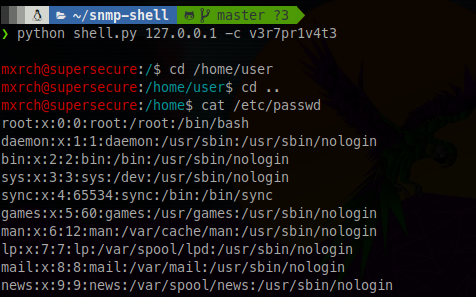 mxrch/snmp-shell
محاكاة الصدفة عبر Net-SNMP مع وظيفة extend
 nul0x4c/etwsessionhijacking
PoC لحظر Procmon من مراقبة أحداث الشبكة
 al1ex/awesome-pentest
مجموعة من أدوات اختبار الاختراق
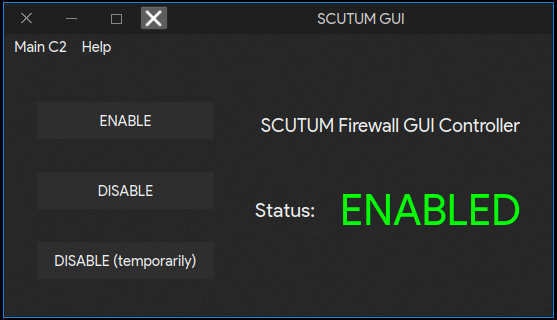 k4yt3x/scutum
جدار ناري أوتوماتيكي لـ ARP (TCP / UDP / ICMP) في لينكس
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
 nullsection/chisel-ng
الجيل الجديد من Chisel، مكتوب بلغة Rust. SSH عبر WSS مع بعض التخصيصات.
 stintel/vallumd
مركزة أو توزيع قوائم الحظر الخاصة بـ IPset
 silentisvox/syscallrevenant
استدعاءات نظام غير مباشرة نظيفة مع التلاعب باستدعاءات النظام.
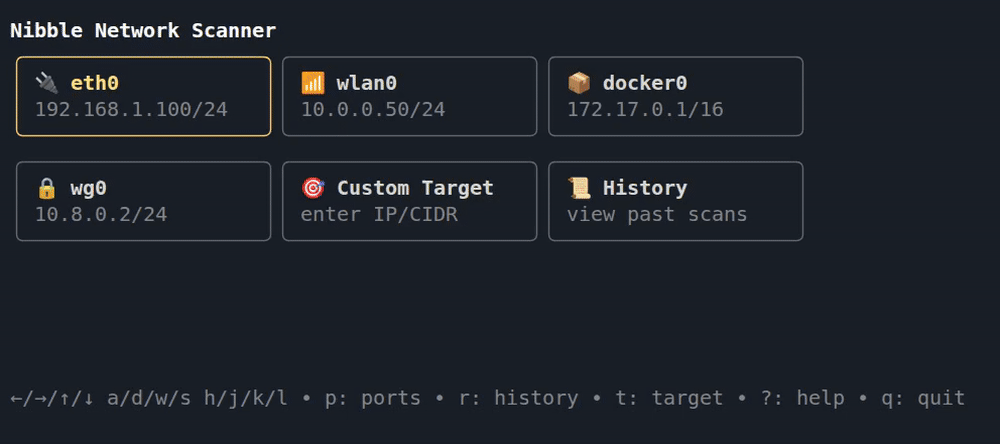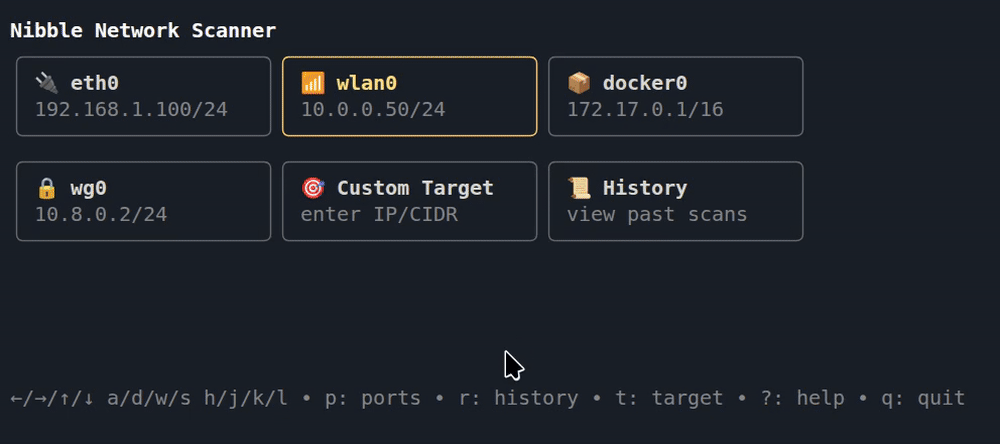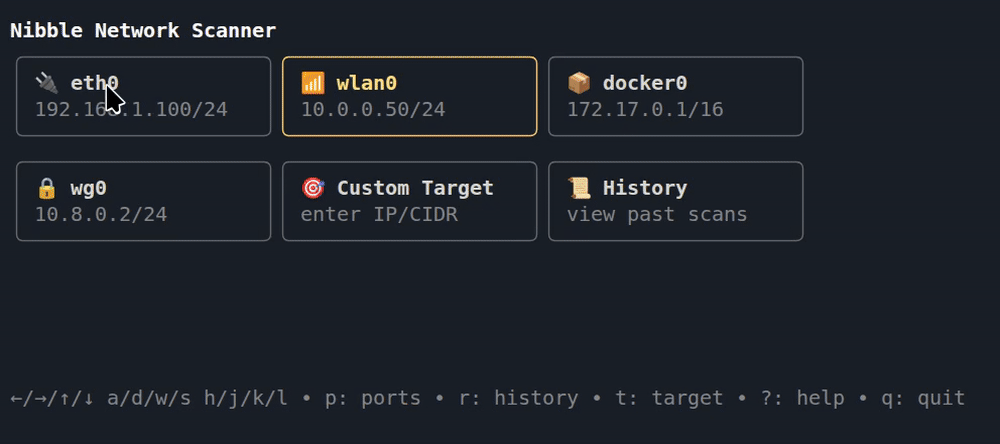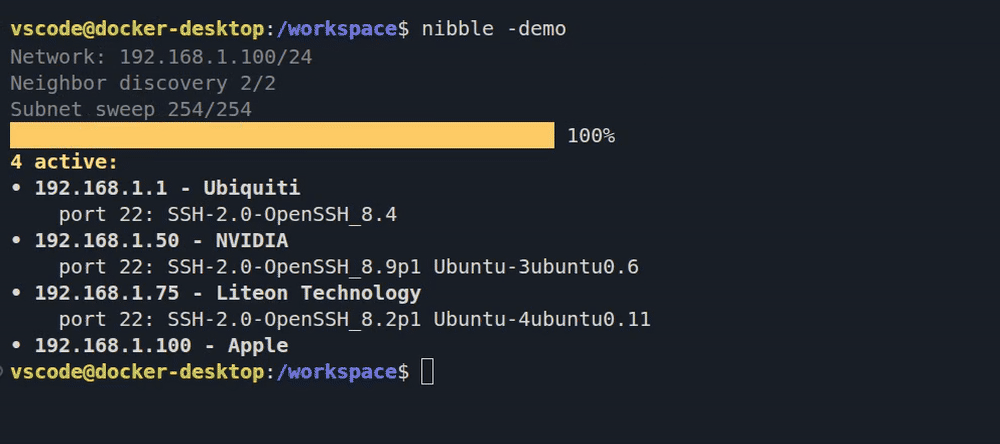 backendsystems/nibble
ماسح شبكة سهل الاستخدام، مع واجهة TUI قابلة للنقر
 filipi86/cve-2024-6387-vulnerability-checker
هذا النص البايثوني يتحقق من وجود الثغرة الأمنية CVE-2024-6387 في خوادم OpenSSH. وهو يدعم عناوين IP متعددة، وعناوين URL، ونطاقات CIDR، والمنافذ. كما…
 lucthienphong1120/full-60-ddos-tools
مجموعة من 60 أداة هجوم DDoS مبنية بلغة Python لاختبار تحميل الشبكة وتقييم الأمان، وتتضمن نصوصًا برمجية لأتمتة إغراق الحزم لتقييم مرونة الخادم تحت…








