
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# كود مصدر حزمة بلوتوث Android Fluoride مع التركيز على CVE-2021-0474، مما يوفر أساسًا لأبحاث الثغرات الأمنية وتحليل أمان تطبيقات البلوتوث.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
مستودع حزمة Bluetooth الخاصة بـ AOSP معدّل لثغرة CVE-2021-0435، يوفر نسخة مصححة أو قابلة للاستغلال لتحليل واختبار ثغرات Bluetooth.
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
الكود المصدري لمكدس Bluetooth في نظام Android (Fluoride) لإصدار AOSP 10 r33، ويتعلق تحديدًا بأبحاث واستغلال ثغرة CVE-2021-0431 في Bluetooth.
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
حزمة Bluetooth لنظام AOSP (Fluoride) مع تصحيح لثغرة CVE-2020-0380، مما يتيح تحليل واختبار ثغرات Bluetooth على Android 10.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# حزمة بلوتوث أندرويد (Fluoride) مع تصحيح محدد لثغرة CVE-2021-0431، مما يتيح تحليل واختبار ثغرات البلوتوث في AOSP 10.
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
الكود المصدري لحزمة Bluetooth في Android (system/bt) بما في ذلك تصحيح ثغرة رفع الامتيازات CVE-2021-0522.
 iswaxan/jailedcement
أداة حلقة إقلاع iOS بسيطة تستخدم CVE-2022-46689. متنكّرة في شكل OnlyFans
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF خطأ تعطل تطبيق الرسائل

 aseemjakhar/kcmd
مختطف ومتنصت المقبس الذكي Kankun. يستخدم المقبس الذكي Kankun وتطبيقه للهاتف المحمول مفتاح AES 256 بت مضمّنًا (hardcoded) لتشفير وفك تشفير…
 edwins907/cve-2024-45352
ثغرة أمنية في شاومي (CVE-2024-45352)
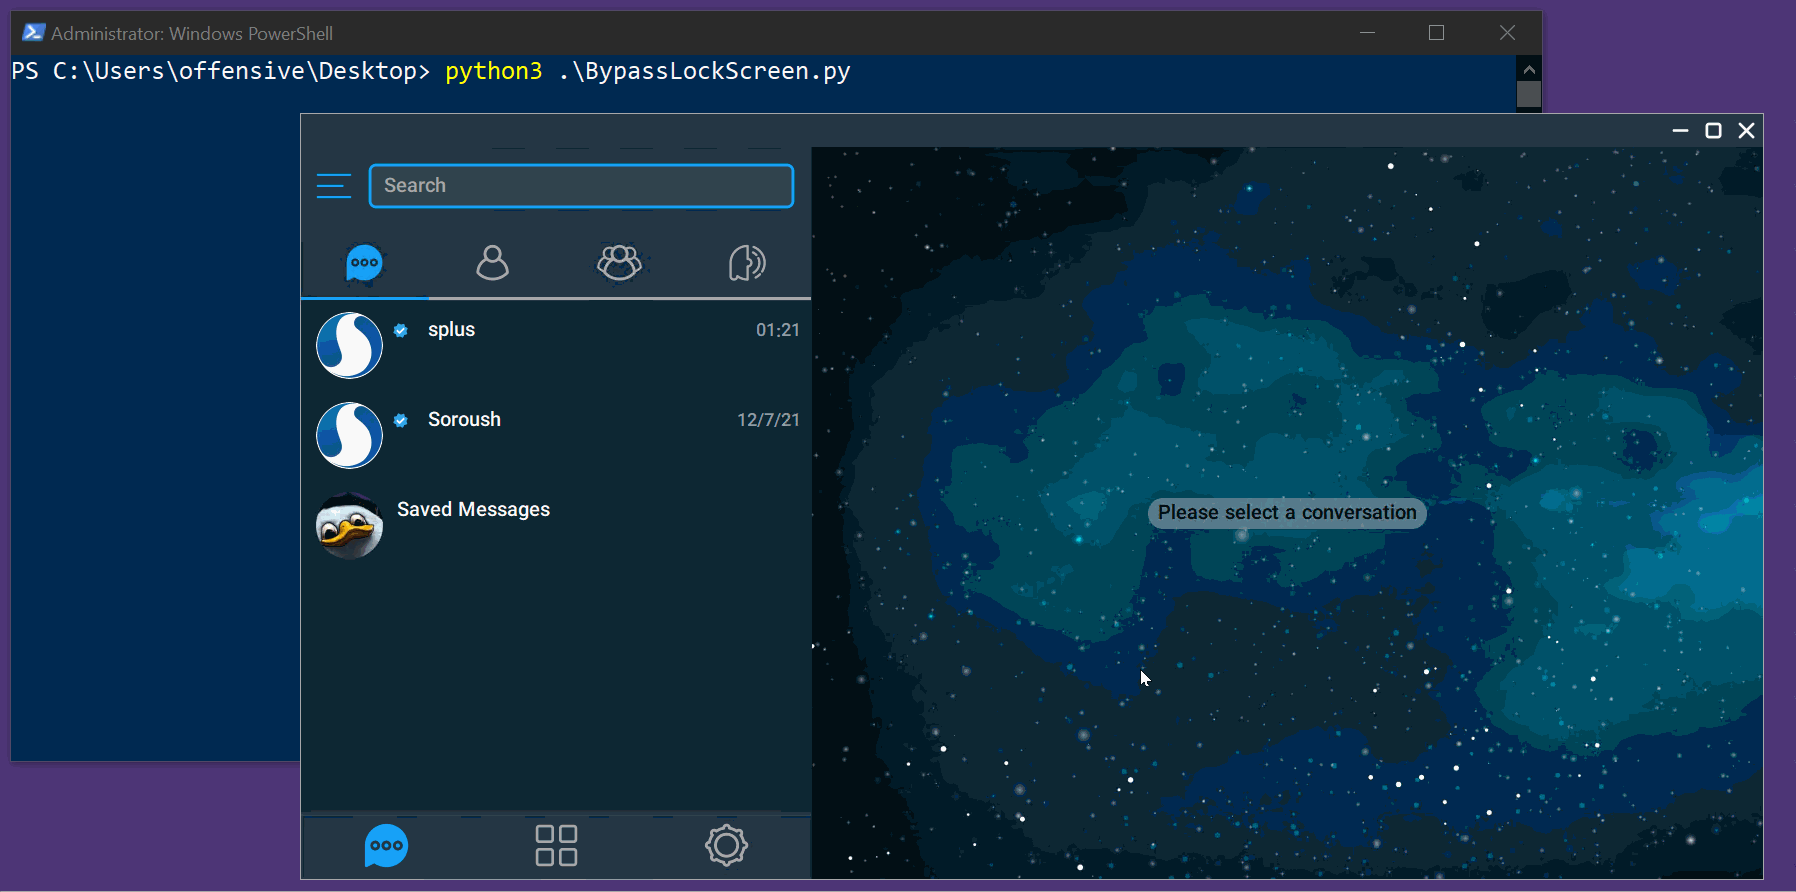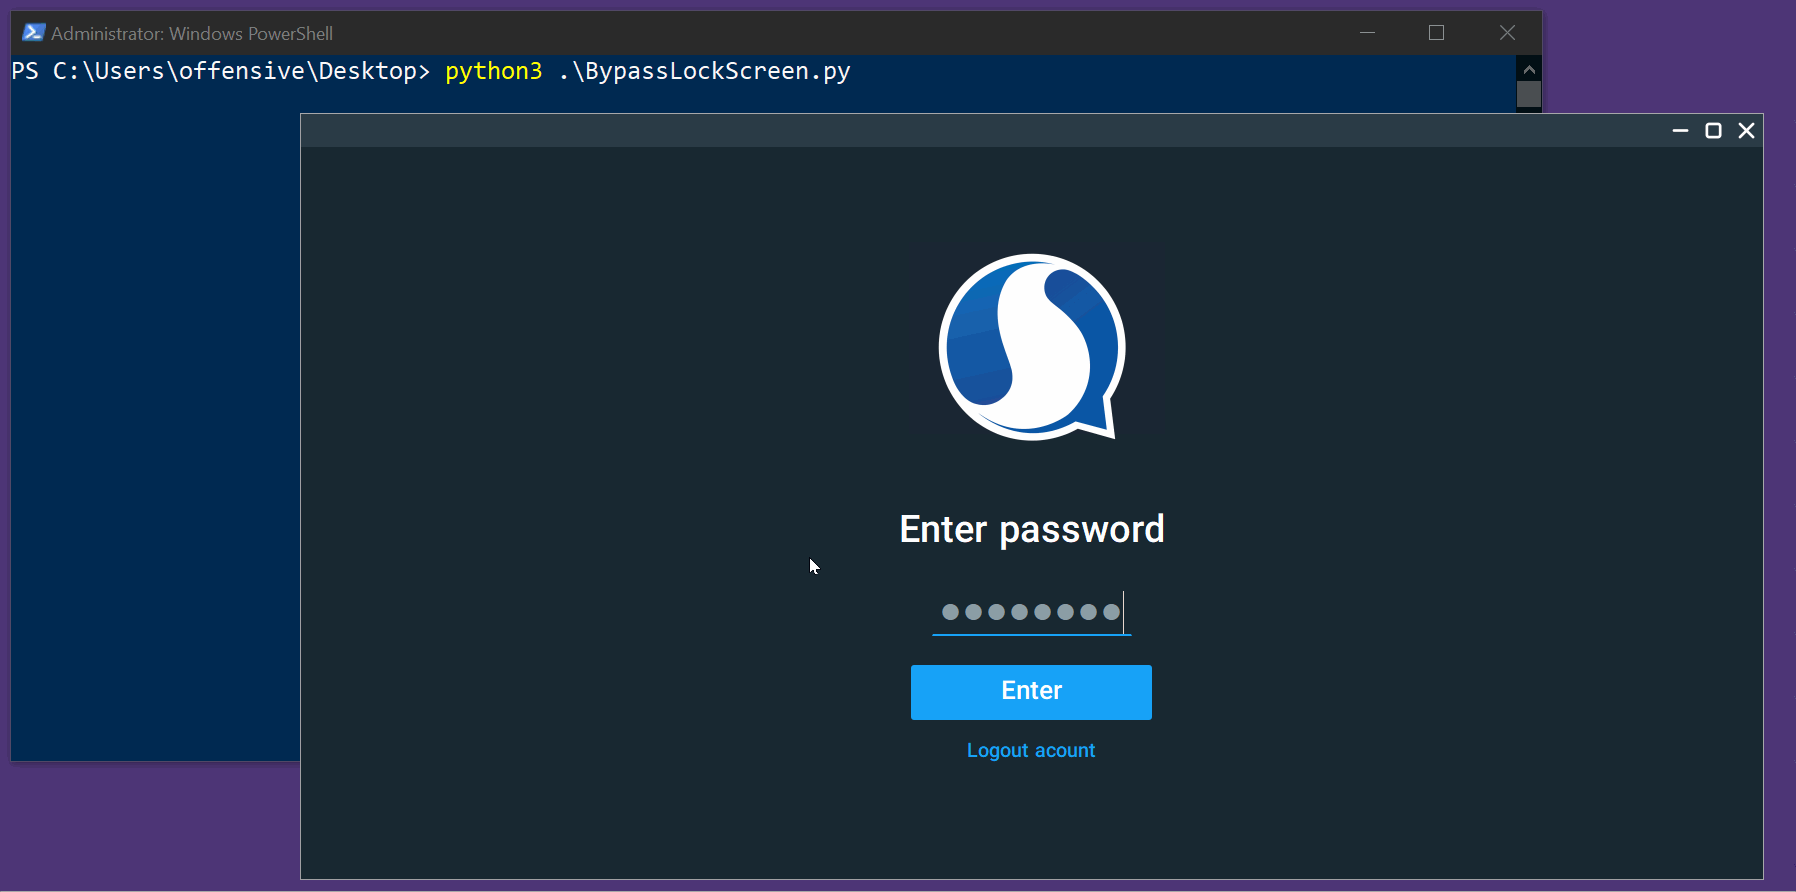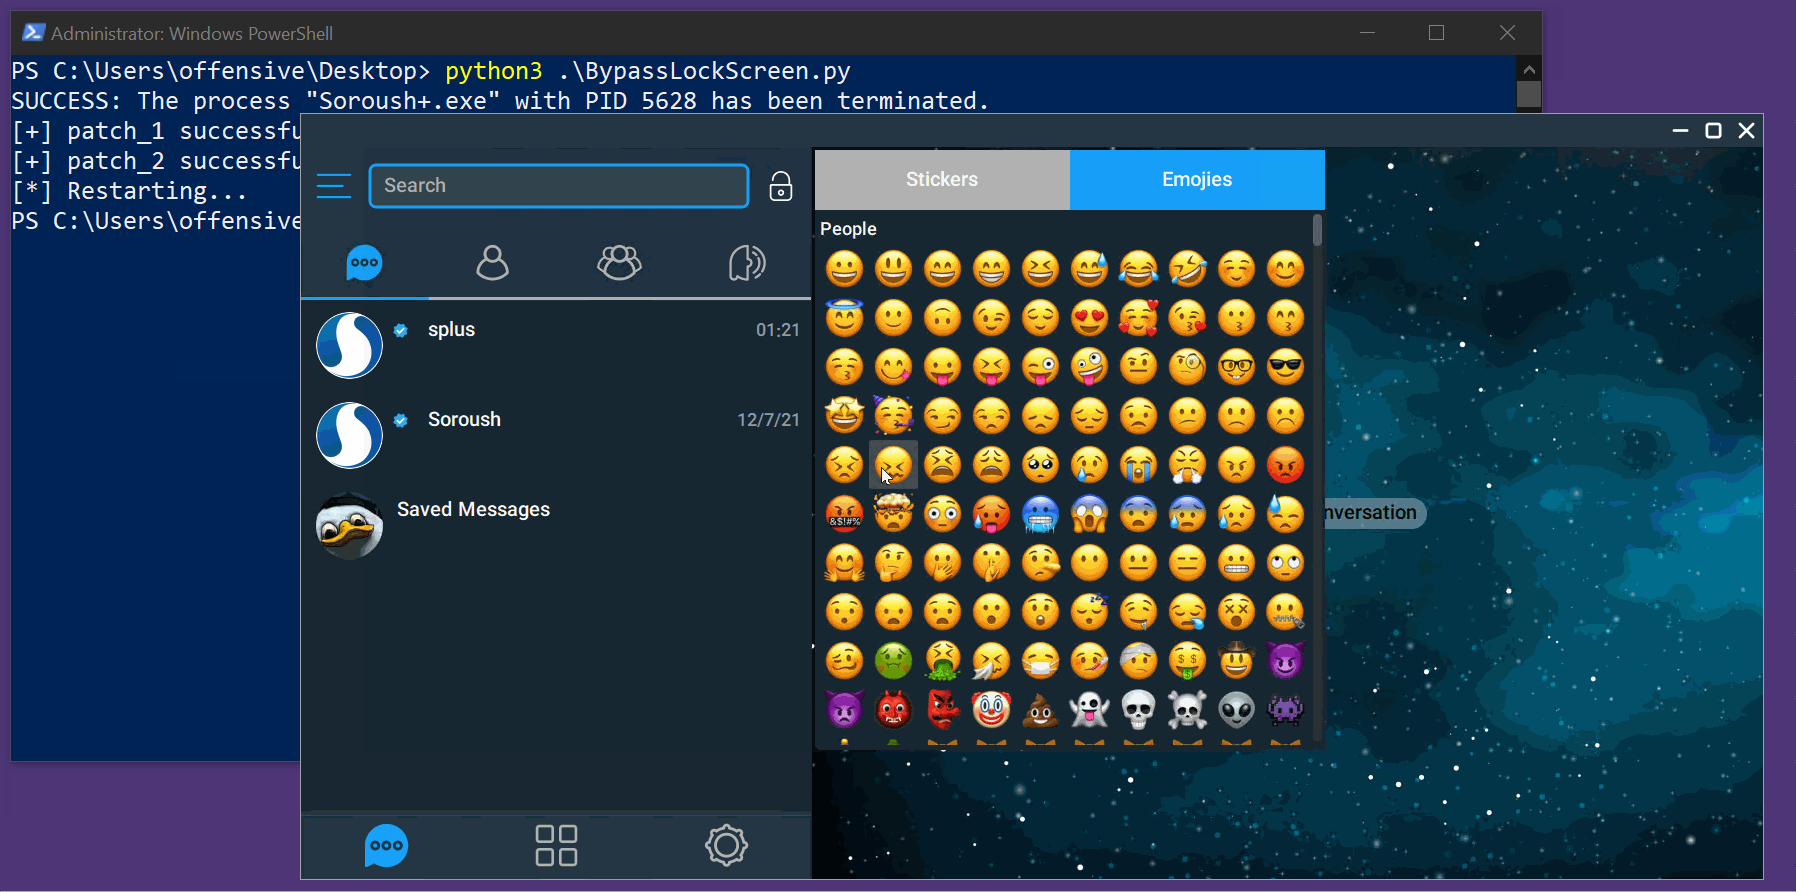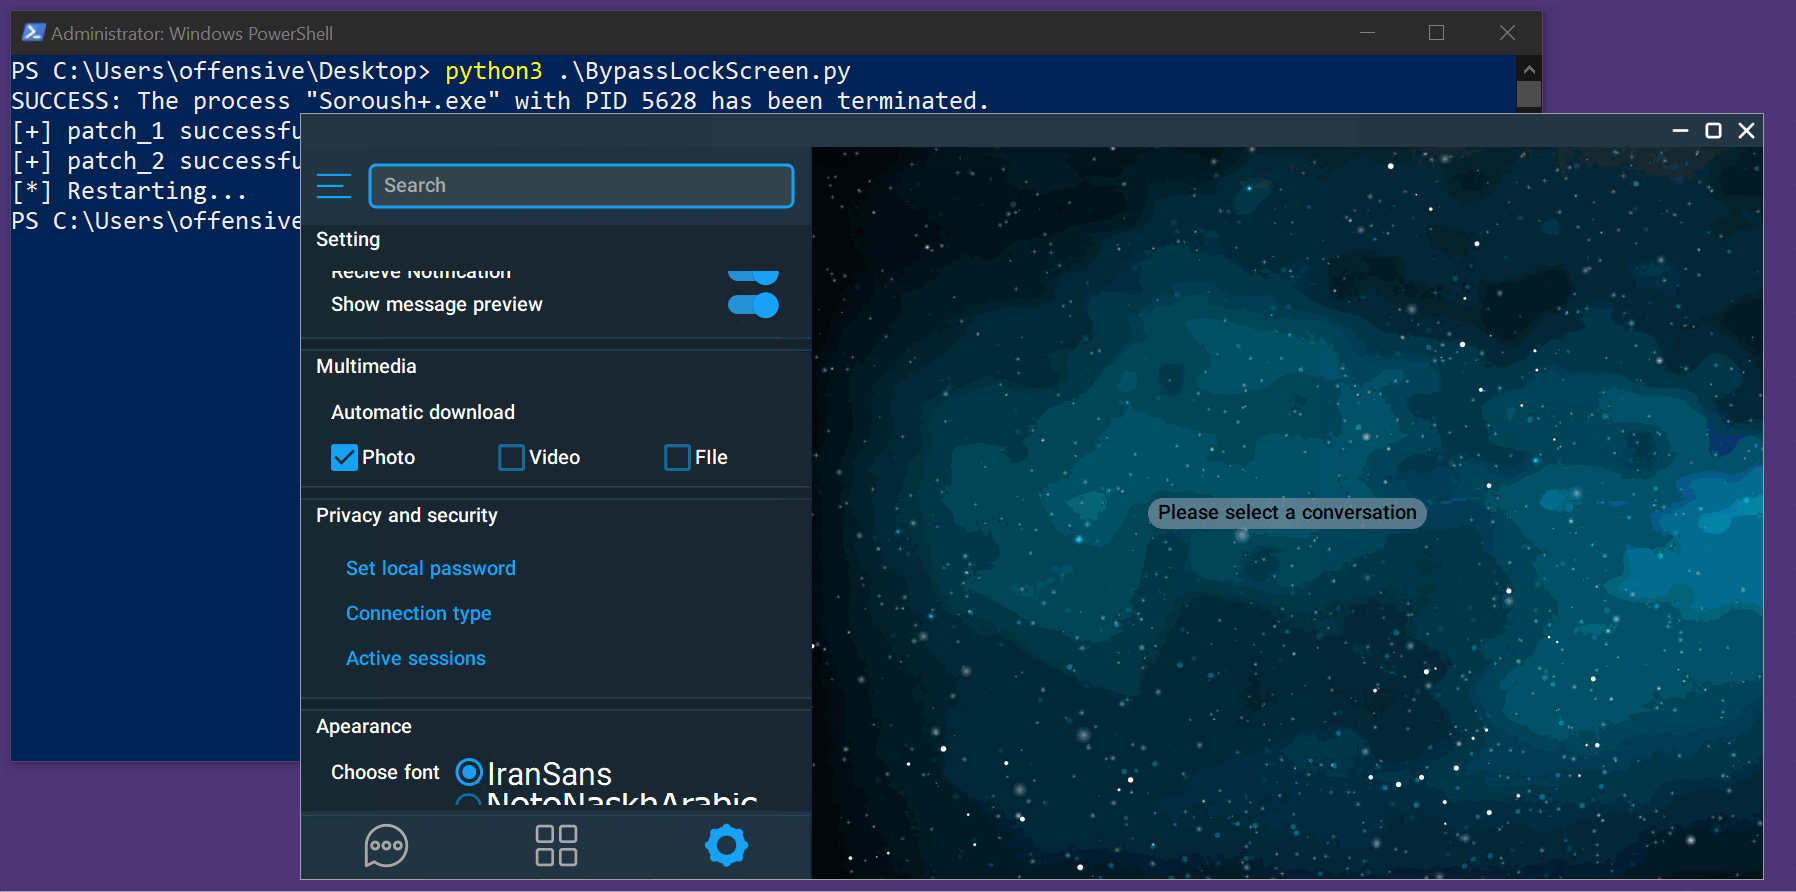 scopion/cve-2022-26629
# استغلال PoC لـ CVE-2022-26629: يتجاوز شاشة القفل في تطبيق SoroushPlus+ Messenger 1.0.30 عبر التحكم غير السليم في الوصول. يتضمن سكربت استغلال تلقائي…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# حزمة بلوتوث أندرويد (Fluoride) مع تصحيح محدد لثغرة CVE-2021-0474، توفر الكود المصدري لبناء واختبار مكوّن البلوتوث على AOSP ولينكس.
 mazx0p/cve-2014-8609-poc
ثغرة pendingintent
 sumeetit/cve-2022-20607
في البرنامج الثابت الخلوي لجهاز Pixel، توجد إمكانية كتابة خارج الحدود بسبب عدم وجود فحص للحدود. قد يؤدي هذا إلى تنفيذ تعليمات برمجية عن بُعد مع…
 abrarkhan/g3_frameworks_av_cve-2024-0023
إثبات مفهوم لاستغلال CVE-2024-0023 في frameworks/av بنظام أندرويد، مُنفَّذ بلغة C++ لعرض ثغرة إطار عمل الوسائط.

 yashubitra/mobile-intrusion-detection-system
مُرمِّز تلقائي عميق غير خاضع للإشراف يرصد حركة المرور المشبوهة على الأجهزة المحمولة: أكثر من 25,000 تدفق HTTP/HTTPS تم اعتراضه من جهاز iOS حي…
 shinycolumn/cve-2025-50944
تحقق غير سليم من سلسلة الشهادات في تطبيق أندرويد EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# مستودع أساس إطار عمل أندرويد لـ AOSP 10 R33، معدّل لمعالجة CVE-2021-0334، مع التركيز على تحليل الثغرات واستغلالها.








