
 #1
 41yn14/cve-2024-0039-exploit
استغلال لثغرة أمنية CVE-2024-0039 على أندرويد، يتيح تنفيذ تعليمات برمجية عشوائية عبر ملف MP4. تم إنشاء هذا المستودع لأغراض تعليمية.
 ejfkdev/avdroot
تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.
 veteranop/trackem
متتبع الأجهزة السلبي (Android) TrackEm Mobile هو ماسح طلبات استقصاء سلبي وزمن حقيقي بتقنيتي Wi-Fi و Bluetooth LE، مصمم لـ OSINT وعمليات الفريق الأحمر…
 interruptlabs/uc_browser_poc_cve-2022-1364
إثبات المفهوم لـ CVE-2022-1364 ضد متصفح UC من علي بابا
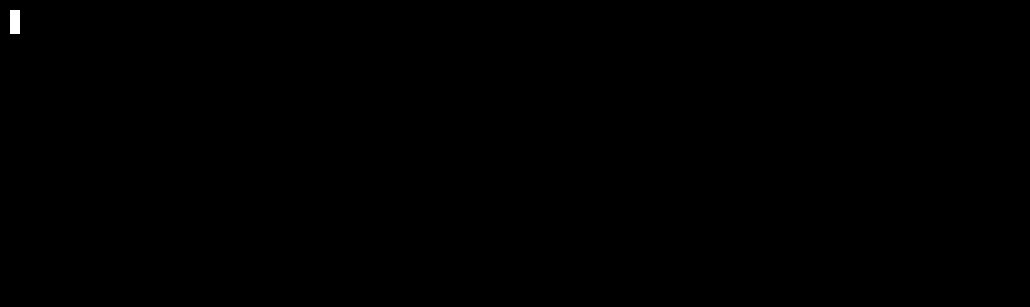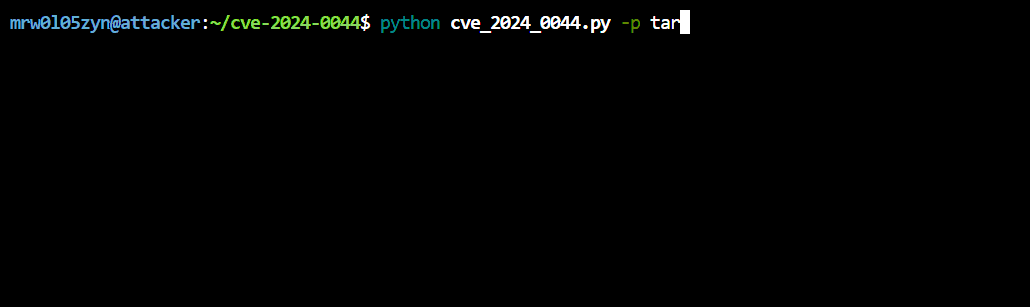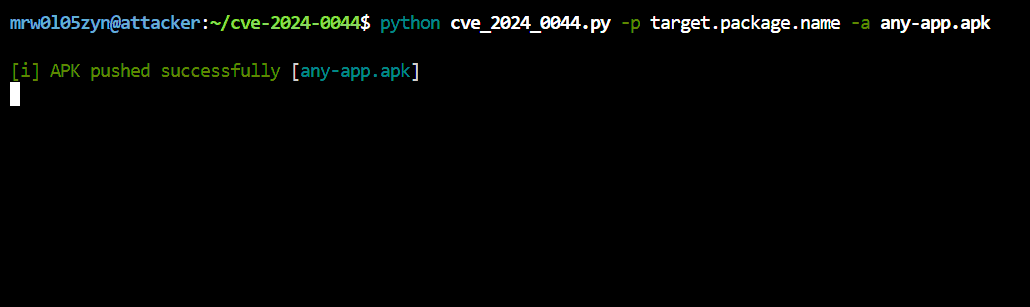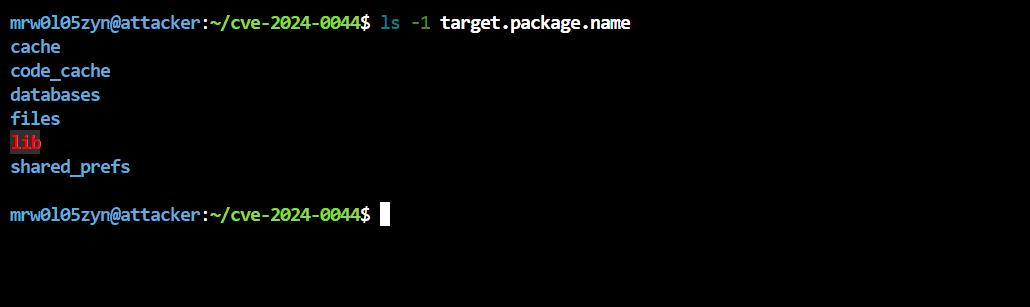 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 irsl/cve-2022-20128
كان Android Debug Bridge (adb) عرضةً لهجمات اجتياز الدلائل (directory traversal) التي كان يمكن أن تشنّها خوادم adb المارقة أو المخترَقة أثناء تنفيذ…
 fi01/libmsm_cameraconfig_exploit
# استغلال بلغة C لثغرة CVE-2013-2595 تستهدف تلف ذاكرة النواة في برنامج تشغيل كاميرا Qualcomm MSM على أجهزة أندرويد، مما يتيح تصعيد الامتيازات المحلية.
 molanp/cve-2026-98260-vivo-s60-poc
Android kernel PoC for CVE-2026-98260: POSIX CPU timer use-after-free achieving uid-0 root and KernelSU late-load on vivo S60, with BTF-based offset…
 woshigenm/cve-2026-98937
إثبات مفهوم (PoC) موثّق وتحليل لتجاوز فحص الأذونات في Linux perf/core يسرّب عناوين سلسلة استدعاءات النواة إلى مهام Android غير ذات امتيازات، مما يتيح…
 kuzeyardabulut/cve-2025-8045
استغلال Dirty Pagetable لـ CVE-2025-8045
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q): صلاحيات الجذر عبر KernelSU مع بوتلودر مقفل — جذر مؤقت عبر CVE-2026-43499 → تجاوز DEFEX عبر LD_PRELOAD → kernelsu.ko…
 kolbicz/appenumguard
CVE-2025-31207 التخفيف ومختبر معزول لعمليات كسر الحماية rootless وrootHide على iOS 15–18.4.1.
 rednaga/adups-get-super-serial
CVE-2015-2231 إثبات المفهوم
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 إثبات المفهوم لـ CVE-2026-28995 — ثغرة تجاوز المسار في App Intents على iOS 26.4.2 والإصدارات الأقدم
 supersonic/wallbreak
تطبيق استغلال لـ CVE-2021-39670 و CVE-2021-39690، وهما ثغرتان دائمتان في رفض الخدمة في نظام خلفية أندرويد.
 tamirzb/cve-2019-14041
كود PoC لـ CVE-2019-14041
 zteeed/cve-2018-4407-ios
POC: تجاوز سعة المخزن المؤقت في الكومة في الكود البرمجي للشبكات في نواة نظام التشغيل XNU









