
 #1

 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
أبحاث استغلال CVE-2026-98260 (posix-cpu-timers exec UAF): S9280 Android 14 GKI 6.1 — محفّز UAF + بدائية الكتابة الصفرية + SELinux Permissive. وثيقة…
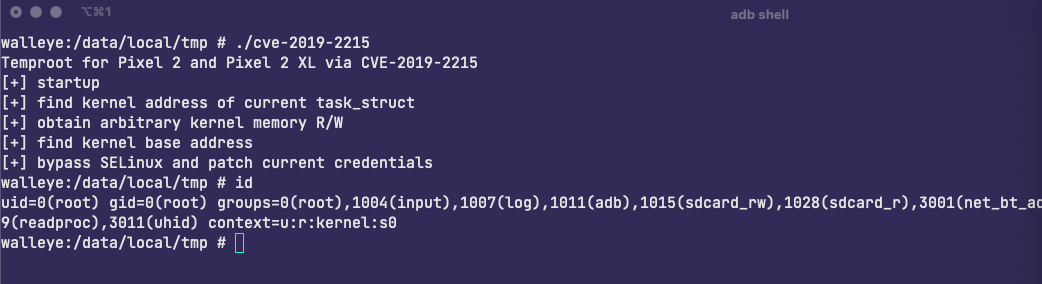 stevejubx/cve-2019-2215
ثغرة في نواة أندرويد (CVE-2019-2215) إثبات مفهوم للوصول الجذري المؤقت
 no-22-github/unplus
CVE-2026-43499 استغلال صلاحيات الجذر عند كل إقلاع — المنطق الأساسي (arm64 Android GKI 6.6)
 eastarctica/cve-2026-43813
CVE-2026-43813: تجاوز enforceEnvironment في CloudAttestation
 sorrow404null/cve-2026-43499-rmx5200
استغلال رفع الامتيازات المحلي لنظام Android 16 لهاتف realme RMX5200 باستخدام سلسلة preload.so المبنية على LD_PRELOAD لتحقيق وصول جذر مؤقت عبر…
 raddad87/rayhunter-web-flasher
معالج تفاعلي لومض Rayhunter من EFF على Orbic RC400L — يكتشف نظام التشغيل تلقائيًا
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: عدم وجود فحص صلاحيات في ActivityManagerService.dumpBitmapsProto() — سرقة الصور النقطية لواجهة المستخدم من كل تطبيق قيد التشغيل بدون أي…
 demining/pixnapping-attack-on-android
هجوم Pixnapping: اختراق المفاتيح الخاصة وعبارات الاسترداد (Seed Phrases) من خلال الثغرة الأمنية CVE-2025-48561 يمثل تهديدًا حرجًا جديدًا لشبكة…
 bytev0rtex/cve-2026-65330
إثبات مفهوم لتجاوز مُنوِّع PAC الثابت في معالج setxattr الخاص بـ tmpfs على iOS 26.6، يُظهر إمكانية الوصول إلى مسار التوقيع القابل للاستغلال من مساحة…
 sterrasec/apk-interceptor
أداة مساعدة لتقييم روابط الـ Deeplink، و Intent، وجسر WebView في نظام أندرويد لصالح الاختراق الأخلاقي
 wrlu/cve-2023-40130
PoC لـ CVE-2023-40130
 omerporze/toothfairy
CVE-2018-4330 POC لنظام iOS
 bartixxx32/cve-2026-43499-oneplus15
دليل تعليمي لإثبات المفهوم لتصعيد الامتيازات المحلية على نظام أندرويد 16 لهاتف OnePlus 15، يتضمن اكتشاف إزاحات النواة، وتوليد الأهداف، وبناء…
 qm4rs/cve-2026-0023-update-ownership-poc
إثبات مفهوم يوضح CVE-2026-0023، وهو تجاوز لثقة ملكية تحديث Android يثبط تحذير الملكية أثناء تحديثات التطبيقات. يتضمن ثلاثة تطبيقات Android لإعادة…
 re13orn/cve-2024-0044-exp
استغلال CVE-2024-0044 لرفع الامتيازات في Android لتنزيل ملفات صندوق الحماية لأي تطبيق مستهدف.
 leochen-coremind/spd_flasher
CVE-2022-38694 استغلال محصّن - أداة وميض تلقائي لمضيف USB من RP2350 لأجهزة Unisoc









