
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 metaredteam/rtx-cve-2023-45779
كود إثبات المفهوم لثغرة إعادة استخدام مفتاح APEX في أندرويد
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - إثبات مفهوم لتجاوز المصادقة المتبادلة اللاسلكية لـ ADB
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore Use-After-Free — ثغرة في نواة iOS/macOS (تم إصلاحها في 26.4)
 nccgroup/assethook
سحر LD_PRELOAD لـ AssetManager في أندرويد
 nishantjoshi00/flipper-template
قالب تطوير بلغة Zig لجهاز Flipper Zero مع خط أنابيب بناء آلي، تكامل مع SDK، وترجمة متقاطعة لـ ARM Cortex-M4. يدعم بروتوكولات Sub-GHz وNFC وRFID…
 almet/signal-without-smartphone
تطبيق سطح مكتب لتسجيل حساب Signal وربط Signal Desktop دون الحاجة إلى هاتف ذكي، باستخدام بروتوكولات التشفير الخاصة بـ Signal لتزويد الجهاز بشكل آمن.
 amnestytech/inside-pegasus
مجموعة مختارة من الوثائق الداخلية لمجموعة NSO، ومواد المنتجات، والإفادات المحلفة التي أُدرجت في السجل العام في قضية WhatsApp Inc. وMeta Platforms,…
 mailinneberg/broadpwn
ثغرة Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
تغطية لـ CVE-2016-2434، وهو تجاوز سعة المخزن المؤقت في خادم الوسائط في أندرويد يتيح تنفيذ تعليمات برمجية عشوائية عبر ملف وسائط مصنوع.
 danieldev23/frida-ssl-bypass
مجموعة أدوات Frida التي تتجاوز تثبيت شهادات SSL/TLS في تطبيقات Android، عبر اعتراض Java TrustManager وOkHttp وConscrypt وطبقات OpenSSL/BoringSSL…
 0xdad0/papimonitor
مراقب واجهات API في وقت التشغيل قائم على Frida لتطبيقات Android، يسجل واجهات API المستدعاة، والمعاملات، والقيم المرتجعة، وأصول الاستدعاء عبر فئات…
 anonymous941/zygote-injection-toolkit
أداة سطر أوامر لاستغلال حقن Zygote في أندرويد (CVE-2024-31317)
 mobilehackinglab/cve-2026-28576-poc
إثبات مفهوم تعليمي يوضح ثغرة حقن SQL في مزوّد جهات الاتصال بنظام أندرويد 17، مما يسمح لتطبيق بدون أي أذونات باستخراج قاعدة بيانات جهات الاتصال…
 staturnzz/oob_entry
استغلال نواة tfp0 لنظام iOS 3.0-10.3.4
 google/permhash
إطار عمل لتجزئة الأذونات المعلنة في إضافات Chromium وملفات APK، مما يتيح التجميع والبحث والتنقل عبر الحزم التي يُحتمل أن تكون ضارّة.
 scs-labrat/android_autorooter
استخراج بيانات المستخدم الحساسة عن بُعد من التطبيقات على أندرويد 12 و13 باستخدام ثغرة CVE-2024-0044
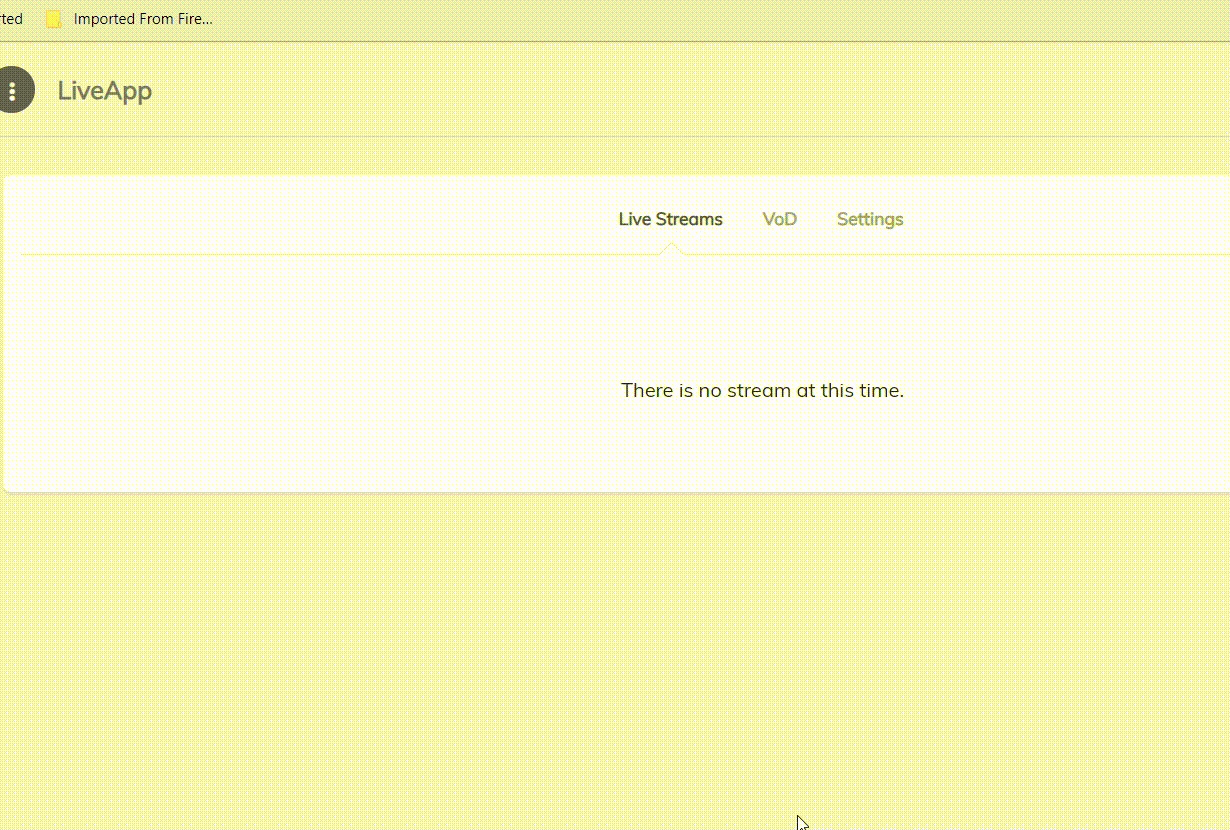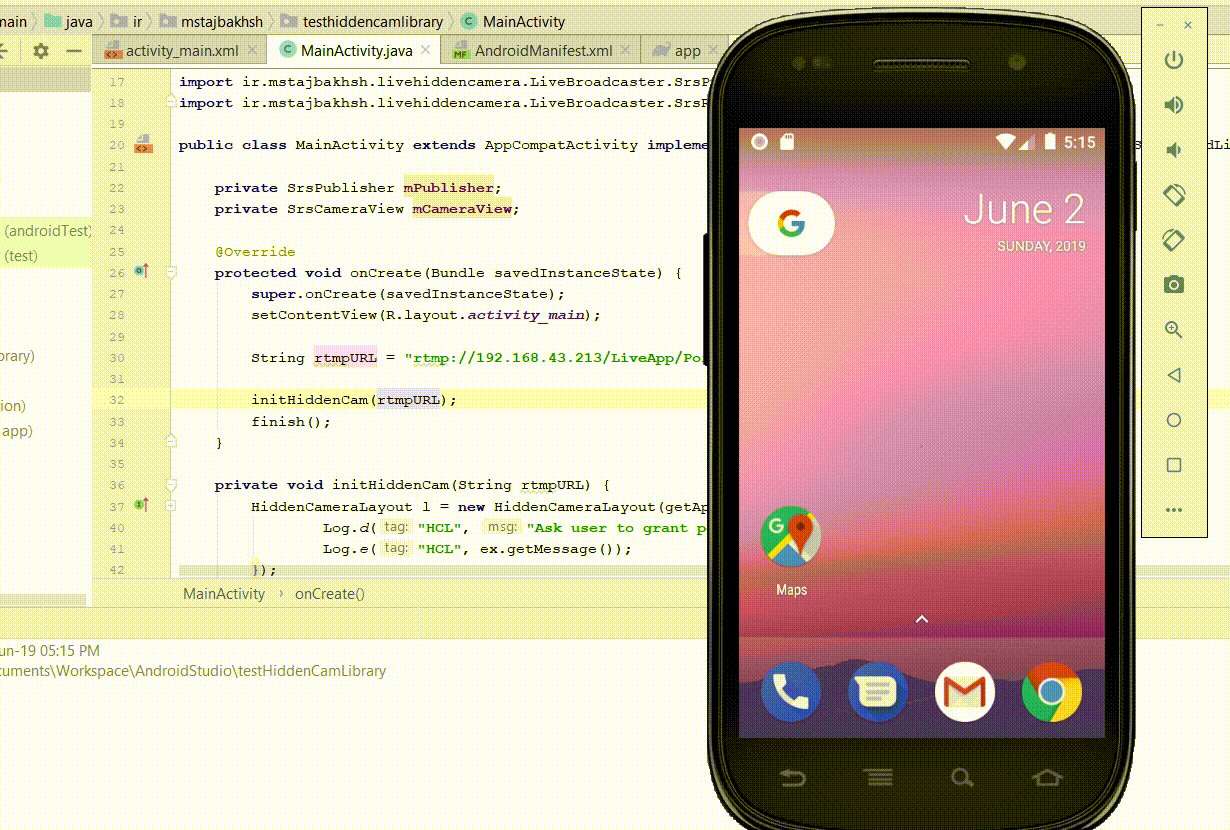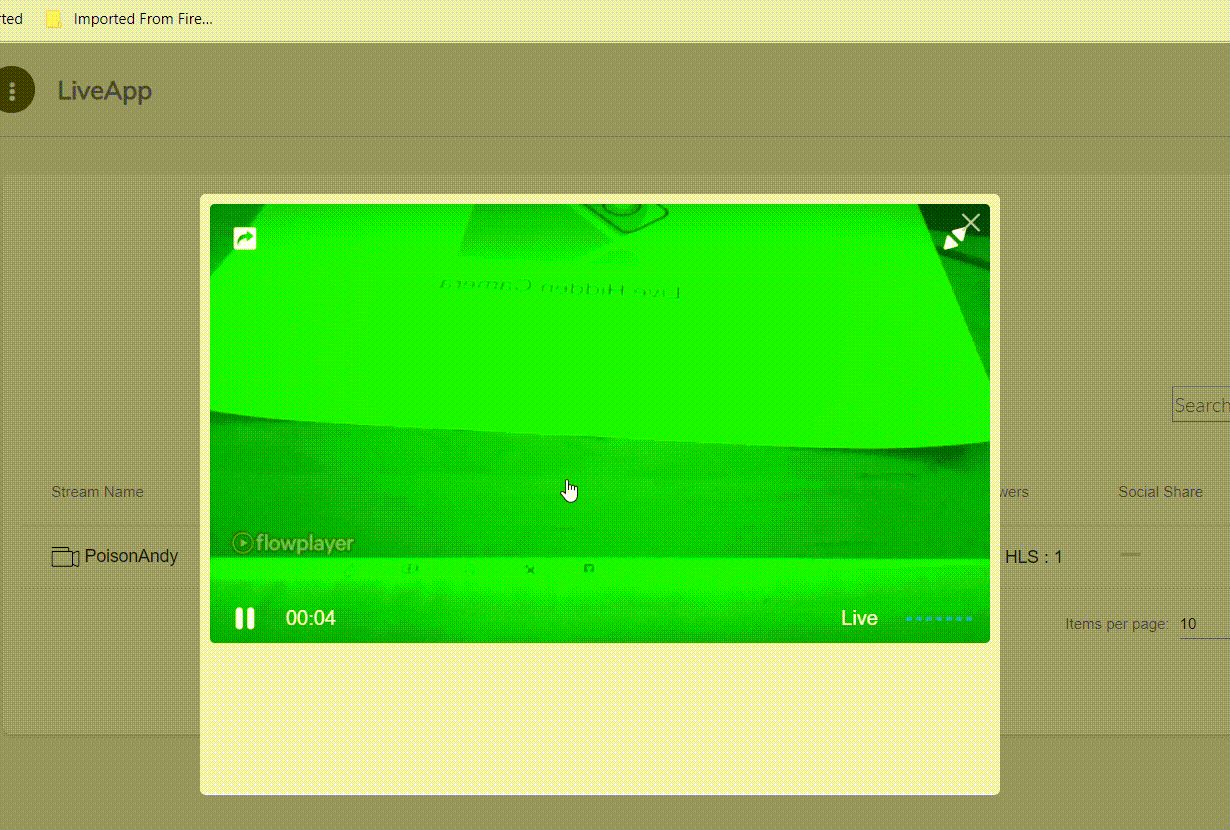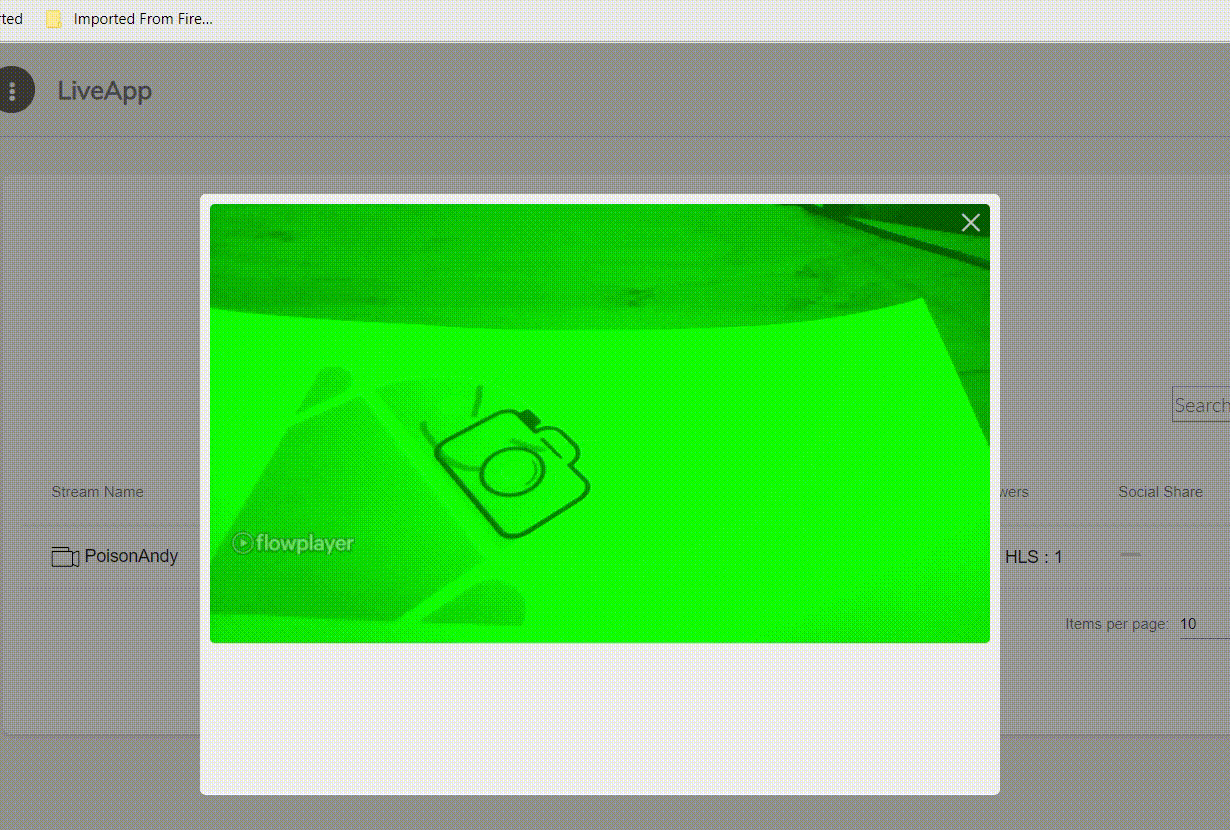 mirsamantajbakhsh/livehiddencamera
مكتبة Live Hidden Camera تقوم بتسجيل فيديو وصوت مباشر من جهاز Android دون عرض معاينة.
 takito1812/firestorepwn
fsp - ماسح ثغرات قاعدة بيانات Firestore باستخدام APKs








