
 #1

 owasp/secure-agent-playbook
مشروع دليل الوكيل الآمن OWASP
 skorpion96/unisoc-su
طريقة لـ CVE-2025-31710 والاتصال بـ cmd_skt للحصول على شل جذر على موديلات unisoc غير المُصححة

 fi01/cve-2015-3636
استغلال إثبات المفهوم لثغرة CVE-2015-3636 يستهدف تصعيد صلاحيات نواة نظام أندرويد 32-بت.

 nanoturtle1145/root-my-s24
Using CVE-2026-43499/CVE-2026-98260 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 mzfr/slicer
أداة لأتمتة العملية المملة لاستطلاع APK
 nccgroup/mtk_bp
أدوات لتحليل وهندسة عكسية للبرامج الثابتة لقاعدة النطاق في MediaTek، بما في ذلك استخراج الملفات، وتحليل الرموز، والتكامل مع Ghidra لملفات المودم…
 illusionofchaos/ios-nehelper-wifi-info-0day
استغلال iOS 15 يوم الصفر (لا يزال يعمل في 15.0.2)
 kpolley/redai
اكتشاف الثغرات الأمنية المدعوم بالذكاء الاصطناعي والتحقق المباشر
 retme7/cve-2014-7911_poc
ثغرة رفع صلاحيات محلية لهاتف Nexus5 بنظام Android 4.4.4 (KTU84P)
 plum-umd/redexer
إطار عمل Redexer للتجهيز الثنائي لرمز Dalvik البايت
 illusionofchaos/ios-nehelper-enum-apps-0day
استغلال ثغرة يوم الصفر لنظام iOS 15 (لا يزال يعمل في 15.0.2)
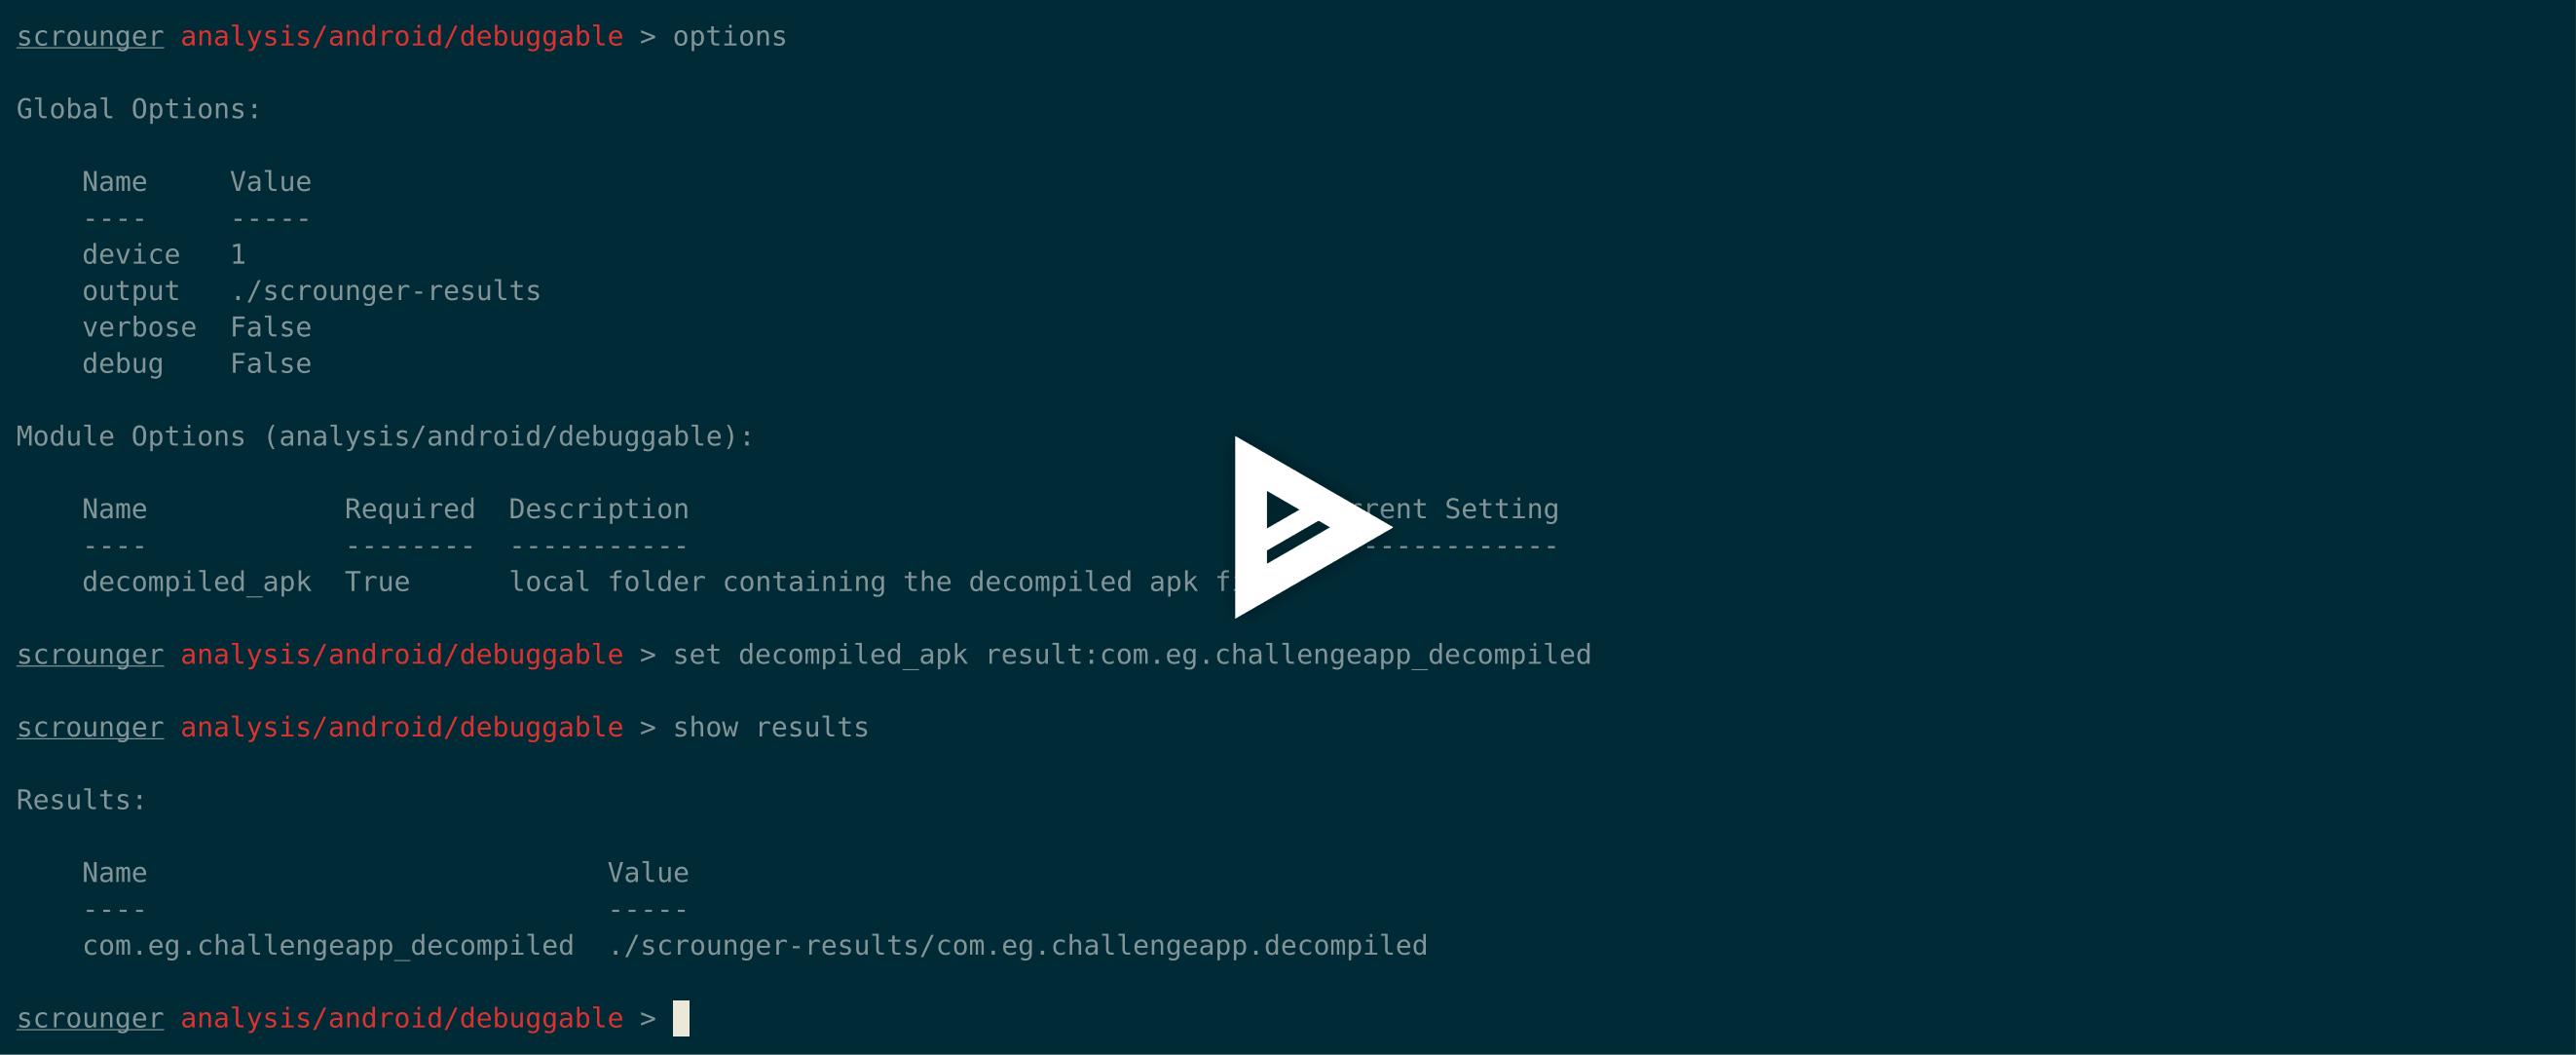 nettitude/scrounger
مجموعة أدوات اختبار تطبيقات الجوال
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 هو ثغرة تنفيذ كود عن بُعد (RCE) من نوع zero-day و zero-click في خدمة AudioConverterService التابعة لـ CoreAudio في نظام iOS، تُستغل…
 owasp/iot-security-verification-standard-isvs
معيار OWASP للتحقق من أمان إنترنت الأشياء (ISVS)
 a-yatta/amdh
تعزيز أمان أجهزة أندرويد المحمولة









