
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit
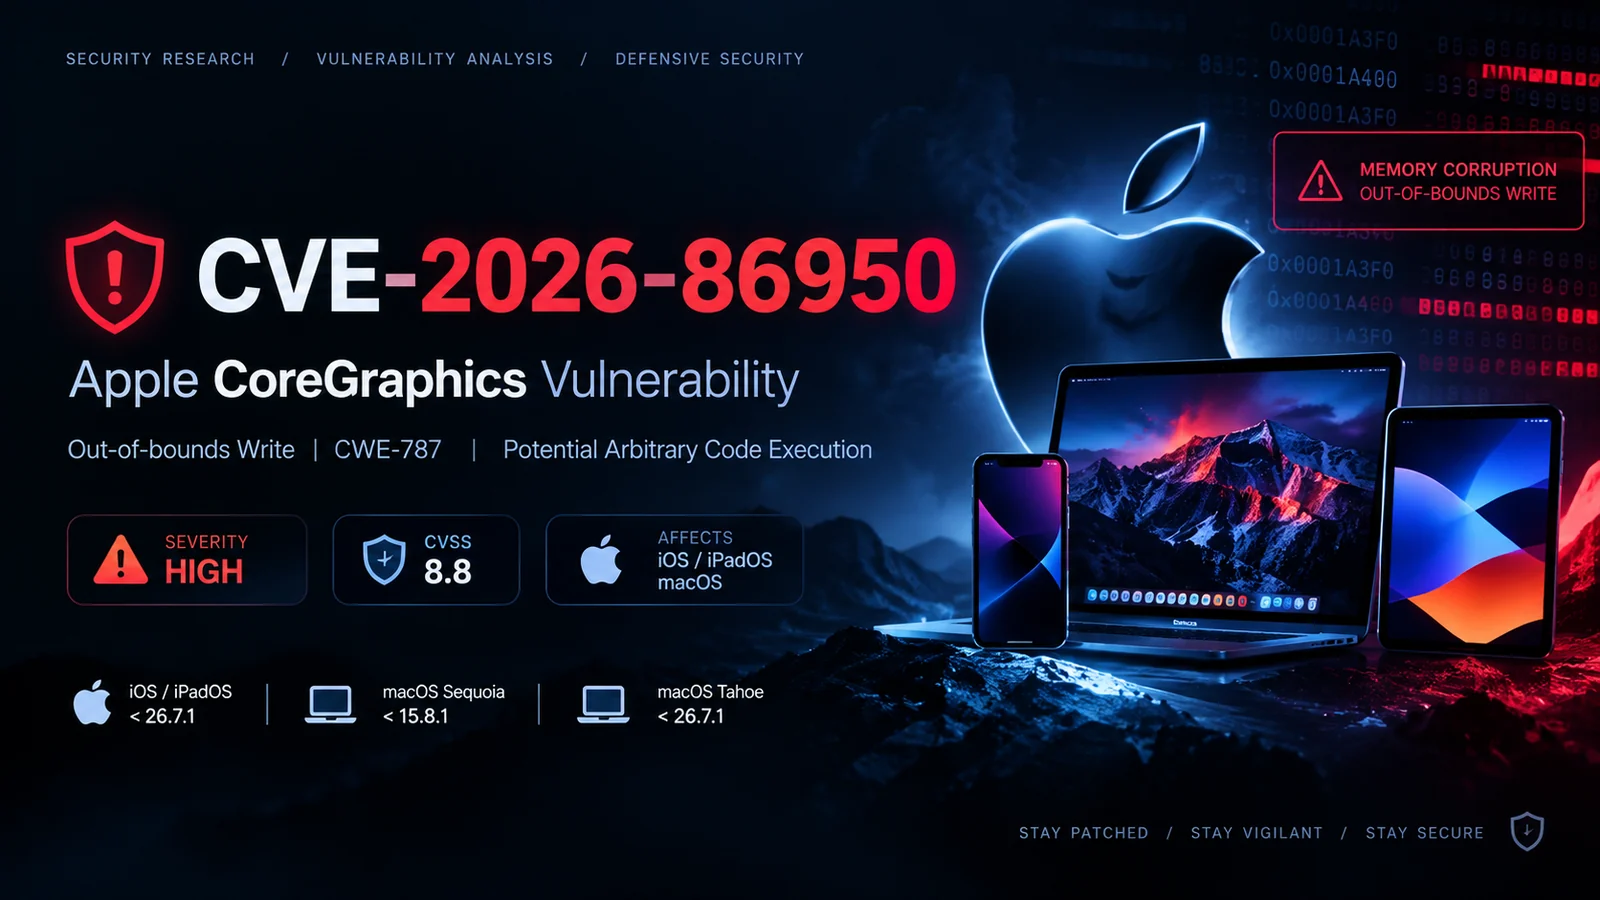
 0xblackash/cve-2026-86950
توثيق بحثي دفاعي لـ CVE-2026-86950، وهو ثغرة كتابة خارج الحدود في Apple CoreGraphics، يغطي فرز الثغرات، والإصدارات المتأثرة، والكشف، وإرشادات الترقيع.
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 techupdate24/capacitor-flaw-cve-2026-103922
دليل شامل وسير عمل لدمج سبرنتات Agile مع خطوط أنابيب DevOps CI/CD.
 ariyanpegu/ghostlock-app
تطبيق GhostLock One-Tap Execution (CVE-2026-43499)
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM for the Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 a2333c/dfroot
أداة root لنظام Android لهاتف Samsung Galaxy S25 Ultra (SM-S938B) تقوم بتسلسل DirtyFrag CVE-2026-43284 وCVE-2026-43499 للحصول على صلاحيات root…
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 vighnesh91/securiscan
محرك فرز أمني بلغة Python من المكتبة القياسية يفحص تطبيقات الويب وواجهات API والنماذج اللغوية الكبيرة وحزم الجوال عبر فحص الترويسات السلبي، والتحقيق…
 ejfkdev/avdroot
تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.
 ejfkdev/ddc
مُفكِّك تجميع Android DEX → Java بلغة Rust، مُصمَّم للسرعة — تطبيقات كاملة في ثوانٍ، واستعلامات في أجزاء من الثانية. تحليل تدريجي، ومخرجات مُتحقَّق…
 ejfkdev/dae
محلل لقطة Dart AOT قائم على الإعدادات يُصدّر رموزًا وبنى متوافقة مع blutter لـ IDA وradare2 وFrida، ويفكّ تجميع الدوال إلى Dart نظيف قابل للتحليل دون…
 thakur2309/pagasus-pro
مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…
 florentineprinzessinzusachsen/badbox-h713-projector
دليل تحليل وتنظيف برمجية BadBox الخبيثة على أجهزة عرض Allwinner H713 التي تعمل بنظام Android: الوصول عبر ADB، وإثبات الإصابة، والنسخ الاحتياطي…
 ablation-tool/ablation
إطار عمل للهندسة العكسية مع التفكيك وإعادة الترجمة وتحليل التلوث ومقارنة الإصدارات والبحث الدلالي، بالإضافة إلى تحليل ثنائي وبرمجيات ثابتة مستقل…
 a23bc/op13-cve-2026-64560
استغلال ثغرة أمنية في نواة أندرويد خاصة بجهاز OnePlus 13 للإصدار CVE-2026-64560، يوفر صلاحيات root مؤقتة عبر ADB shell مع حمولات موثّقة وأدوات نقل.
 become-illusory/cve-2026-64560-a16
مجموعة أدوات CVE-2026-64560: سلسلة أدوات Go أحادية الملف التنفيذي + منفذ هدف realme RMX5010 (A16، SM8750)








