
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الذاكرة الجنائي — الصفحة 32 | Kitploit
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 10 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 11س 58د
LiME preview#6

LiME

GitHubjtsylve/lime
2.1kمنذ 6 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160منذ 2 سنوات
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 15 أيام
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 7س 33د
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ يوم واحد
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
705 نتائج
CVE-2024-38063 preview

CVE-2024-38063

GitHubfaizan-khanx/cve-2024-38063

CVE-2024-38063 - استغلال النواة عن بُعد عبر IPv6
memory-forensicsvulnerability-analysisexploitation+5
1منذ 2 سنوات
SIDECHANNEL-CVE-2022-38029 preview

SIDECHANNEL-CVE-2022-38029

GitHubspiralbl0ck/sidechannel-cve-2022-38029

قناة جانبية+CVE-2022-38029
memory-forensicsvulnerability-analysisexploitation+3
1منذ سنة واحدة
RAMnesia-Attack preview

RAMnesia-Attack

GitHubdemining/ramnesia-attack

تحقيق علمي في ثغرات الأجهزة (CVE-2025-6202، CVE-2023-39910) التي تمكن استعادة مفاتيح ECDSA من البنية التحتية للبيتكوين عبر هجمات Rowhammer واعتراض…
embedded-systems-securitymemory-forensicsvulnerability-analysis+8
1منذ 8 أشهر
CVE-2025-13834-A-Bluetooth-RFCOMM-Out-of-Bounds-Read-Vulnerability-in-Modern-Wireless-Devices preview

CVE-2025-13834-A-Bluetooth-RFCOMM-Out-of-Bounds-Read-Vulnerability-in-Modern-Wireless-Devices

GitHubsastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices

CVE-2025-13834 الملخص الفني نوع الثغرة: كشف الذاكرة / قراءة خارج الحدود (OOB) (CWE-125). درجة CVSS: 7.5–8.1 (عالية/حرجة). ناقل الهجوم: شبكة مجاورة…
bluetooth-securityexploit-frameworksiot-security+8
1منذ 9 أشهر
CVE-2025-14847-MongoBleed-Exploit preview

CVE-2025-14847-MongoBleed-Exploit

GitHubfurkankayapinar/cve-2025-14847-mongobleed-exploit

CVE-2025-14847 MongoBleed - ثغرة تسرّب الذاكرة في MongoDB PoC
memory-forensicsvulnerability-analysisexploitation+3
1منذ 9 أشهر
CVE-2021-4034 preview

CVE-2021-4034

GitHubdevianntsec/cve-2021-4034

أطروحة ماجستير حول بحث CVE-2021-4034 (PwnKit) لتصعيد الامتيازات المحلية. استغلال Python متعدد الحمولات مع 7 أوضاع تشمل الصدفة التفاعلية، الباب الخلفي…
privilege-escalationmemory-forensicsvulnerability-analysis+7
1منذ 6 أشهر
CVE-2025-21298 preview

CVE-2025-21298

GitHubthebl4ckph4nt0m/cve-2025-21298

ثغرة حرجة في Windows OLE بدون نقرة. هذا إثبات مفهوم لـ CVE-2025-21298 - ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows OLE (CVSS 9.8). هذا PoC…
memory-forensicsvulnerability-analysisexploitation+1
1منذ سنة واحدة
CVE-2018-1000030 preview

CVE-2018-1000030

GitHubtylepr96/cve-2018-1000030

إثبات مفهوم لثغرة سباق الحالة واستخدام بعد التحرير (UAF) في Python 2.7.14
memory-forensicsvulnerability-analysisexploitation+2
1منذ 6 سنوات
CVE-2025-14847 preview

CVE-2025-14847

GitHubwaheeb71/cve-2025-14847

CVE-2025-14847 استغلال تسرب الذاكرة في MongoDB
memory-forensicsvulnerability-analysisexploitation+3
1منذ 9 أشهر
MongoBLEED---CVE-2025-14847-POC- preview

MongoBLEED---CVE-2025-14847-POC-

GitHubnonameerror/mongobleed---cve-2025-14847-poc-

يحتوي هذا المستودع على نسخة سكربت بايثون الخاصة بي من CVE-2025-14847 (MongoBleed)
memory-forensicsvulnerability-analysisexploitation+3
1منذ 9 أشهر
CVE-2022-0435-Poc preview

CVE-2022-0435-Poc

GitHubspydomain/cve-2022-0435-poc

استغلال تجاوز سعة المكدس لـ CVE-2022-0435 في وحدة TIPC، يوفر تصعيد امتيازات محلي إلى الجذر على نوى Ubuntu.
privilege-escalationmemory-forensicsvulnerability-analysis+2
1منذ 8 أشهر
CVE-2019-20326 preview

CVE-2019-20326

GitHubfysac/cve-2019-20326

تجاوز سعة المخزن المؤقت للكومة في GNOME gThumb و Linux Mint Pix
static-analysismemory-forensicsvulnerability-analysis+3
1منذ 6 سنوات
CVE-2025-50422 preview

CVE-2025-50422

GitHublandw-hub/cve-2025-50422

إثبات المفهوم لـ CVE-2025-50422: يوضح كشف الذاكرة في الكومة في pdftocairo من Poppler، مما يسمح للمهاجمين المحليين باستعادة تدفقات PDF النصية الواضحة…
memory-forensicsvulnerability-analysisexploitation+3
1منذ 6 أشهر
cve-2023-31346-poc preview

cve-2023-31346-poc

GitHubfreax13/cve-2023-31346-poc

إثبات مفهوم يوضح تسرب الذاكرة في رؤوس رسائل الضيف وطلبات CPUID في البرامج الثابتة AMD SEV-SNP، مما يتيح استخراج بيانات ضيف حساسة من الذاكرة الفعلية.
memory-forensicsvulnerability-analysisexploitation+3
1منذ 3 سنوات
CVE-2019-6250-libzmq preview

CVE-2019-6250-libzmq

GitHubakashicyitai/cve-2019-6250-libzmq

استغلال إثبات مفهوم مخصص لـ CVE-2019-6250 في libzmq، يستخدم تجاوز عدد صحيح للكتابة فوق مؤشر دالة وتحقيق تنفيذ تعليمات برمجية عن بُعد عبر رسائل ZMTP…
memory-forensicsvulnerability-analysisexploitation+3
1منذ 2 سنوات
CVE-2021-23017-POC preview

CVE-2021-23017-POC

GitHubz3usx01/cve-2021-23017-poc

تؤثر المشكلة فقط على nginx إذا تم استخدام توجيه "resolver" في ملف التكوين. علاوة على ذلك، الهجوم ممكن فقط إذا كان المهاجم قادرًا على تزوير حزم UDP من…
memory-forensicsvulnerability-analysisexploitation+2
1منذ سنة واحدة
chakra-exploit-framework preview

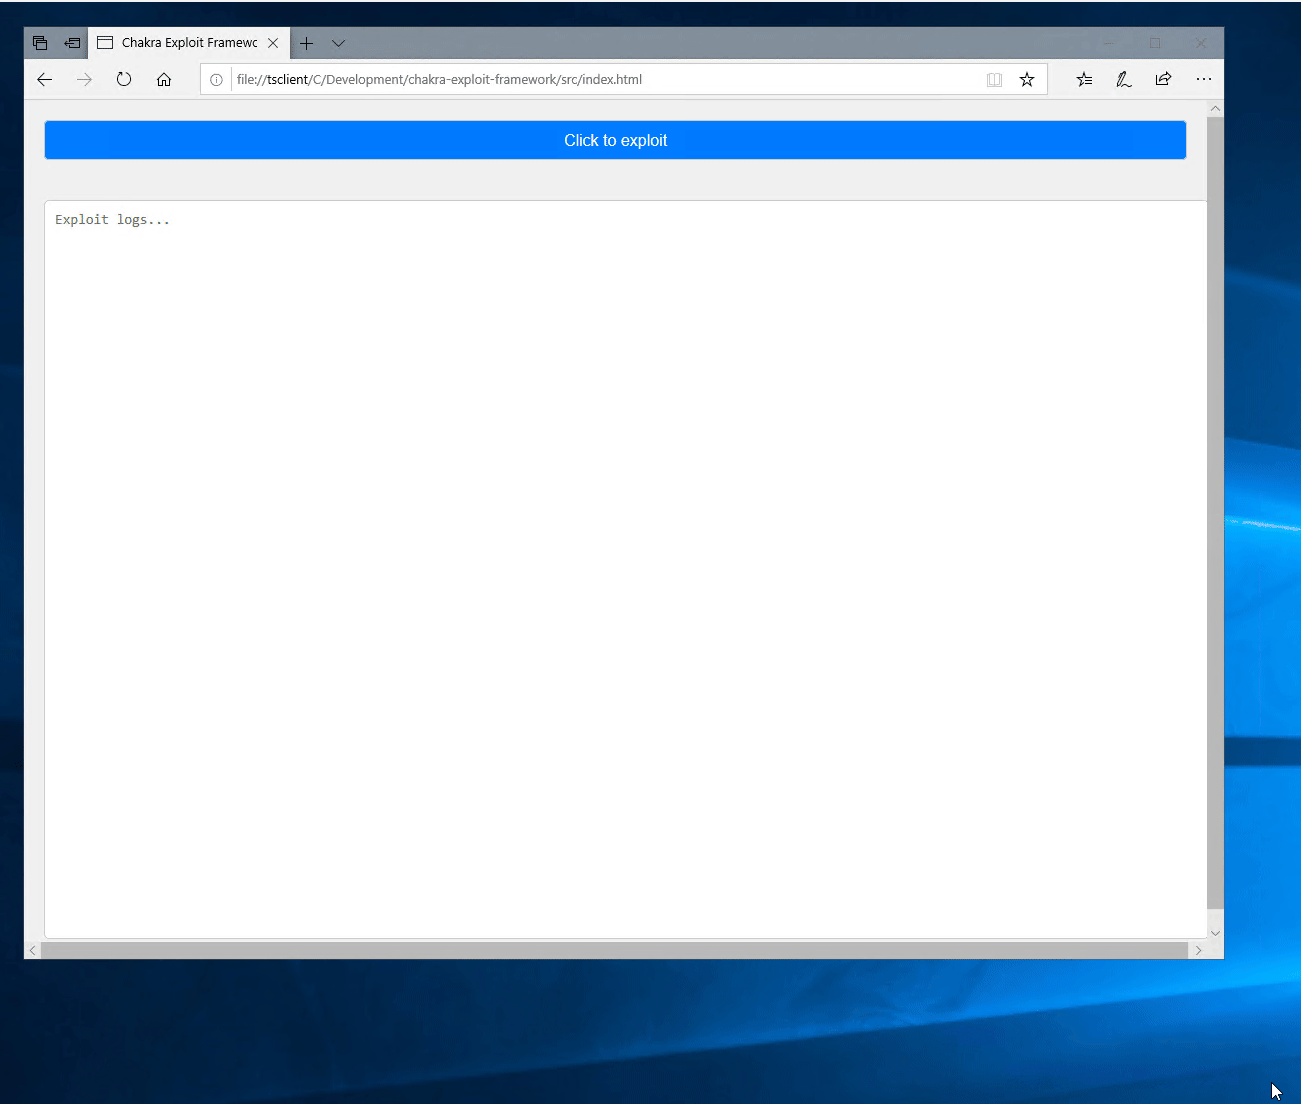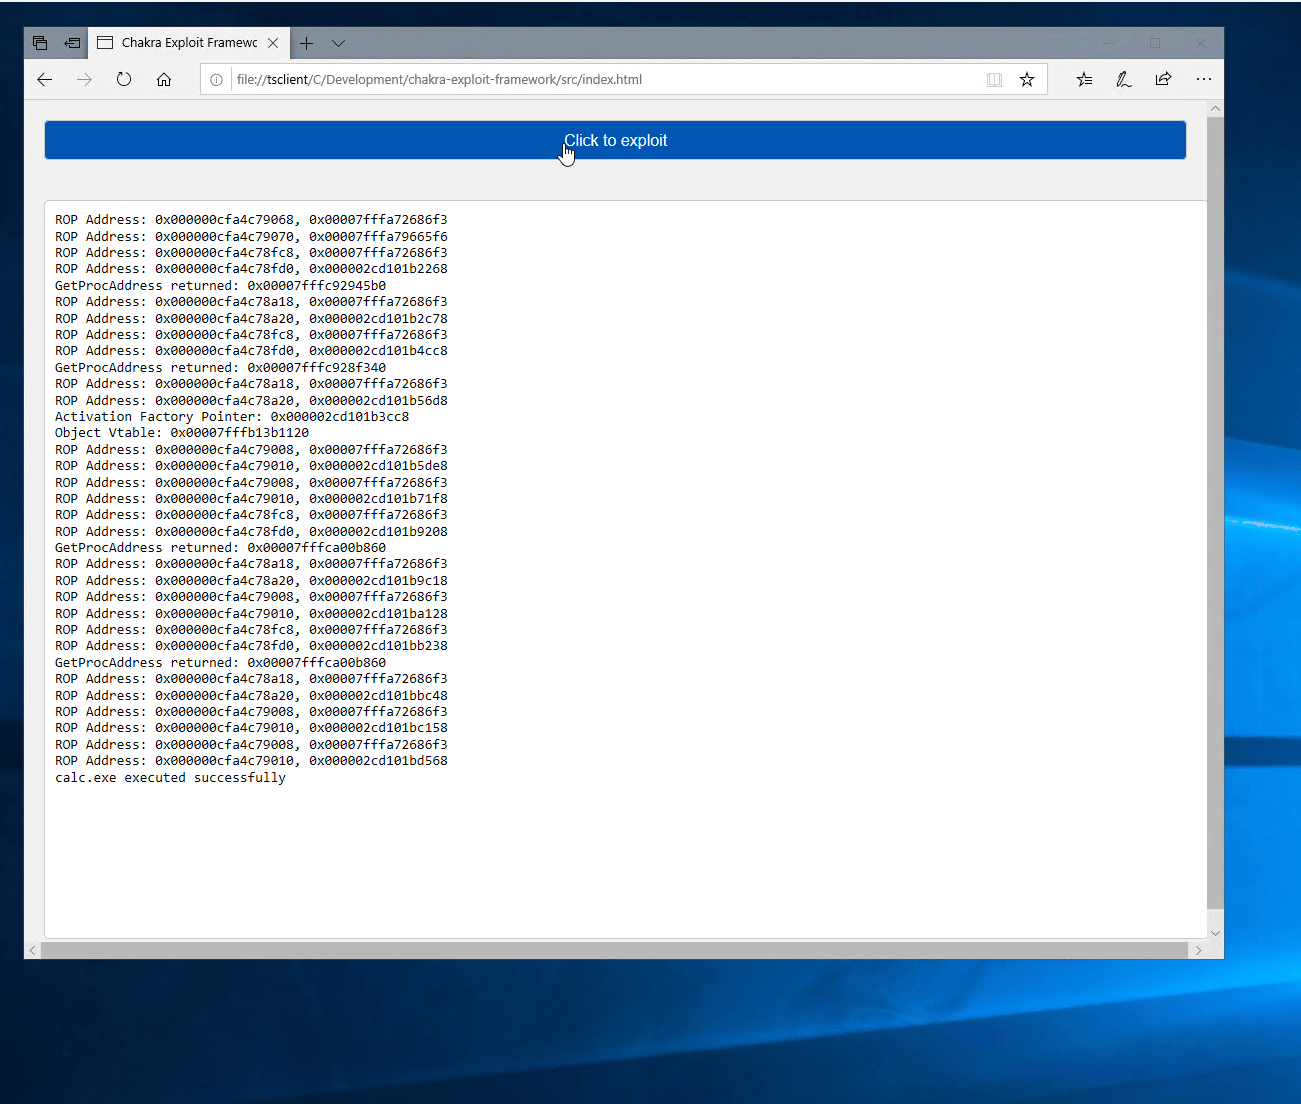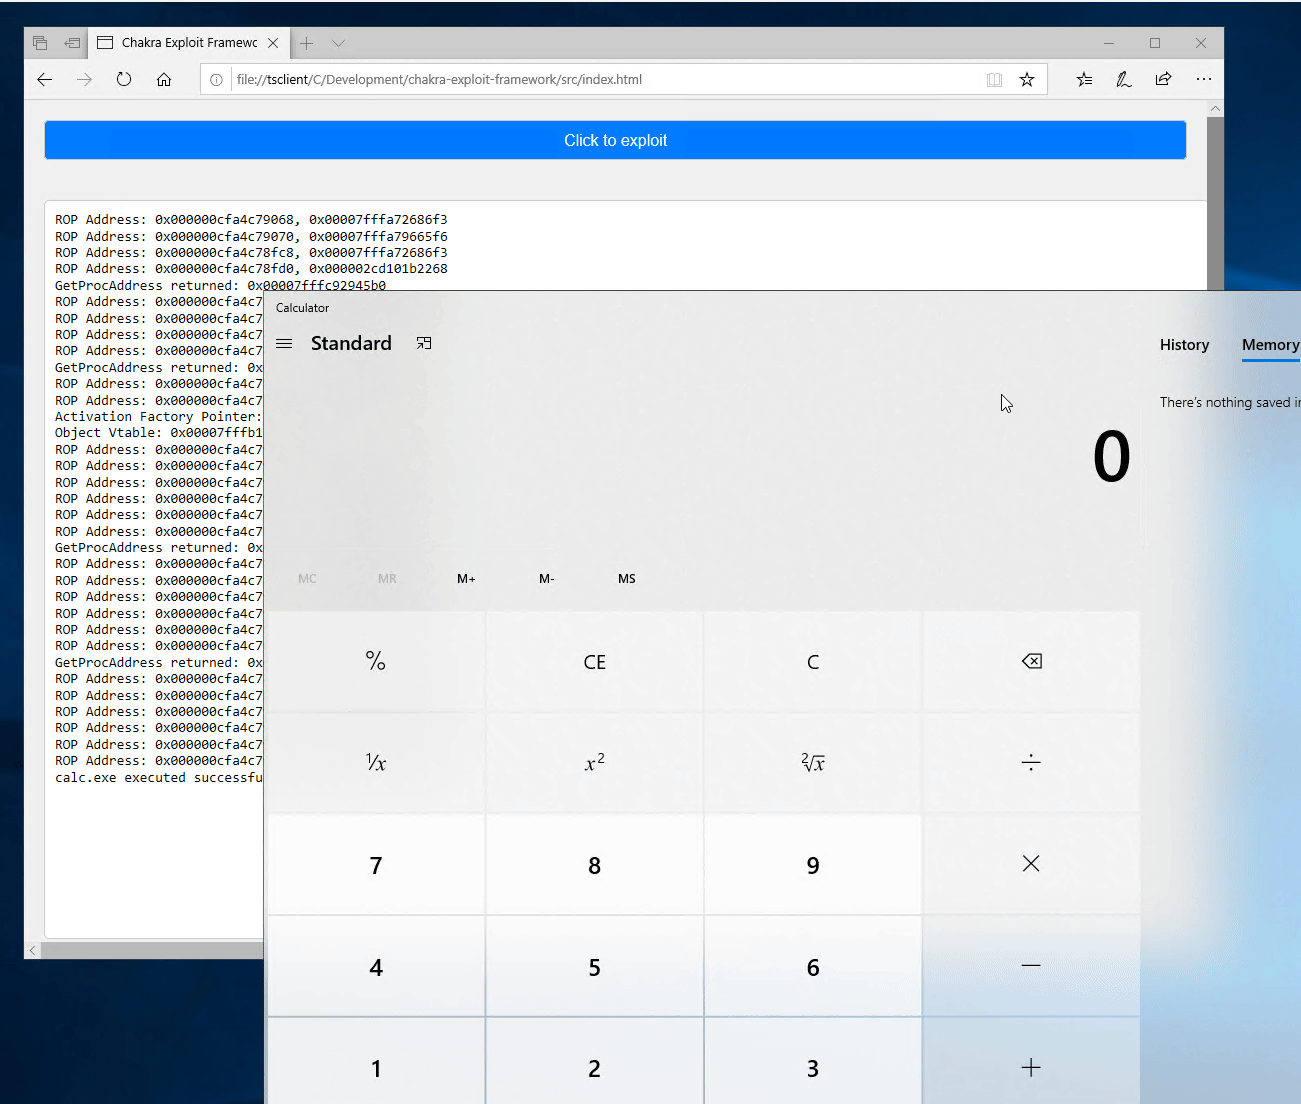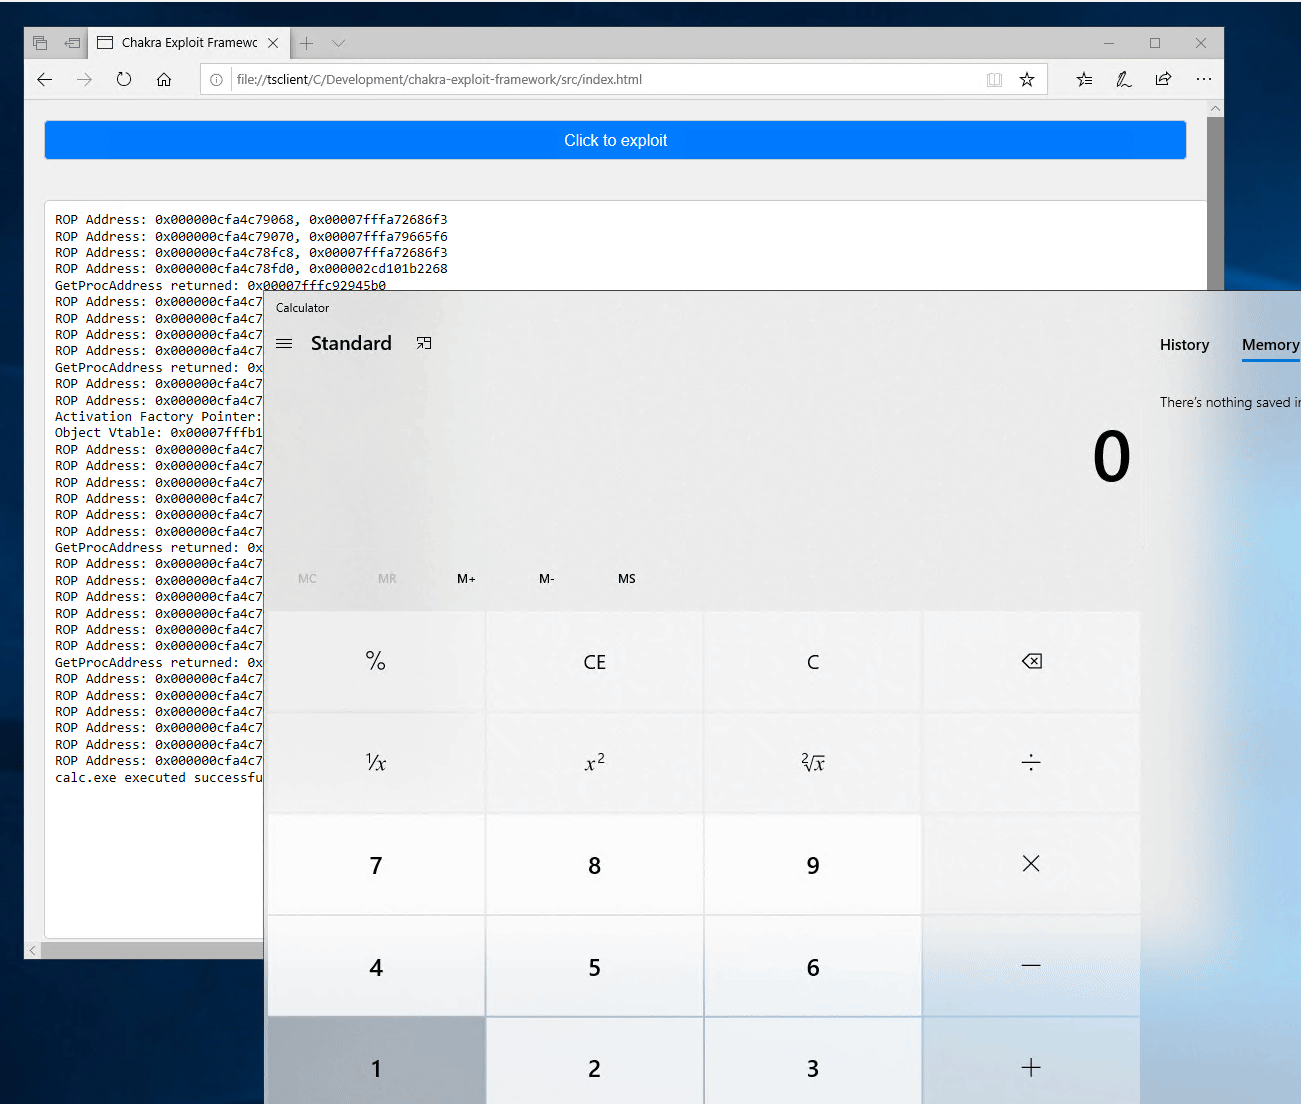
chakra-exploit-framework

GitHubntdelta/chakra-exploit-framework

إطار عمل لاستغلال المتصفح لـ Chakra (Edge). كُتب كجزء من التحضير لشهادة OSEE. ثغرة تجريبية: CVE-2019-0567
penetration-testing-frameworksexploit-frameworksmemory-forensics+6
1منذ سنة واحدة
CVE-2015-0057 preview

CVE-2015-0057

GitHubhighandhigh/cve-2015-0057

تحليل تقني مفصل وتنفيذ استغلال لثغرة CVE-2015-0057، وهي ثغرة use-after-free في win32k.sys، تغطي أنظمة Windows 32-bit و64-bit بدءًا من XP حتى 8.1.


memory-forensicsvulnerability-analysisexploitation+4
منذ 10 سنوات
السابق1…313233…40التالي







