
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
استغلال واستراتيجيات التخفيف بالدفاع المتعمق لثغرة تسرب الذاكرة في KeePass (CVE-2023-32784).
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — ثغرة تخصيص الذاكرة في الكومة في محلل تسلسل HEIF في libheif
 homjxi0e/cve-2017-8641_chakra_js_globalobject
هناك تجاوز سعة في الكومة (heap overflow) كلاسيكي عند تقييم (eval) سلسلة نصية كبيرة بما يكفي في Chakra! يمكن إعادة إنتاج هذه المشكلة بشكل ثابت في إيدج…
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: انهيار غير مصادق عليه لـ Content-Encoding: deflate. تحليل السبب الجذري (تحرير غير صحيح لمؤشر داخلي -> تلف الكومة) +…
 devianntsec/cve-2024-30051
بحث رسالة الماجستير حول CVE-2024-30051 (Windows DWM Heap Overflow). يتميز باستغلال عالي الموثوقية مع تحسين تلقائي لرش الكومة، وتسجيل فوري، وتحليل…
 akrachli/cve-2024-29050
CVE-2024-29050 هي ثغرة أمنية موجودة في Windows Cryptographic Services.
 bakano98/cve-2026-23111-poc
PoC غير محترف لـ CVE-2026-23111. تم إنشاؤه وتشغيله على نواة Linux 6.12.69
 0xblackash/cve-2026-8451
CVE-2026-8451
 jayhutajulu1/cve-2026-43494-pintheft-poc
إثبات مفهوم لـ CVE-2026-43494 (PinTheft): تصعيد صلاحيات محلي (LPE) على Linux عبر خطأ refcount في zerocopy لـ RDS + المخازن المؤقتة الثابتة (fixed…
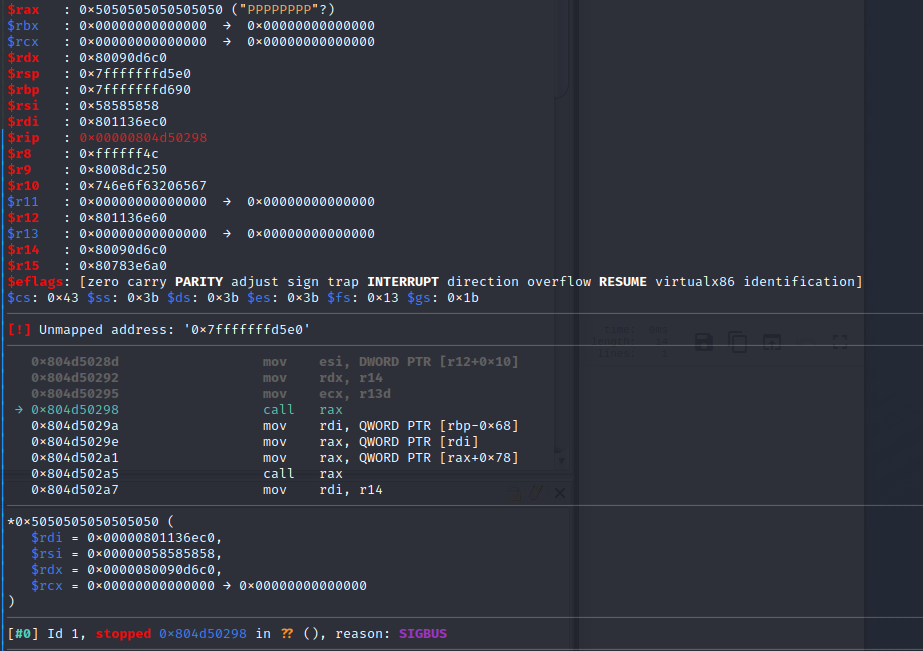 ly1g3/cisco-cve-2023-31488
جهاز أمان البريد الإلكتروني من Cisco: بريد إلكتروني إلى RCE بدون أي نقر بصلاحية الجذر - تنفيذ تعليمات برمجية عن بُعد/فساد ذاكرة/سلسلة ROP
 fengjixuchui/cve-2009-4049
تجاوز سعة المخزن المؤقت المستند إلى الكومة في aswRdr.sys (المعروف أيضًا باسم برنامج تشغيل TDI RDR) في avast! Home and Professional 4.8.1356.0 يسمح…
 sammyenigma/cve-2026-43499-s26
استغلال ثغرة في نواة Android GKI 6.12 للإصدار CVE-2026-43499، عبر تسلسل خطأ rollback في rt_mutex مع الكتابة فوق المكدس pselect للحصول على صلاحيات…
 star-laboratory/prism
PrISM: تخفيف احتمالي قابل للتوسع لـ RowHammer (ISCA 2026). كود مصدر Ramulator2 وسكربتات التقييم.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
تحليل تفصيلي لثغرة فشل النسخ (CVE-2026-31431) في نواة لينكس، بما في ذلك آلية تلف الذاكرة، وسلسلة تصعيد الامتيازات، والأثر الأمني.
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk تجاوز سعة المخزن المؤقت للمكدس إثبات المفهوم
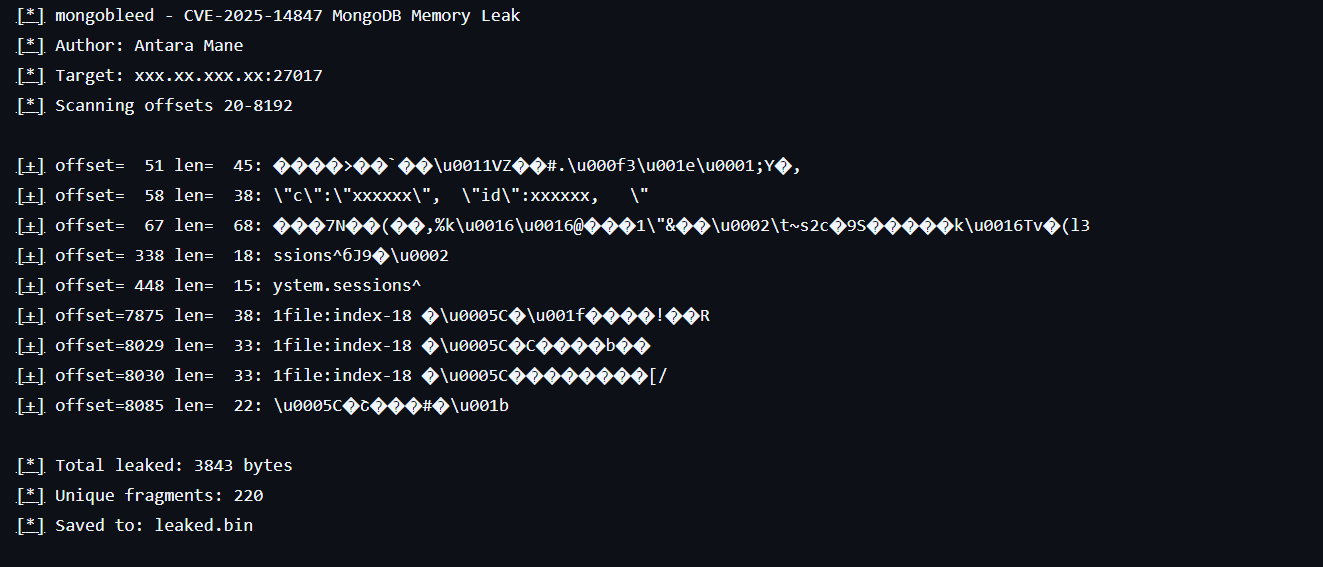 infosecantara/cve-2025-14847-mongodb
أداة بحث تعليمية توضح كشف الذاكرة CVE-2025-14847 في فك ضغط BSON في MongoDB. تحاكي فشل فحوصات الحدود ومفاهيم أمان الذاكرة لتحليل الثغرات.
 yezzfusl/cve_2023_38831_scanner
هذا التطبيق المكتوب بلغة بايثون يفحص بحثًا عن ثغرة CVE-2023-38831 في برنامج WinRAR.
 adem-hosni/mappedimagesdetector
ماسح ذاكرة أصلي خفيف الوزن لنظام ويندوز لمنصات AV/EDR، يكشف عن الصور المعينة المشبوهة وتقنيات حقن DLL اليدوي عبر thunk IAT.








