
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
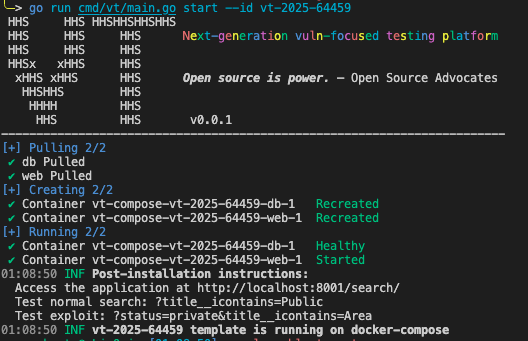
 omarkurt/django-connector-cve-2025-64459-testbed
منصة اختبار مستقلة بذاتها لـ Django CVE-2025-64459. توضح حقن معاملات QuerySet.filter() عبر توسيع القاموس باستخدام Docker.
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) أداة مسح واستغلال. تسرب ذاكرة كومة MongoDB غير المُوثَّقة عبر فك ضغط zlib. تتضمن الكشف، استخراج الذاكرة، تحليل بيانات…
 imad457/nextjs-rce-root-takeover
تقرير اختبار الاختراق: Next.js 16.0.6 RCE (CVE-2025-66478)
 dr4xp/react2shell
ثغرة أمنية حرجة في مكونات خادم React تؤثر على React 19 (CVE-2025-55182) والأطر التي تستخدمها مثل Next.js (CVE-2025-66478).
 liquid-sec/variatype.htb-cve-2025-66034
سكربت استغلال بلغة Python للثغرة CVE-2025-66034 في جهاز Variatype على HackTheBox، يوفر تنفيذ الأوامر وحمولات reverse shell للوصول الأولي.
 nth347/cve-2019-9081_poc
إثبات المفهوم لـ CVE-2019-9081
 wechicken456/cve-2021-4034-ctf-writeup
# كتابة تحليل لتحدي CTF من نوع pwn يستغل CVE-2021-4034 (pkexec) عبر التلاعب بالكومة، مع هندسة عكسية قائمة على Ghidra وملف مساعد ثنائي مخصص باسم…
 elttam/ko7demo
تطبيق مرحباً بالعالم (Hello World) لـ Koseven داخل حاوية Docker للتجربة مع ثغرة حقن SQL CVE-2019-8979 التي تؤثر على الإصدارات الأقدم من 3.3.10
 bitburner/ivre-wizard
واجهة أمامية تفاعلية من نوع المعالج لـ IVRE لتسهيل إنشاء عمليات الفحص في قاعدة البيانات.
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 acceis/exploit-cve-2023-38490
كيربي < 3.9.6 استغلال الكيان الخارجي XML
 aurorasec-pivot/cve-2025-55752
بيئة إعادة إنتاج قائمة على Docker لإعادة إنتاج ثغرة اجتياز المسار CVE-2025-55752 في Apache Tomcat 10.1.44. يمكن لهذا السيناريو التجريبي إعادة إنتاج…
 imbios/lab-cve-2020-0610
مختبر قابل للتكرار لـ CVE-2020-0610 (BlueGate) - ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows RD Gateway عبر UDP/DTLS. يتضمن سكربتات PowerShell،…
 horkimhab/cve-2025-48595
CVE-2025-48595 - مسودة
 ptantiku/cve-2015-2208
محاكاة Docker لثغرة cve-2015-2208
 delfaster/cve-2025-32421---race-condition-vulnerability---next.js
مختبر PoC لـ CVE-2025-32421 – محاكاة تسمم ذاكرة التخزين المؤقت لسباق Next.js
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
تطبيق Next.js ضعيف عمدًا مصمم لممارسة استغلال CVE-2025-29927، مع فيديو تعليمي للتعلم الموجه.
 rockydesigne/ssp-assignment-3-rceyoulater
PoC لـ CVE-2023-46604 مكتوب كجزء من فصل SPS في برنامج الماجستير في الأمن السيبراني المتقدم بجامعة UPB.








