
 #1
وحدات أمان الأجهزة و TPM والجيب الآمن وأدوات الثقة في الأجهزة.
موصى به من Kitploit

 christophe.duvernois/usb-spy
يعترض ويحلل حركة مرور أجهزة التخزين الكتلي USB على مستوى الكتلة والملف، ويحاكي أجهزة USB، ويدعم برامج ثابتة مخصصة بلغة بايثون لأبحاث الأمن، والتحليل…
 cartosys/domestic-system
استخدام @charmbracelet لإنشاء متصفح إيثريوم بأناقة
 xcracker000/cve-2024-56426
# استغلال Bootrom لمعالج Exynos9830 - CVE-2024-56426 - SM-G985F
 d0rb/logofail-poc
هذا عرض توضيحي افتراضي للعملية المتضمنة في استغلال LogoFail، ويشمل نظريًا الخطوات اللازمة.
 manucuf/cve202015808
إثبات مفهوم لاستغلال ثغرة CVE-2020-15808 على لوحة STM32F4 Discovery
 qcomms/cqptoolkit
إطار عمل للتحكم في أجهزة QKD وإدارة المفاتيح المتناظرة. انظر [صفحة المشروع هنا](https://qcomms.gitlab.io/cqptoolkit/)
 aalex954/whisperpair-poc-tool
أداة بحث أمنية تحدد وتوضح ثغرة CVE-2025-36911: Fast Pair Pairing Mode Bypass
 freax13/cve-2024-21978-poc
استغلال لثغرة برنامج AMD SEV-SNP الثابت CVE-2024-21978، يتيح فك تشفير ذاكرة ضيف عشوائية عبر تلف ذاكرة صفحات السياق.
 szymonh/android-gadget
CVE-2022-20009 - وصف واستغلال عينة لـ Android USB Gadgets
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 POC لـ FireTV الجيل الثالث Cube (gazelle)
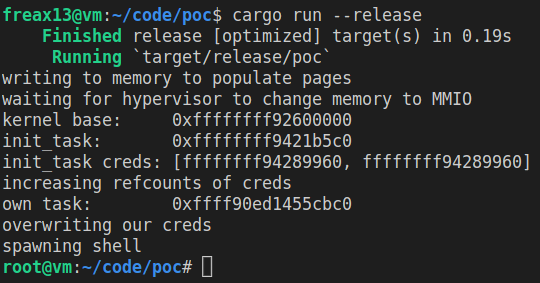 freax13/cve-2023-46813-poc
إثبات مفهوم لاستغلال CVE-2023-46813 يستهدف AMD SEV-SNP. يرفع الامتيازات من خلال التلاعب بتغييرات نوع ذاكرة برنامج الإشراف (hypervisor) لتبديل بيانات…
 code-byter/cve-2022-28113
استغلال RCE بدون مصادقة لجهاز Fantec MWiD25-DS
 freax13/cve-2023-31355-poc
استغلال لثغرة برمجيات AMD SEV-SNP (CVE-2023-31355) التي تفك تشفير ذاكرة عشوائية للضيوف المتقاعدين عن طريق إتلاف بذرة مفتاح UMC عبر كتابة إدخال RMP…
 nikameru/nxboot
أداة حقن الحمولة لأجهزة نينتندو سويتش المعرّضة لثغرة CVE-2018-6242 ("Fusée Gelée")
 engrbilal992/deaddialect
معمارية تعليمات RISC-V فريدة لكل جلسة — كل إقلاع يتحدث لهجة مختلفة. الملفات الثنائية القديمة تصبح غير صالحة. لا يمكن للبرامج الضارة البقاء.
 yt2w/cve-2025-9961
استغلال لـ TP-Link AX10/AX1500 تجاوز سعة المخزن المؤقت في CWMP (TR-069) يتيح تنفيذ التعليمات البرمجية عن بعد عبر ret2libc مع تجاوز ASLR. يتضمن أوضاع…
 retr0reg/tenda-ac8v4-rop
استغلالات لتجاوز سعة المكدس في Tenda Ac8v4 لتنفيذ التعليمات البرمجية عن بُعد عبر Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 jas502n/nfc-ic-keys-dict
مفاتيح لـ IC








