#1
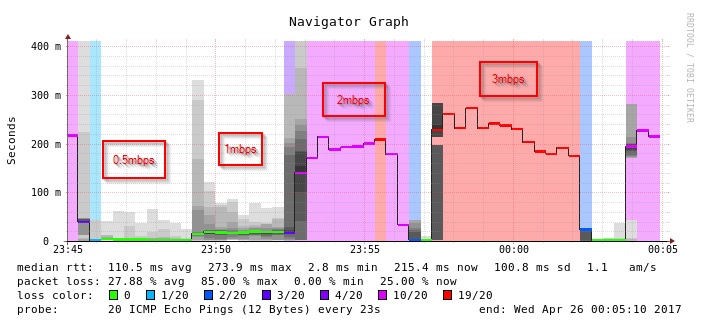
 lunnova/puma6fail
CVE-2017-5693 ثغرة رفض الخدمة في مودمات Puma 6
 vusec/btr
أدوات بحثية لهجوم Branch Target Reuse (BTR) Spectre-v2، تشمل تجارب البنية الدقيقة، وتحليل سطح الهجوم لمحركات JIT، واستغلال Linux cBPF من البداية إلى…
 wack0/batondrop_armv7
تنفيذ لـ baton drop (CVE-2022-21894) من أجل armv7 (MSM8960)
 rkx1209/cve-2019-1010298
استغلال لإثبات المفهوم يستهدف العالم الآمن في ARM TrustZone، يوضح ثغرة أمنية في OP-TEE OS لأغراض تعليمية وبحثية.
 joehquak/mi8e5-unlocker-by-cve-2026-43499
دعم أنظمة تشغيل متعددة: إصدار لأنظمة MacOS/Linux وWindows، مترجم بالكامل إلى الإنجليزية
 martyx00/vulnfanatic-ng
إضافة BianryNinja لتحديد الثغرات الأمنية في الملفات الثنائية المفكّكة، مع دعم كلٍّ من الفحوصات البرمجية ونماذج LLM.
 infobyte/ezviz_lan_rce
استغلالات PoC وبيئة بناء Docker لـ CVE-2023-34551 وCVE-2023-34552 تستهدف كاميرات EZVIZ IP، مع شرائح وفيديوهات محاضرة قرية اختراق العتاد الصلب في DEF…
 roddhjav/apparmor.d
مجموعة شاملة تضم أكثر من 1500 ملف تعريف AppArmor لتقييد عمليات نظام لينكس وسطح المكتب والخدمات، مع دعم لتوزيعات متعددة وبيئات سطح المكتب المتنوعة.
 cryptoadvocate/dcsgonefirm
الموطن الهندسي للبرامج الثابتة لمشروع الشارة الإلكترونية الأول لـ Circuit Crafters.
 egorrsp/cve-2020-15368-asrdrv103-research
بحث هندسة عكسية لـ ASRock AsrDrv103.sys (CVE-2020-15368)، يغطي واجهة برنامج التشغيل، وبروتوكول الطلبات المشفّر، وأساسيات الوصول المميّز إلى العتاد.
 vl4dr/cve-2024-42642
إثباتات مفهوم لاستغلال ثلاث ثغرات في آلية تحديث البرامج الثابتة لمحرك الأقراص الصلبة Crucial MX500 SSD، مما يتيح تجاوز سعة المخزن المؤقت واحتمالية…
 analyticeth/chronomaly-webos
استغلال نواة CVE-2025-38352 لأجهزة تلفاز LG webOS الذكية (ARM64). يحقق صلاحية الجذر المستمرة على أجهزة استهلاكية حقيقية باستخدام تقنيات استغلال…
 wack0/dubiousdisk
بورغون-زد فائق الفعالية ضد Secure Boot! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249، والمزيد...)
 fabriziosalmi/aimp
بروتوكول شبكي غير خادمي مصمم لمزامنة الحالة المقاومة بين الوكلاء المستقلين في الشبكات المجزأة ذات النطاق الترددي المنخفض
 gopartner/realme-c53-unlock-root
فتح البوت لودر (CVE-2022-38694) & دليل التجذير لـ Realme C53 / RMX3760 (Unisoc T612)