
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 tateydq/cve-2018-9995-modifiedbygwolfs
استغلال لـ CVE-2018-9995 لاسترداد بيانات اعتماد DVR عبر اجتياز الدليل، بطريقتين للاستخدام التعليمي.
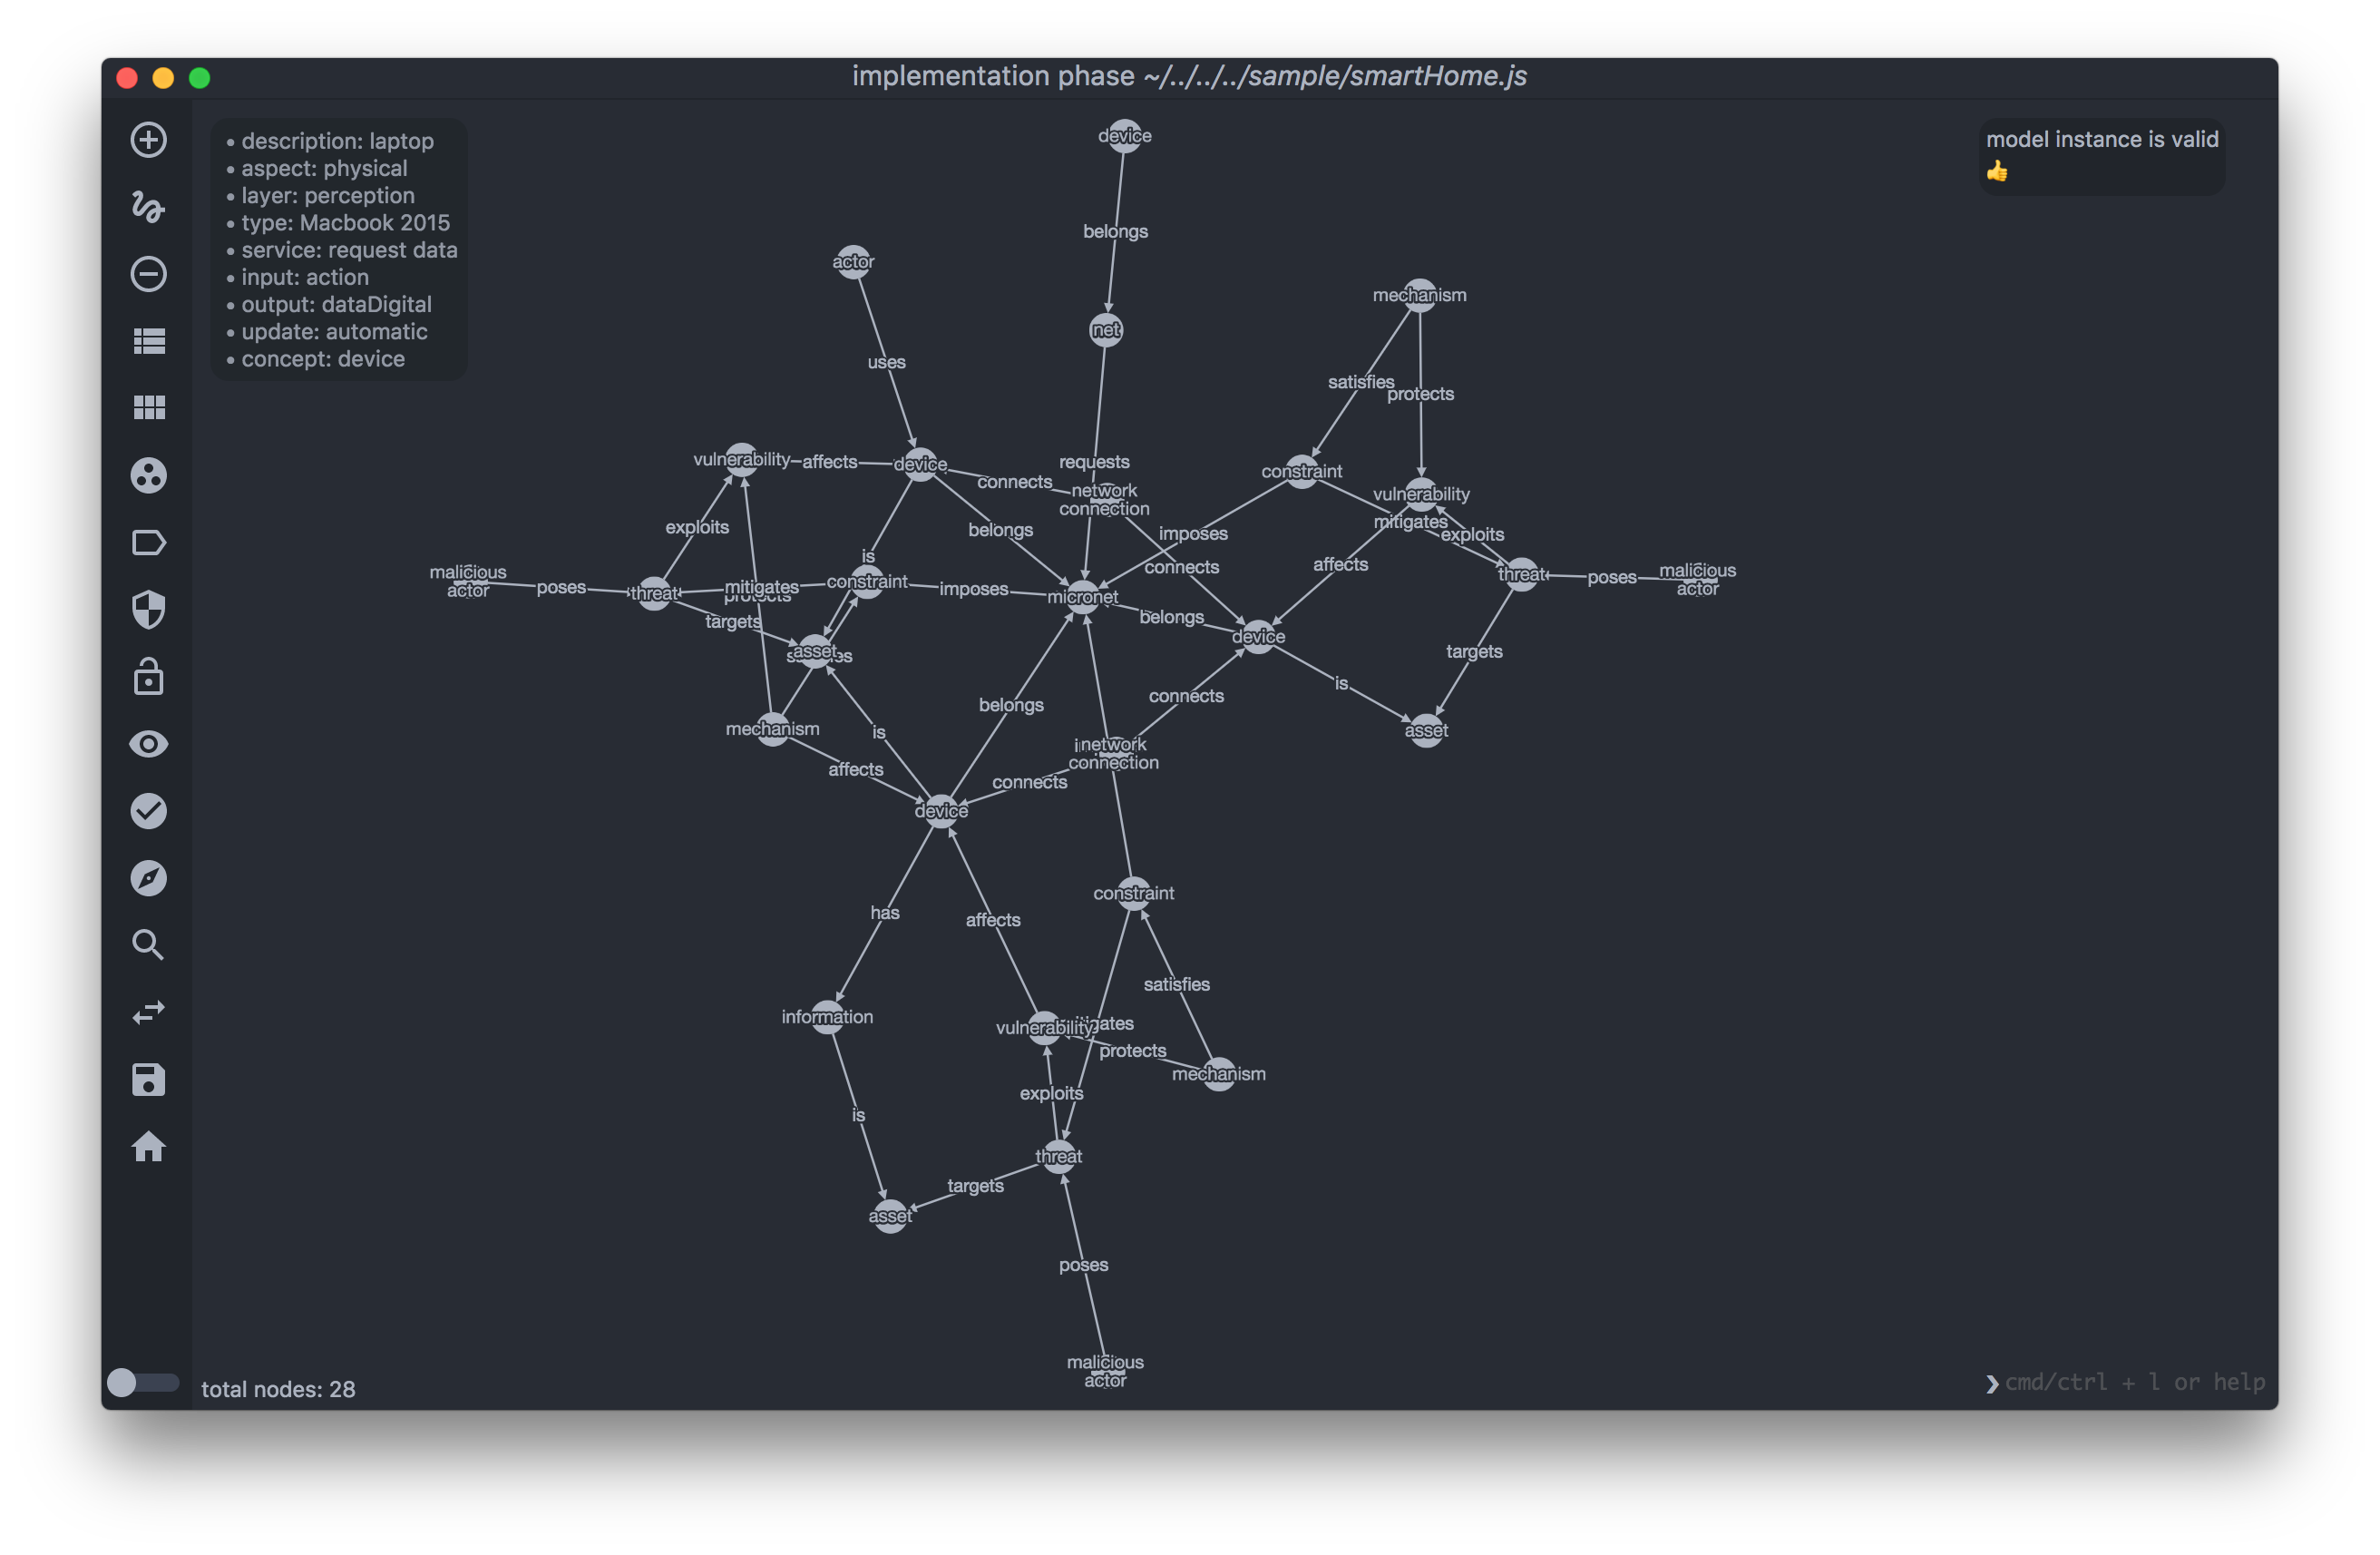 or3stis/apparatus
أداة تحليل أمني رسومية لشبكات إنترنت الأشياء
 9aylas/backdooring-zmm100-fingerprint-devices
تجاوز المصادقة & زرع الأبواب الخلفية تلقائيًا في الأجهزة
 seemoo-lab/fitness-app
أداة بحث تعتمد على BLE لـ Fitbit لإعادة تشغيل المصادقة، فك تشفير تفريغ النشاط المشفر، استخراج الذاكرة/البرامج الثابتة، ووميض البرامج الثابتة المخصصة…
 nurdilin/cve-2018-16706
أو كيف أطفئ تلفازي عبر cronjob
 applied-risk/loracrack
مُخترق جلسات LoRaWAN - إثبات مفهوم لاستغلال مفاتيح التطبيق الضعيفة أو المشتركة
 tothi/kali-rpi-luks-crypt
تشفير القرص بالكامل لكالي على راسبيري باستخدام LUKS
 grayoneday/cve-2019-9653
استغلال إثبات المفهوم لـ CVE-2019-9653 يوضح تنفيذ التعليمات البرمجية عن بُعد غير المصادق عليه كجذر على أجهزة NUUO NVR عبر نصوص PHP الضعيفة.
 ndureiss/e1000_vulnerability_exploit
استغلال ثغرة أمنية في VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 xw77cve/cve-2019-7642
استغلال إثبات المفهوم لـ CVE-2019-7642 يوضح الوصول غير المصادق إلى سجلات استعلامات DNS وسجل تسجيل الدخول على أجهزة توجيه D-Link الضعيفة عبر واجهات…
 evilsocket/bleah
هذا المستودع مهمل، يرجى استخدام bettercap حيث تم نقل هذه الأداة إلى وحدات BLE الخاصة به.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
استغلال إثبات المفهوم لـ CVE-2018-20162: هروب من صندوق الحماية في جهاز التوجيه Digi TransPort LR54 LTE عبر خلل في معالجة SIGINT، مما يمنح وصولاً إلى…
 d4vinci/humax-cli
عميل طرفية غير رسمي لجهاز Humax IR4000HD مع ميزات محسّنة.
 b1ack0wl/miniupnpd_poc
نموذج PoC لثغرة قراءة خارج الحدود في miniupnpd الإصدار <= v2.1
 codeholic2k18/cve-2018-9995
استعادة اسم المستخدم وكلمة مرور DVR.
 hook-s3c/cve-2018-18852
استغلال تنفيذ التعليمات البرمجية عن بُعد المصادق عليه لأجهزة توجيه CERIO (DT300N، DT100G، AMR-3204، WMR-200N) باستخدام بيانات اعتماد افتراضية من…
 bitfu/sricam-gsoap2.8-dos-exploit
إثبات المفهوم (PoC) لاستغلال حجب الخدمة (DoS) في Sricam gSOAP2.8
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. ثغرة حقن أوامر في سلسلة TP-Link WDR5620 حتى الإصدار 3.








