
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 yanissec/cve-2018-7849
CVE-2018-7849
 yanissec/cve-2018-7848
CVE-2018-7848
 yanissec/cve-2018-7846
CVE-2018-7846
 anonkigroup/anonhik
نص بايثون للحصول على صورة من كاميرا Hikvision باستخدام ثغرة CVE-2017-7921
 yanissec/cve-2018-7842
CVE-2018-7842
 yanissec/cve-2018-7845
CVE-2018-7845
 yanissec/cve-2018-7844
CVE-2018-7844
 haingn/hik-cve-2021-36260-exploit
أداة استغلال بالقوة الغاشمة مبنية بلغة Go تستهدف كاميرات هيكفيجن الضعيفة لثغرة CVE-2021-36260، مع مسح متعدد الخيوط ومعاملات مهلة/تأخير قابلة للتكوين.
 yanissec/cve-2018-7843
CVE-2018-7843
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
استغلال إثبات المفهوم لثغرة CVE-2023-26976، وهي ثغرة تجاوز سعة المكدس في أجهزة توجيه Tenda AC6، تتيح تنفيذ تعليمات برمجية عن بُعد عبر طلبات HTTP…
 vianic/cve-2023-22855
ثغرة أمنية - Kardex Mlog MCC
 db44k/cve-2018-5767-ac9
تطبيق لإثبات المفهوم لـ CVE-2018-5767 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 db44k/cve-2020-12124
إثبات مفهوم لاستغلال CVE-2020-12124، وهي ثغرة حقن أوامر في أجهزة التوجيه Wavlink WN530H4 عبر نقطة النهاية /cgi-bin/live_api.cgi، مما يتيح تنفيذ…
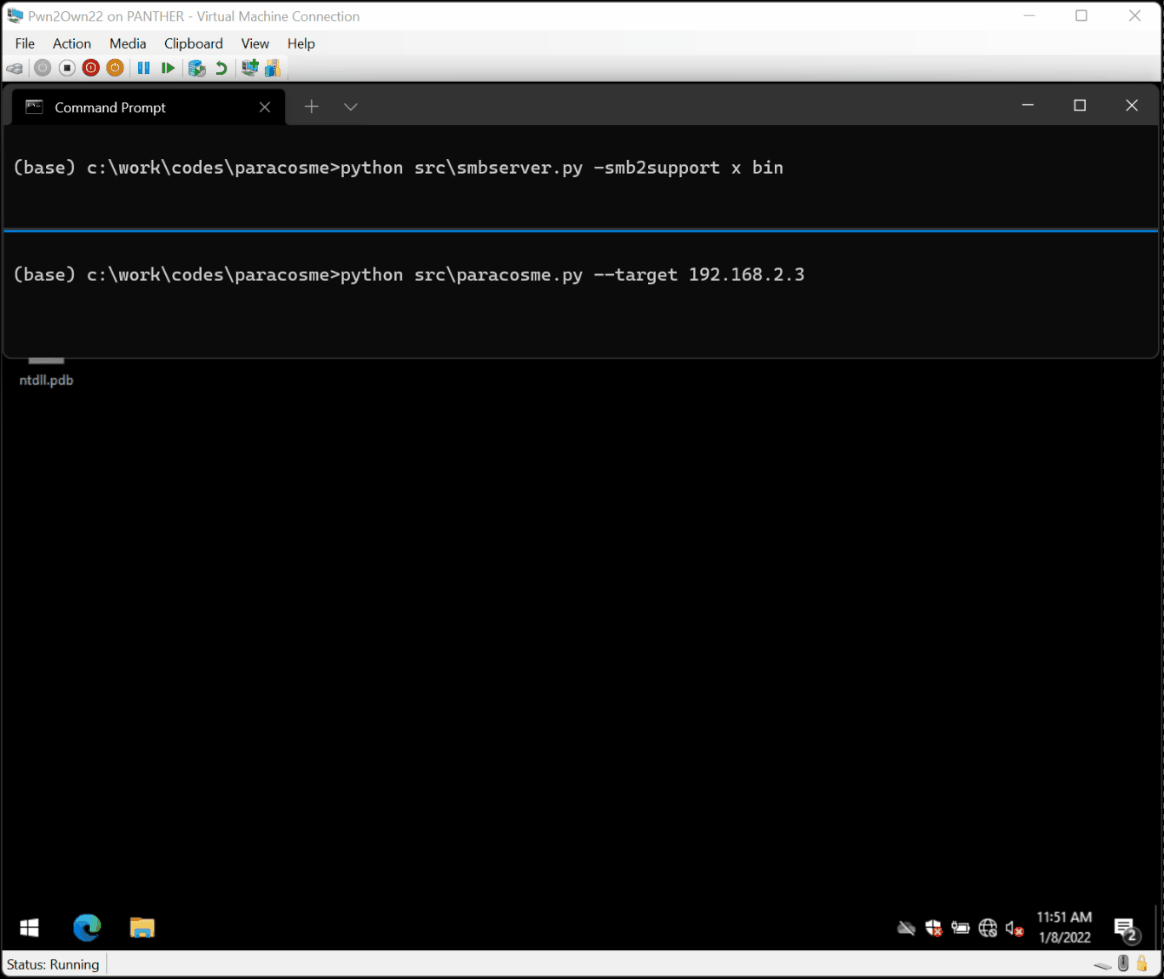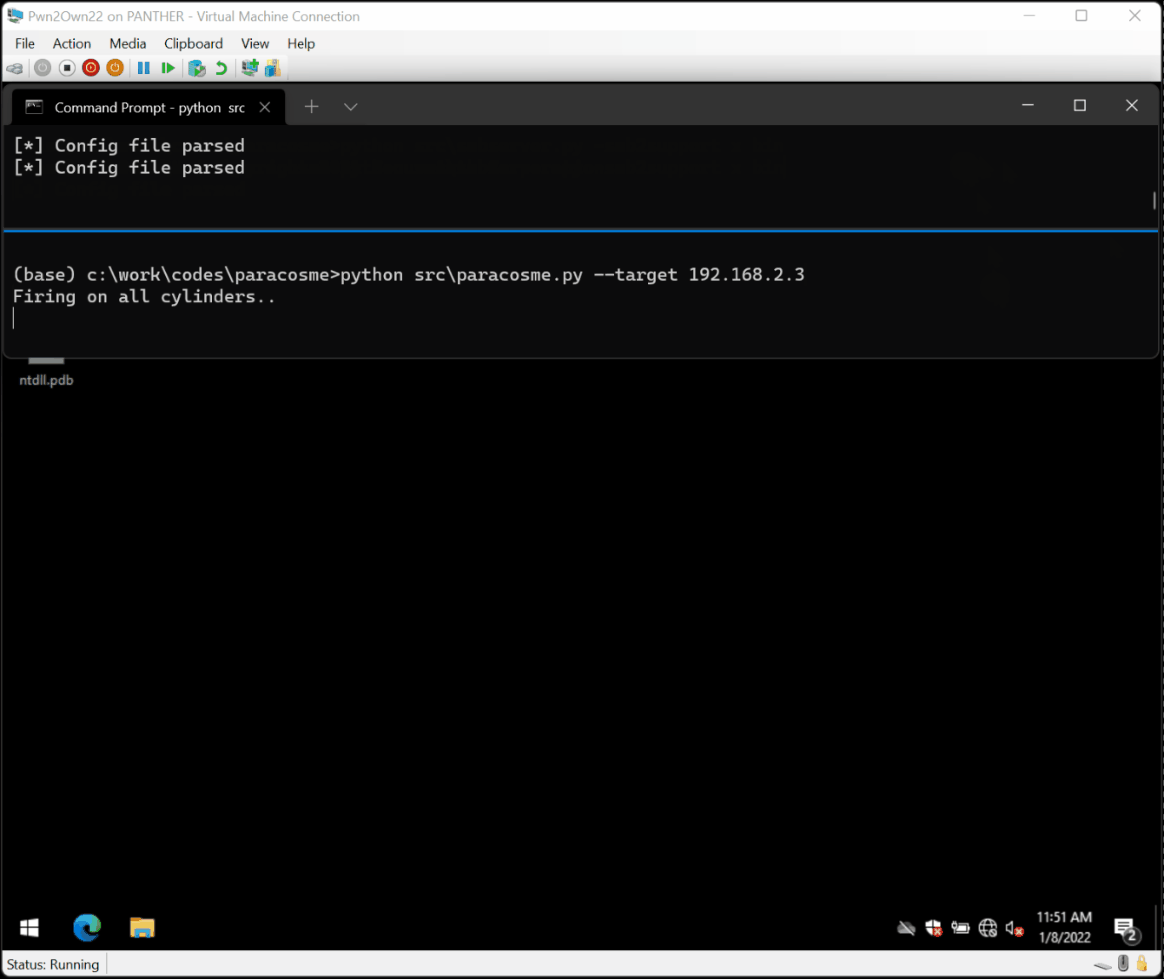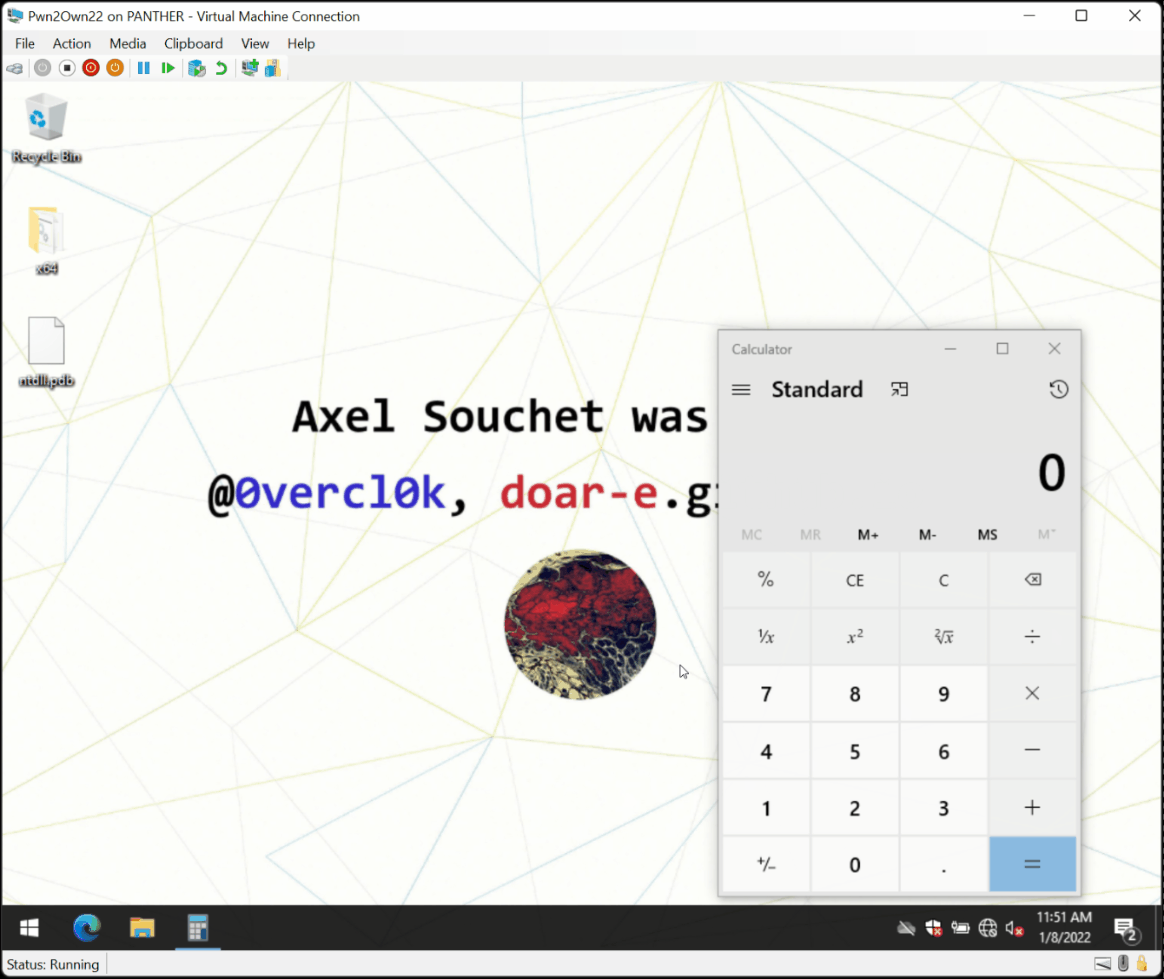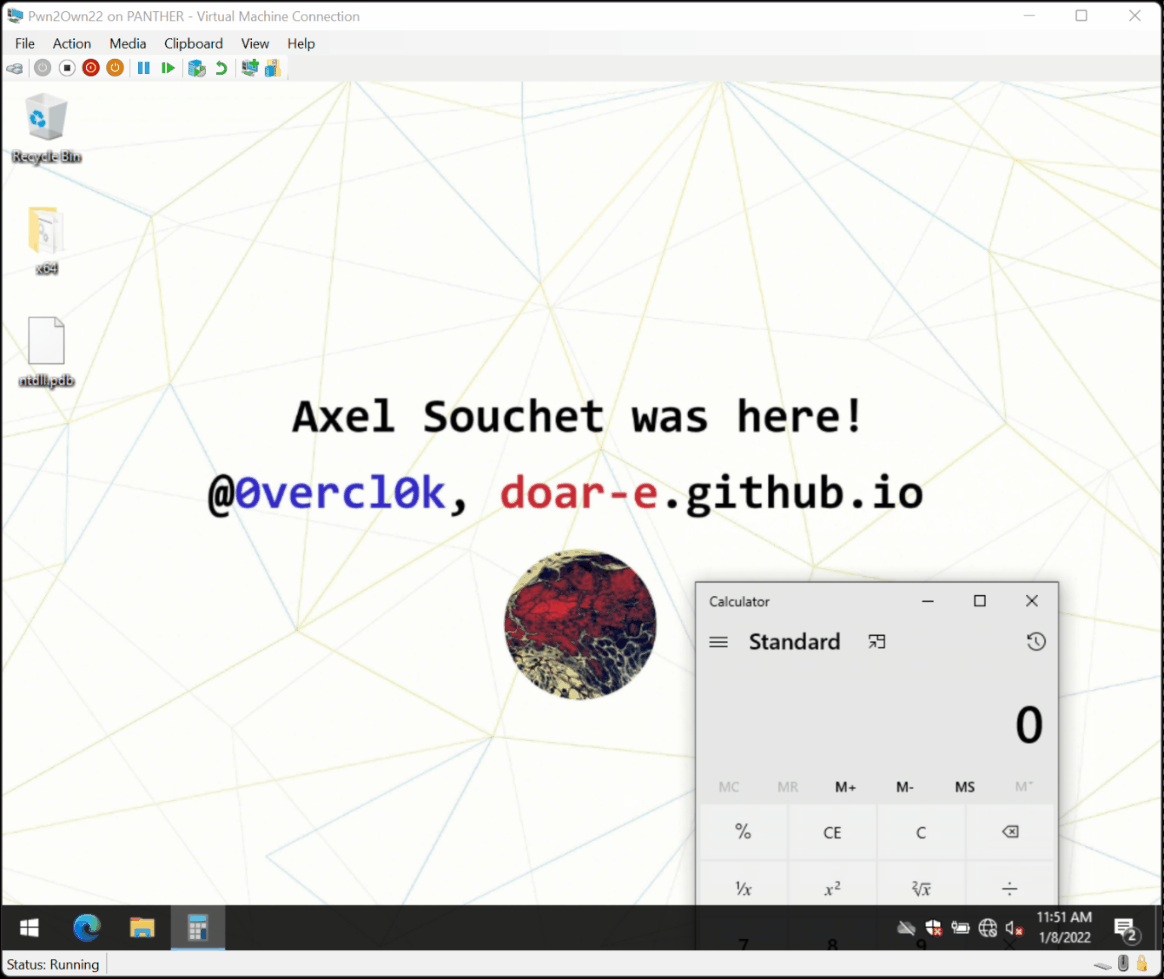 0vercl0k/paracosme
Paracosme هو استغلال عن بُعد لفساد الذاكرة بدون أي نقرة (zero-click) يخترق نظام ICONICS Genesis64، وقد تم عرضه بنجاح على المسرح خلال مسابقة Pwn2Own…
 virtualabs/btlejack
سكين الجيش السويسري لتقنية بلوتوث منخفض الطاقة
 win3zz/cve-2023-43261
CVE-2023-43261 - تسرب بيانات الاعتماد عبر سجلات النظام غير المحمية وضعف تشفير كلمات المرور
 nomis/eero-zero-length-ipv6-options-header-dos
ثغرة رفض الخدمة في واجهة إيثرنت لنظام eeroOS (CVE-2023-5324)
 hamza0x/cve-2023-37073
يمكن أن تؤدي بيانات اعتماد Telnet الافتراضية إلى كشف المعلومات وهجمات حجب الخدمة (DoS).








