
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 kyssk00l/cve-2024-40617
CVE-2024-40617 إكسبلويت إثبات المفهوم
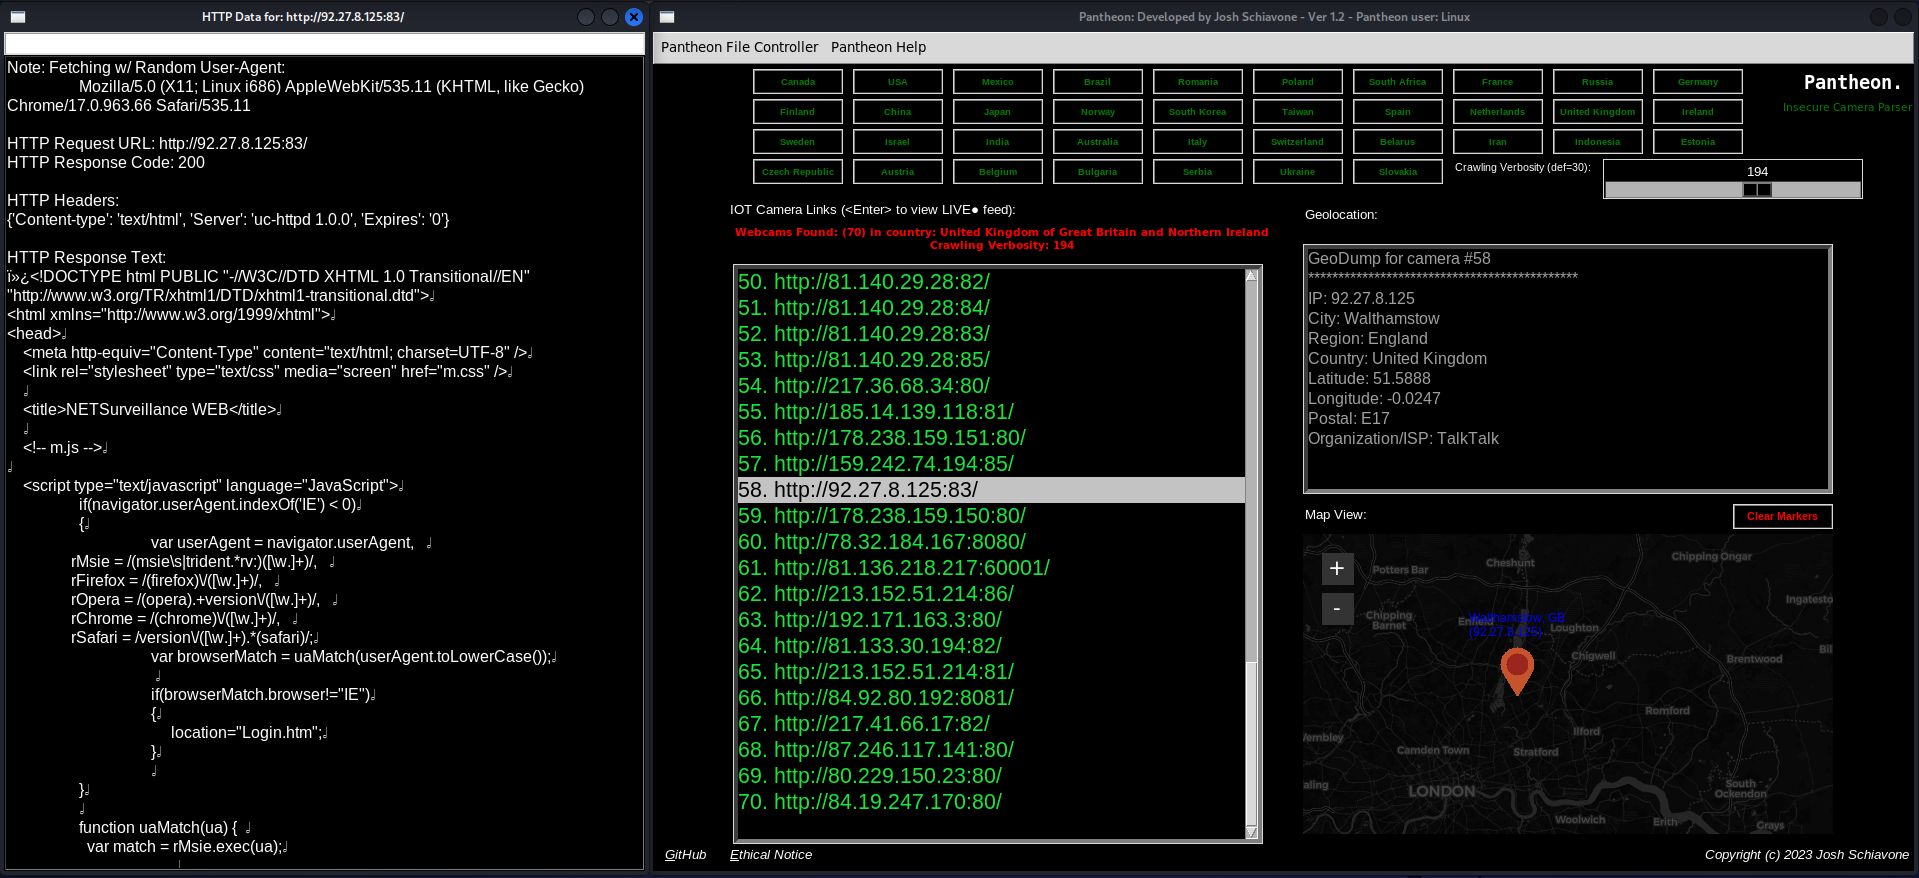 josh0xa/pantheon
استطلاع كاميرات إنترنت الأشياء ومشاهد مباشر
 abrarkhan/g3_frameworks_av_cve-2024-0023
إثبات مفهوم لاستغلال CVE-2024-0023 في frameworks/av بنظام أندرويد، مُنفَّذ بلغة C++ لعرض ثغرة إطار عمل الوسائط.
 flojboj/cve-2021-31630
استغلال POC لثغرة CVE-2021-31630 مكتوب بلغة Python3 ويستخدم شل عكسي بلغة C مع الوضع غير الحاجب
 vulncheck-oss/cisco-ios-xe-implant-scanner
ماسح ضوئي مكتوب بلغة Go يكتشف أنظمة Cisco IOS XE المزروعة عبر إرسال طلبات HTTP مصممة لتحديد الأجهزة المخترقة والإصدارات المعرضة للخطر.
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3: تنفيذ تعليمات برمجية عن بُعد بعد المصادقة على خادم الويب.
 ret2/pwn2own-auto-2024-charx
استغلال جاهز للعمل ضد Phoenix Contact CHARX SEC-3100 باستخدام حزم Scapy الخام عبر إيثرنت لتفعيل الثغرات والحصول على قشرة تفاعلية للاتصال العكسي.
 adikso/cve-2024-5633
إثبات المفهوم لـ CVE-2024-5633
 firmadyne/firmadyne
منصة للمحاكاة والتحليل الديناميكي للبرامج الثابتة المستندة إلى لينكس
 ze0r/vmware-escape-cve-2023-20872-poc
إثبات مفهوم لاستغلال CVE-2023-20872، يُظهر هروبًا من الضيف إلى المضيف في VMware عبر حمولة ثنائية مصممة تستهدف إفساد ذاكرة المشرف الافتراضي.
 entysec/rombuster
RomBuster هي أداة استغلال للموجهات تسمح بالكشف عن كلمة مرور مسؤول الشبكة.
 entysec/camover
CamOver هي أداة استغلال كاميرات تسمح بالكشف عن كلمة مرور المشرف لكاميرا الشبكة.
 entysec/camraptor
CamRaptor هي أداة تستغل العديد من الثغرات الأمنية في كاميرات DVR الشائعة للحصول على بيانات اعتماد كاميرات الشبكة.
 baroi-ai/nepstech-xpon-router-cve-2024-40119
ثغرة تزوير الطلبات عبر المواقع (CSRF) في وظيفة تغيير كلمة المرور، والتي تسمح للمهاجمين عن بُعد بتغيير كلمة مرور المسؤول دون موافقة المستخدم، مما يؤدي…
 mmiszczyk/cve-2024-33352
تصعيد الامتيازات في BlueStacks عبر اختراق الآلة الافتراضية من الخلف
 retr0reg/tenda-ac8v4-rop
استغلالات لتجاوز سعة المكدس في Tenda Ac8v4 لتنفيذ التعليمات البرمجية عن بُعد عبر Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 lord-feistel/power_analysis
مفهوم إثبات يُظهر هجومًا جانبيًا لتحليل الطاقة ضد تنفيذ RSA ضعيف على Arduino (Atmega328P)، مع إعدادات الأجهزة التفصيلية ومنهجية القياس.
 phuchaudeveloper/badblue
CVE-2024-21306 تنفيذ BadBlue (باستخدام DuckyScript)








