
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 sylhetyhackvenger/hikraven
HIKRAVEN - منصة متقدمة لتقييم أمن أنظمة Hikvision لاختبار الاختراق الاحترافي. تكتشف أكثر من 12 ثغرة CVE بما في ذلك CVE-2021-36260 (حرجة)، وتختبر…
 oiehnow/oieh-router-checker
برنامج ويندوز يفحص بنقرة واحدة ما إذا كان جهاز التوجيه (الراوتر) الخاص بي مستهدفًا بالباب الخلفي Zbtlink ENDLESSDOORS (CVE-2026-66747)
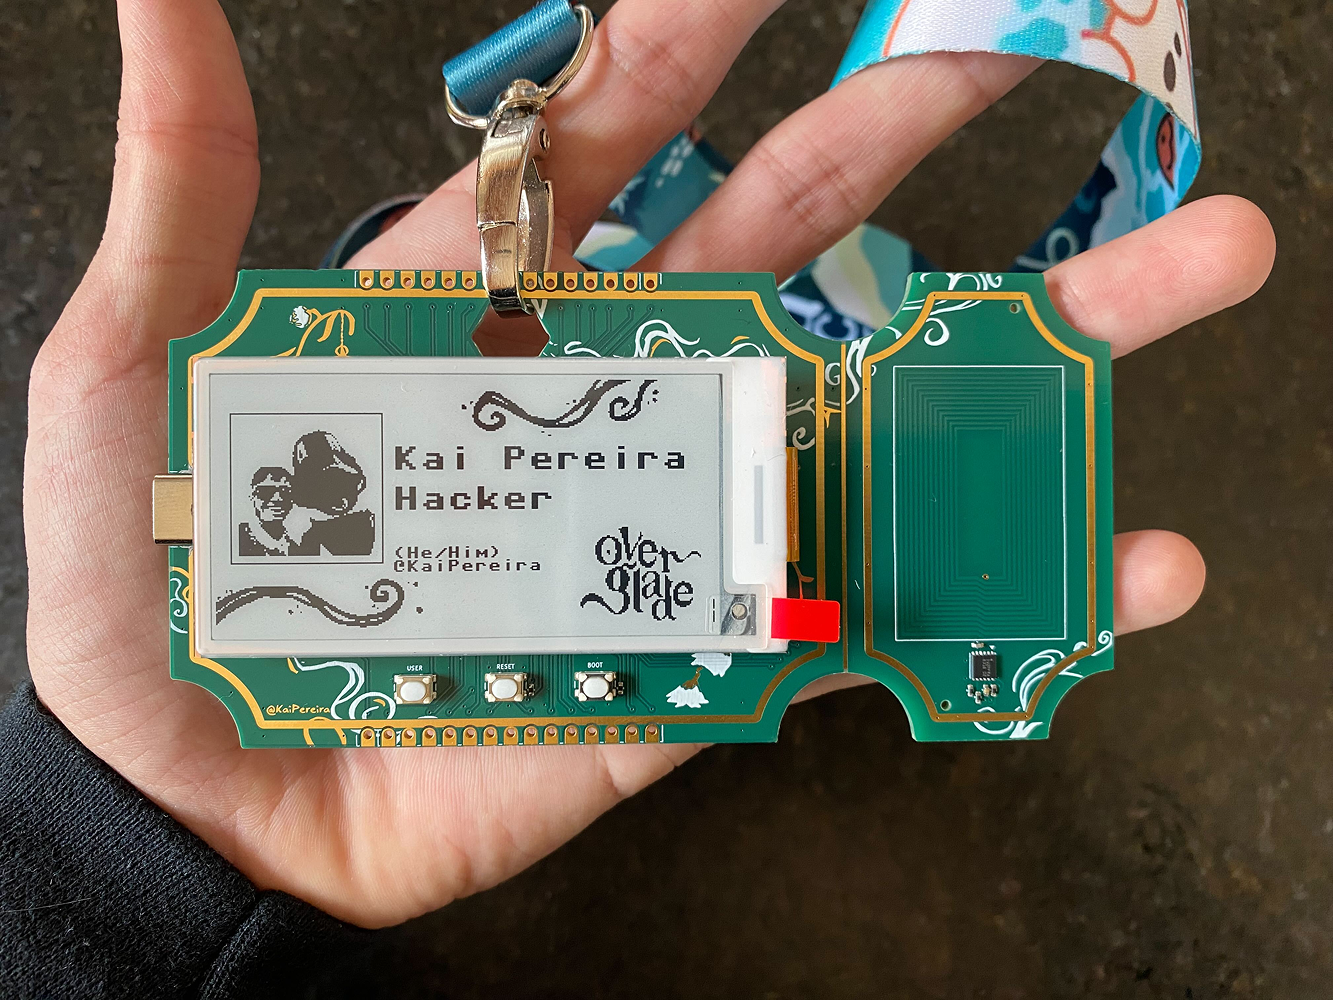 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 boreas37/cve-2026-64824-poc
CVE-2026-64824 — ثغرة اجتياز مسار الارتباط الرمزي (symlink) في النسخ الاحتياطي والاستعادة في Home Assistant تؤدي إلى RCE بصلاحيات الجذر. أول PoC…
 mattgsys/cve-2026-19586
Python PoC يستغل CVE-2026-19586، وهو حقن أوامر بدون مصادقة في TP-Link Omada SSL VPN ينفذ أوامر عشوائية كـ root عبر حقن اسم مستخدم OpenVPN.
 yakushstanislav/ultraviolet
محرك اكتشاف وبحث للشبكات ذاتي الاستضافة مع مسح مستمر للمنافذ، وفحص عميق للبروتوكولات عبر حوالي 100 خدمة، ومطابقة محلية لـ CVE، وبحث نصي كامل لجرد…
 setsuneko/ghostlock_mt6983v_5.10
ثغرة عالية الخطورة CVE-2026-43499، تنفيذ على نواة 5.10 وMediaTek MT6983V
 bunnie/dc34-vault
تطبيق Vault لشارة DC34
 alexhude/uemu
إضافة محاكي صغيرة ولطيفة لـ IDA مبنية على unicorn.
 ggfuchsi-oss/lg-webos-kexec
يشغّل نواة لينكس مخصصة على تلفزيونات LG webOS المجذَّرة عبر kexec، مع دعم مقلوب الهندسة لمراقب نظام SoC، وحمولات framebuffer، وسير عمل بناء نواة…
 symbrkrs/ps5-uart
واجهة للتفاعل مع EMC وEFC في PlayStation 5
 xun404/spd_dump-macos
أداة وميض UNISOC BootROM/FDL لنظام macOS: spd_dump مُرقّع مع CVE-2022-38694 exec_addr2، مرجع البروتوكول، قواعد الأقسام، التحقق من النسخ الاحتياطي…
 jiegec/loongbleed
إثبات مفهوم يوضح تسرب بيانات دقيق المعمارية في معالجات Loongson LA464/LA664 عبر البتات العلوية غير المعرفة في سجلات متجهات LASX، على غرار ZenBleed.
 seemoo-lab/openhaystack
اصنع 'AirTags' خاصًا بك 🏷 اليوم! إطار عمل لتتبّع الأجهزة الشخصية عبر Bluetooth باستخدام شبكة Find My الضخمة من Apple.
 minanagehsalalma/cve-2026-6837-zyxel-export-cgi-command-injection
مواد كتابة عامة، وإثبات مفهوم (PoC)، ومحاكاة لثغرة CVE-2026-6837 التي تؤثر على معالجة تصدير PKCS#12 في Zyxel export-cgi.
 themalwareguardian/cve-2025-3052
بحث حول CVE-2025-3052، وهي ثغرة أمنية في برنامج Insyde الثابت (firmware) تكشف عن قدرة كتابة عشوائية قادرة على تعديل مؤشرات حساسة أمنيًا.
 xcracker000/cve-2024-56426
# استغلال Bootrom لمعالج Exynos9830 - CVE-2024-56426 - SM-G985F
 limingxi6/cve-2020-9373-netgear-r6400
حل الثغرات الأمنية في الشبكات








