 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit
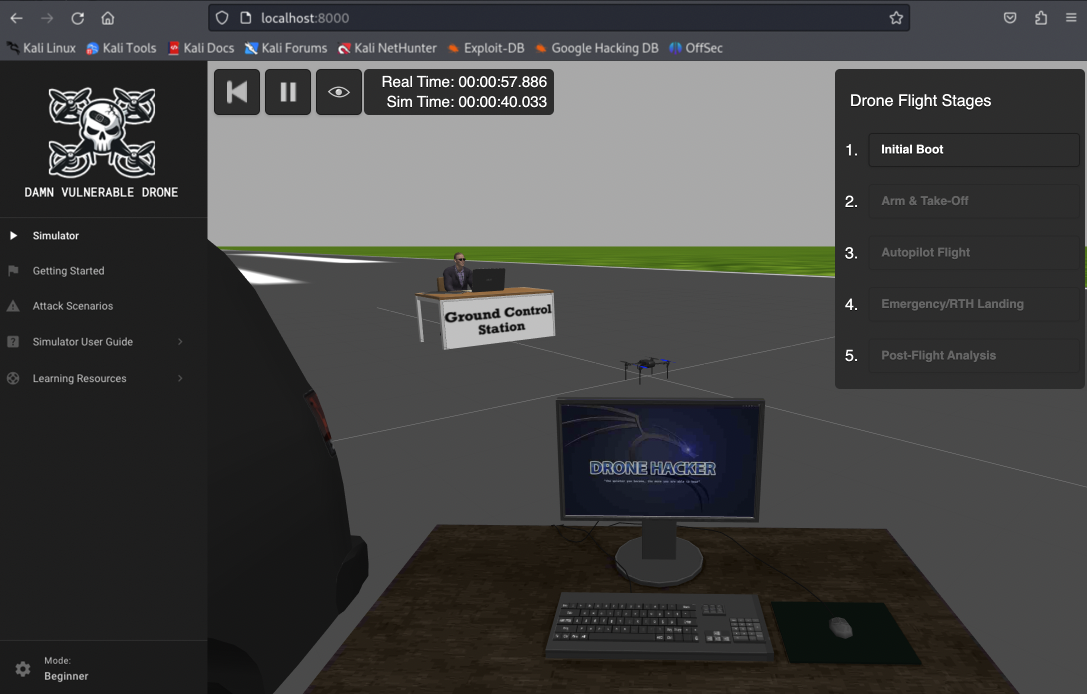
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق…
 microsoft/litebox
مكتبة نظام تشغيل تركز على الأمان وتدعم التنفيذ في وضعي النواة والمستخدم
 zoneminder/zoneminder
ZoneMinder هو تطبيق برمجي مجاني ومفتوح المصدر لكاميرات المراقبة التلفزيونية المطوّر لنظام لينكس ويدعم كاميرات IP و USB والتناظرية.
 rehints/efixplorer
إضافة ومحمل لـ IDA لتحليل البرامج الثابتة UEFI وأتمتة الهندسة العكسية
 pwndbg/pwndbg
تطوير الإكسبلويت والهندسة العكسية باستخدام GDB و LLDB أصبح سهلاً
 lief-project/lief
مكتبة متعددة المنصات لتحليل وتعديل وتجريد صيغ الملفات التنفيذية ELF وPE وMachO. تدعم واجهات برمجة التطبيقات (API) بلغات C++ وPython وRust مع ميزات…
 riscv-software-src/riscv-isa-sim
محاكي مجموعة تعليمات RISC-V وظيفي يدعم امتدادات متعددة (RV32/64، V، التشفير) مع وضع تصحيح تفاعلي، وتكامل GDB، ونمذجة على مستوى التعليمات للتطوير…
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 nmap/nmap
أداة عالية الأداء لاكتشاف الشبكات وتدقيق الأمان، مزوّدة بمسح متقدم للمنافذ، وكشف نظام التشغيل، وكشف إصدارات الخدمات، ومحرك NSE قابل للبرمجة للاستطلاع…
 onekey-sec/unblob
استخراج الملفات من أي نوع من تنسيقات الحاويات
 geo-tp/esp32-bit-pirate
أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
 creeeeger/cve-2024-56426
A PoC of the CVE-2024-56426 vulnerability.
 capstone-engine/capstone
إطار عمل لفك التجميع متعدد المعماريات يوفر واجهة برمجة تطبيقات (API) خفيفة الوزن وآمنة للخيوط لتحليل البرامج الثنائية، الهندسة العكسية، وأبحاث…
 libriscv/libloong
أسرع صندوق رمل لـ LoongArch
 nationalsecurityagency/ghidra
Ghidra هو إطار عمل لهندسة عكسية للبرمجيات (SRE)
 e-m-b-a/emba
EMBA - محلل أمان البرامج الثابتة
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 praetorian-inc/nerva
CLI سريع لتعريف الخدمات لأكثر من 170 بروتوكول (TCP/UDP/SCTP) - مبني بواسطة Praetorian