
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 extv/podroid
تطبيق Android بدون جذر (rootless) يقوم بتشغيل Alpine Linux: تشغيل الحاويات (Podman/Docker/LXC) وتطبيقات سطح المكتب الرسومية (GUI).
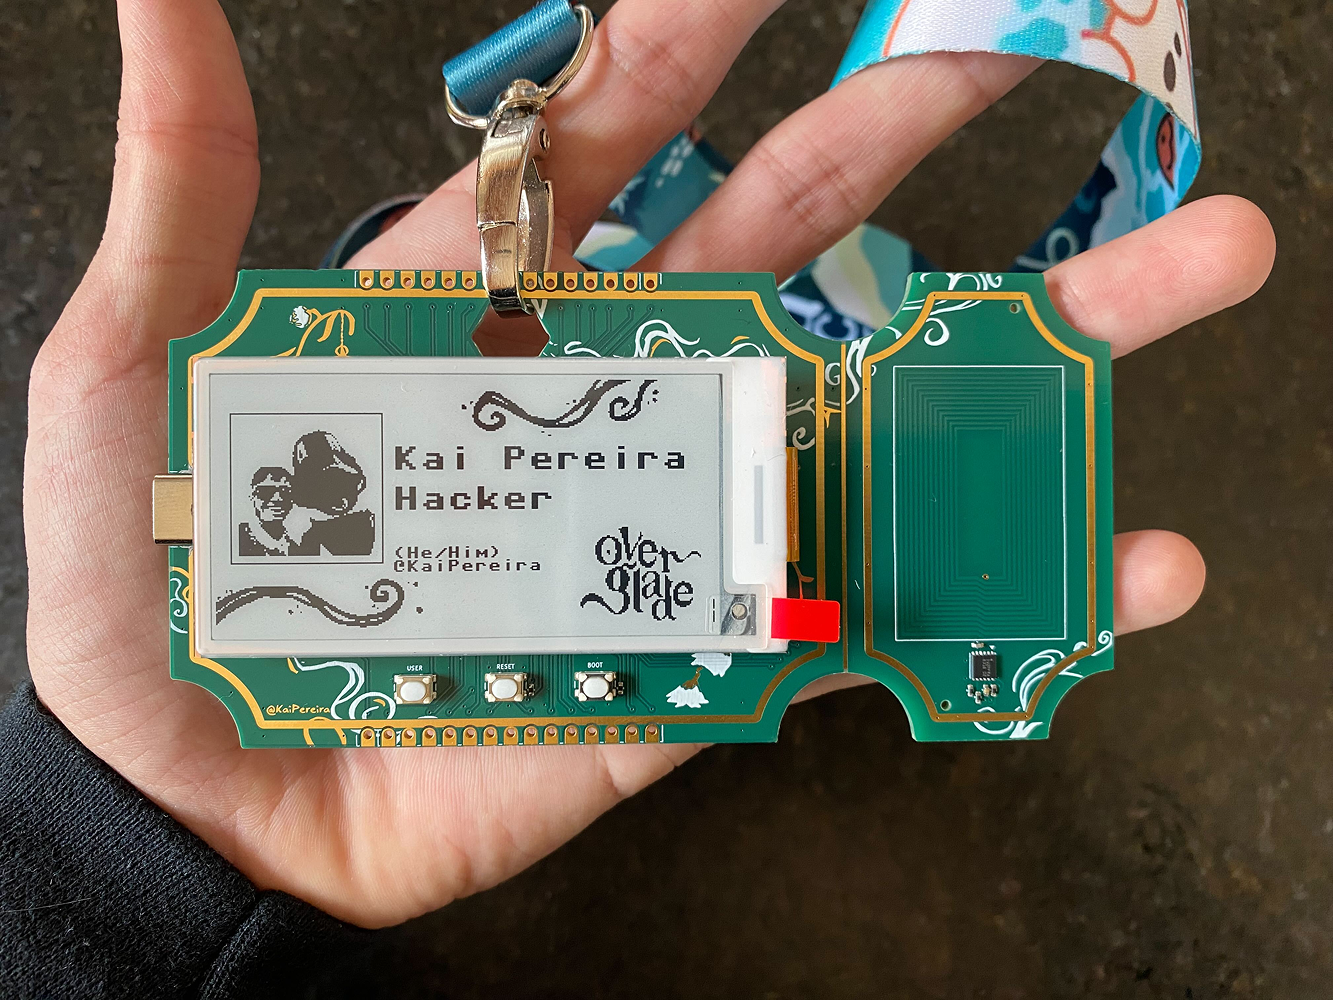 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 scorpion-security-labs/cve-2020-12124
استغلال إثبات المفهوم لـ CVE-2020-12124 يستهدف جهاز التوجيه Wavlink AC1200، مما يوضح حقن الأوامر غير المصادق عليه وتجاوز سعة المخزن المؤقت للمكدس في…
 aureliusivaninvenioptl/ubl-itel-s23
فتح قفل المحمل للإقلاع لجهاز Itel S23 (S665L) / Unisoc T606 باستخدام CVE-2022-38694
 alexandre-bartel/cve-2019-12594
هذا هو PoC لـ CVE-2019-12594، وهي ثغرة في DOSBox 0.74-2.
 adikso/cve-2024-5633
إثبات المفهوم لـ CVE-2024-5633
 abizchi/cve-2018-9995_dvr_credentials
استغلال Python لـ CVE-2018-9995 يسترجع بيانات اعتماد DVR المكشوفة عن طريق تجاوز المصادقة على واجهات الويب الضعيفة.
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master تصعيد الامتيازات
 0xbbdd/cve-2022-46152
CVE-2022-46152: تحقق غير صحيح من فهرس المصفوفة في دالة `cleanup_shm_refs`.
 ajaymt6/ultramangaia
ثغرة تجاوز تسجيل الدخول (CVE-2019-18371) وثغرة حقن أوامر (CVE-2019-18370) في راوتر Xiaomi R3G حتى الإصدار…
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045 هي ثغرة حقن أوامر (Command Injection) تسمح بتنفيذ الأوامر عن بُعد (Remote Code Execution) في كاميرا TP-Link Tapo c200 IP.…
 0xicf/panelshock
Schneider Electric Magelis HMI ثغرات استهلاك الموارد [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]
 choudai/gpon-loader
أداة تحميل استغلال لتنفيذ الأوامر عن بعد مع حمولة على أجهزة بوابة GPON المنزلية (CVE-2018-10562) مكتوبة بلغة Python.
 chrisl0tus/cve-2023-34924
إثبات مفهوم لاستغلال ثغرة تجاوز سعة المخزن المؤقت في دالة SetAPInfoById في راوتر H3C Magic B1STW، مما يتسبب في تعطل خدمة الويب وإمكانية الوصول إلى…
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
استغلال لـ CVE-2024-4231، وهي ثغرة تحكم وصول غير صحيح في أجهزة التوجيه Digisol DG-GR1321، تتيح وصولًا غير مصرح به إلى وظائف حساسة.
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
إثبات مفهوم يوضح ثغرة تخزين كلمات المرور كنص صريح في أجهزة التوجيه Digisol DG-GR1321، مما يتيح كشف بيانات الاعتماد والوصول غير المصرح به.
 remenis/cve-2025-63667
برمجيات ثابتة لكاميرات IP من نوع Vatilon تصدر رموز Session-Id دون التحقق من بيانات الاعتماد، مما يتيح للمهاجمين الحصول على الجلسات واسترجاع بيانات…
 remenis/cve-2025-67159
برنامج الثابتة (Firmware) لكاميرات IP المعتمدة على Vatilon يسمح بتجاوز المصادقة وكشف بيانات الاعتماد بنص واضح عبر طلبات API web.cgi.








