
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 fadingminibus69/advisory001
استغلال إثبات المفهوم لثغرة CVE-2026-52504 التي تستهدف Exein Pulsar، مع وصف تفصيلي للثغرة ومنهجية الاستغلال.
 vanlam2001/netis-n5vn-ac1200-dos
استغلال إثبات المفهوم لثغرة تجاوز سعة المخزن المؤقت (CVE-2024-44596) في أجهزة توجيه Netis N5VN AC1200، مما يسبب رفض الخدمة عن طريق تعطيل خادم الويب…
 tranquac/openplc_v3
لاستنساخ CVE-2021-31630
 yanxinwu946/hikvision-unauthenticated-rce-cve-2021-36260
أداة اكتشاف واستغلال جماعي لثغرات RCE في Hikvision
 mourafuseti/vulneravel-cve-2018-14847---credenciais-extraidas
الثغرة CVE-2018-14847 - استخراج بيانات اعتماد ميكروتيك باستخدام بايثون
 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
أداة استغلال لثغرة CVE-2018-9995 تستخرج بيانات الاعتماد من أجهزة DVR الضعيفة عبر البحث في Google والوصول المباشر عبر IP.
 lequockhanh2k/tool_camera_exploit_netwave_cve-2018-6479
أداة استغلال لثغرة CVE-2018-6479، وهي ثغرة رفض خدمة في كاميرات Netwave IP. تستهدف أجهزة إنترنت الأشياء لإحداث انقطاع خدمة مؤقت عبر طلبات شبكة مصممة.
 henry4e36/cve-2022-31269
Nortek Control Linear eMerge E3-Series كشف المعلومات
 mr-zapi/cve-2024-54085
مجرد poc لـ CVE 2024-54085
 huangkey/cve-2018-9995_check
الفحص الجماعي لكاميرات سلسلة DVR
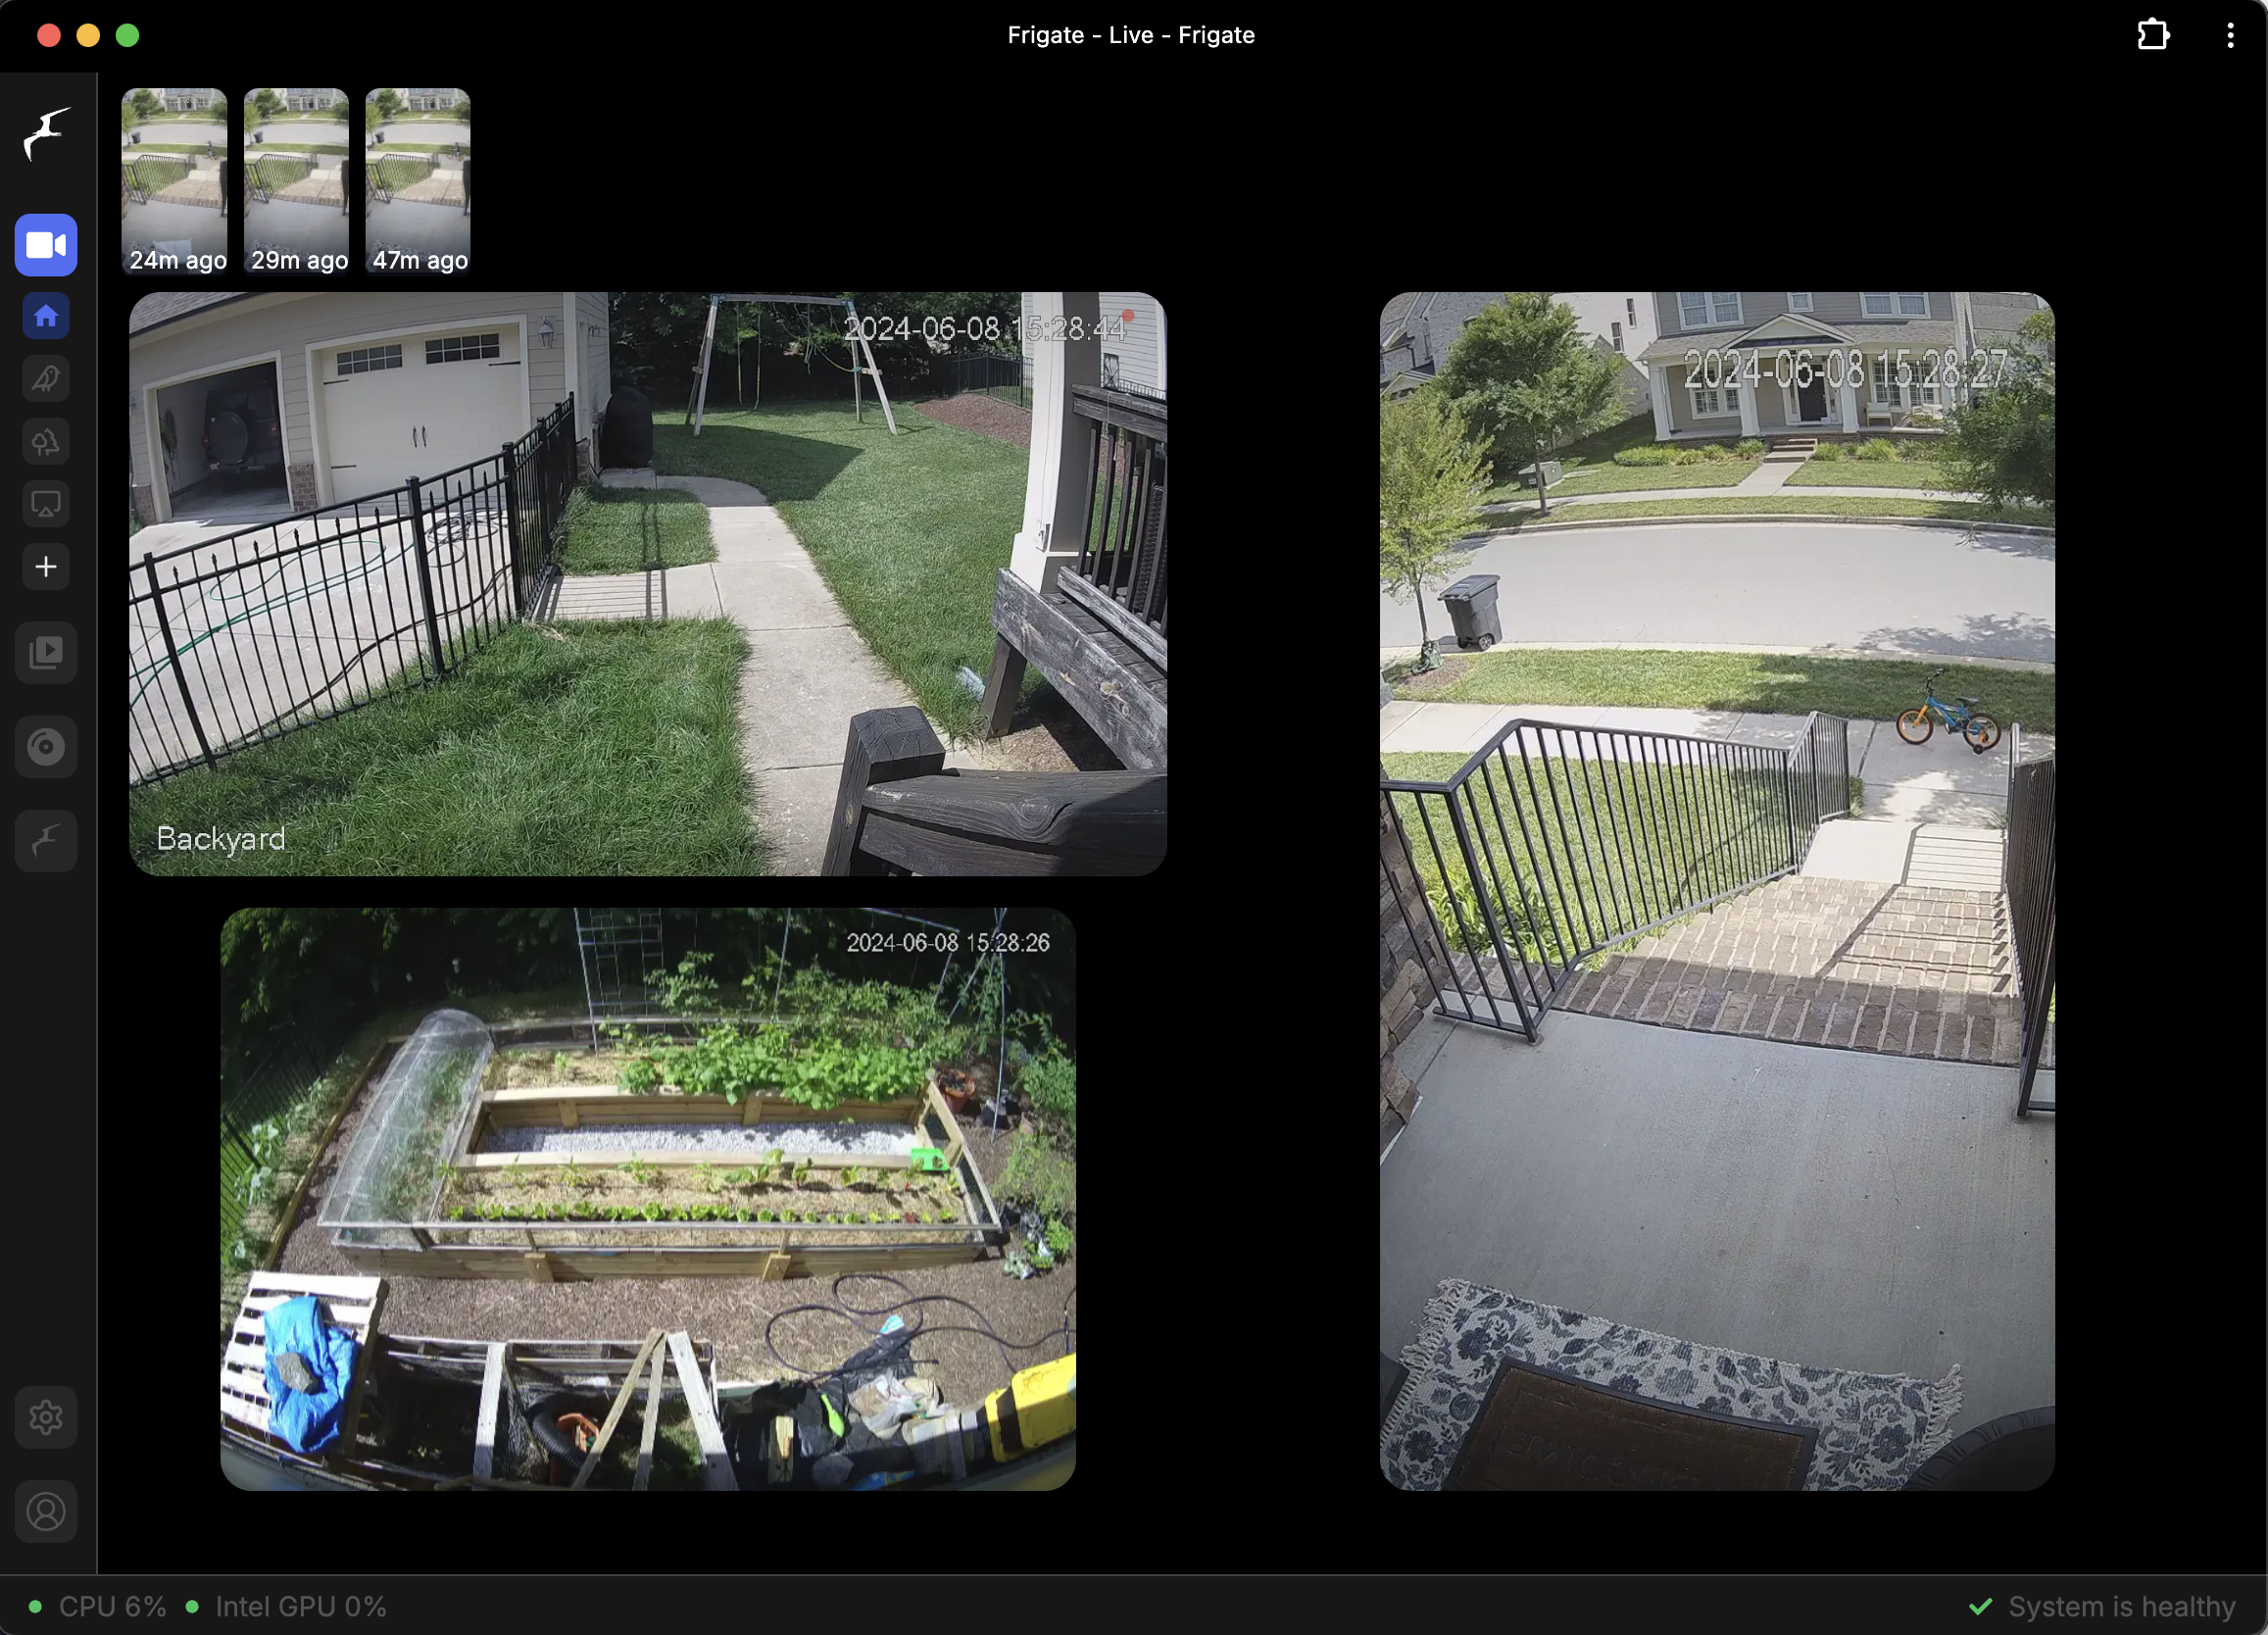 blakeblackshear/frigate
NVR مع كشف الكائنات محليًا في الوقت الفعلي لكاميرات IP
 oxasploits/oxasploits
عدد من الاستغلالات والأدوات التي كتبتها لثغرات CVEs المنسوبة إلى Marshall Whittaker/oxagast
 efforg/rayhunter
أداة Rust لكشف محاكيات مواقع الخلايا على نقطة اتصال Orbic المحمولة
 samyk/skyjack
طائرة بدون طيار مصمَّمة للبحث بشكل مستقل عن أي طائرات Parrot أو 3DR أخرى ضمن نطاق لاسلكي أو نطاق طيران، واختراقها، والاستيلاء الكامل عليها لاسلكيًا،…
 hydrausb3/wch-ch56x-lib
مكتبة للوحات القائمة على WCH CH56x مع برامج تشغيل USB3/USB2/HSPI/SerDes مُختبَرة، وتسجيل، ومقاطعات مؤجلة.
 mvp/uhubctl
uhubctl - التحكم في الطاقة لكل منفذ في محور USB
 owasp/iotgoat
برنامج ثابت (firmware) قائم على OpenWrt وغير آمن عمداً، مخصص للتدريب العملي على أمن إنترنت الأشياء (IoT). يتضمن تحديات ثغرات مرتبطة بقائمة OWASP IoT…
 owasp/iot-security-verification-standard-isvs
معيار OWASP للتحقق من أمان إنترنت الأشياء (ISVS)








