
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 davidbuchanan314/cve-2017-13672
POCs لـ CVE-2017-13672 (قراءة خارج الحدود (OOB) في مشغّل VGA Cirrus في QEMU، مما يؤدي إلى DoS)
 webraybtl/cve-2022-1068
Modbus Slave ثغرة تجاوز سعة المخزن المؤقت CVE-2022-1068 – تحليل وإعادة إنتاج
 hev0x/cve-2021-31630-openplc_rce
استغلال لتنفيذ التعليمات البرمجية عن بُعد مع المصادقة على خادم الويب OpenPLC v3
 dumitory-dev/cve-2020-35391-poc
تجاوز المصادقة في Tenda N300 عبر ترويسة طلب HTTP تالفة
 codeholic2k18/cve-2018-9995
استعادة اسم المستخدم وكلمة مرور DVR.
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
مكدس بلوتوث مُرقَّع لنظام أندرويد 10 (AOSP r33) يعمل على إصلاح ثغرة تجاوز سعة المخزن المؤقت CVE-2021-0316.
 miapatsune/cve-2026-43499
استغلال نواة لـ Redmi Pad Pro (dizi) / POCO Pad 5G مع واجهة رفع وتنفيذ قائمة على المتصفح، لوحة إدارة لإدارة السجلات، وحمولة كائن مشترك مُجمَّعة…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub حيث يؤدي كشف مفتاح الوصول المشترك على مستوى المالك إلى تمكين تنفيذ التعليمات البرمجية عن بُعد غير المصادق عليه (RCE) ضد أجهزة إنترنت…
 piffd0s/cve-2021-3310
ثغرة الكشف عن معلومات دقة الرابط في Western Digital MyCloud PR4100
 ap425q/whisper-pair
يفحص أجهزة Bluetooth Low Energy بحثًا عن ثغرات Fast Pair (CVE-2025-36911)، ويختبر ما إذا كانت الملحقات تقبل طلبات Key-Based Pairing غير المشفرة، مما…
 rizzziom/cve-2024-30167
إثبات مفهوم لاستغلال حقن أوامر مُصادق عليه في جهاز Atlona AT-OME-RX21، مما يسمح بتنفيذ أوامر على مستوى الجذر عبر واجهة إعدادات الوقت.

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
هجوم تجاوز سعة المخزن المؤقت والوقاية منه لنظام معالج مرن قائم على FPGA - المؤتمر الدولي السابع للابتكار في هندسة الإلكترونيات والاتصالات (ICIECE'18)
 vanlam2001/netis-n5vn-ac1200-dos
استغلال إثبات المفهوم لثغرة تجاوز سعة المخزن المؤقت (CVE-2024-44596) في أجهزة توجيه Netis N5VN AC1200، مما يسبب رفض الخدمة عن طريق تعطيل خادم الويب…
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726: حاوية تخزين Azure Blob قابلة للسرد علنًا (سجلات الأجهزة) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: اعتماد IoT Hub مميز بدور iothubowner — تعداد الأسطول، RCE على الأجهزة، التنقل داخل الشبكة المنزلية — Gardyn (ICSA-26-183-03)
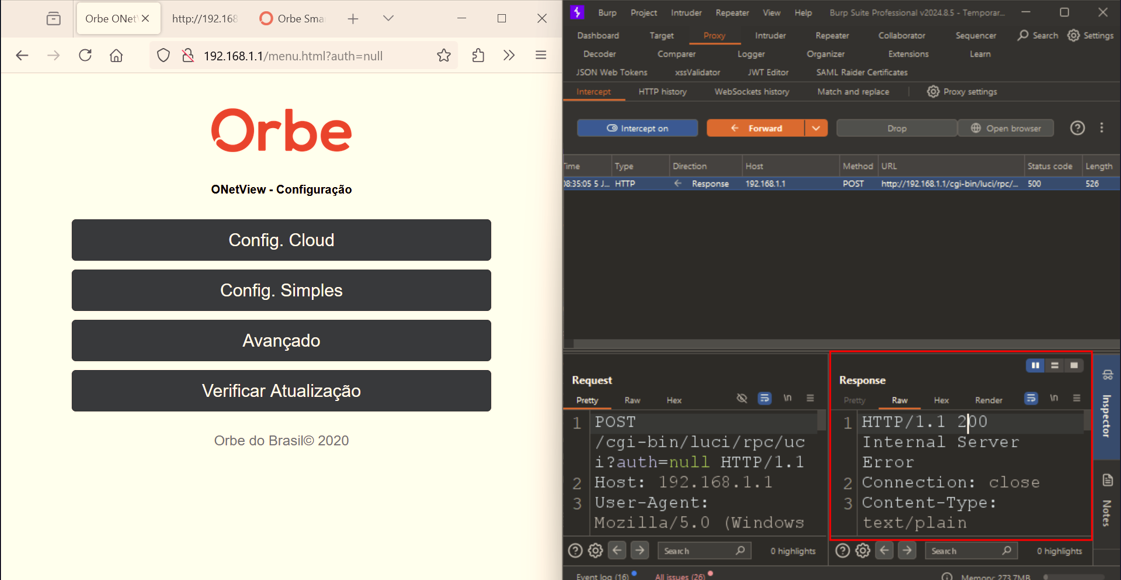 kuk3n4n/cve-2024-57778
مشكلة في Orbe ONetView Roteador Onet-1200 Orbe 1680210096 تسمح لمهاجم عن بعد بتصعيد الامتيازات عبر استجابة الخادم من رمز الحالة 500 إلى رمز الحالة 200
 flojboj/cve-2021-31630
استغلال POC لثغرة CVE-2021-31630 مكتوب بلغة Python3 ويستخدم شل عكسي بلغة C مع الوضع غير الحاجب








