
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 onekey-sec/unblob
استخراج الملفات من أي نوع من تنسيقات الحاويات
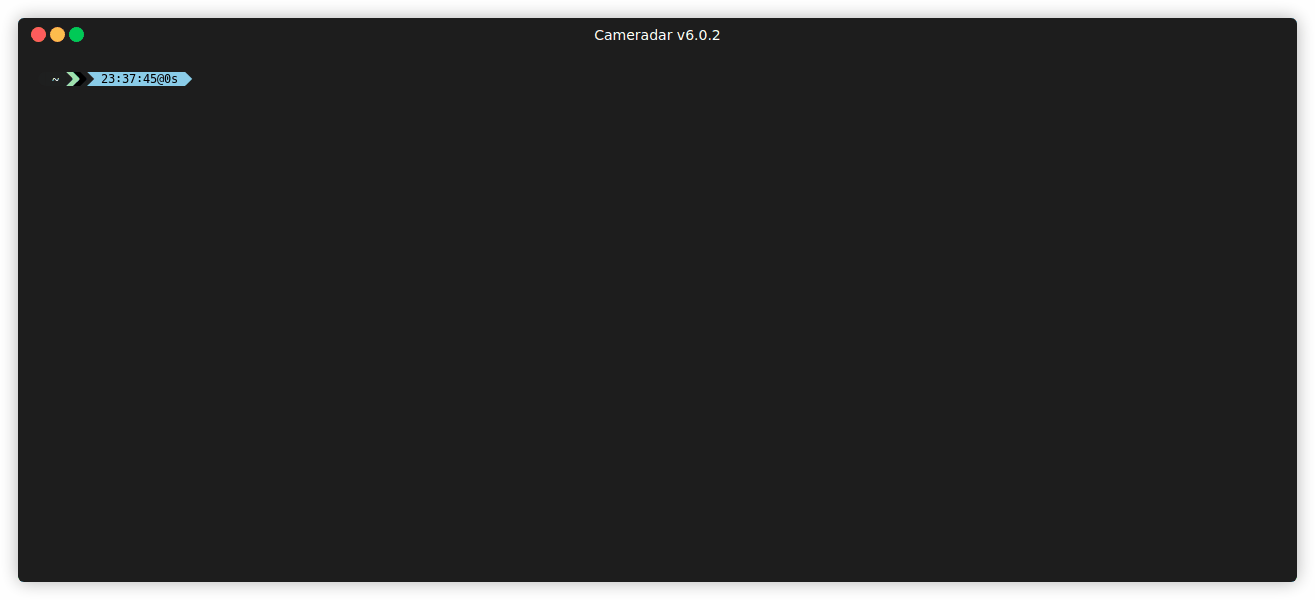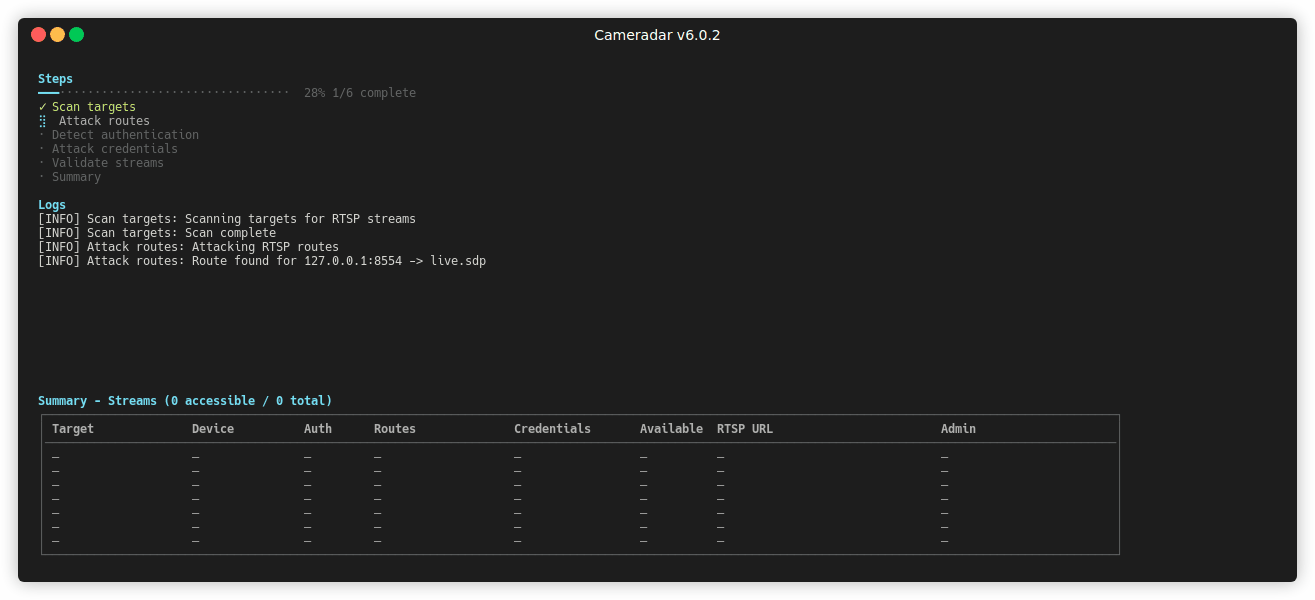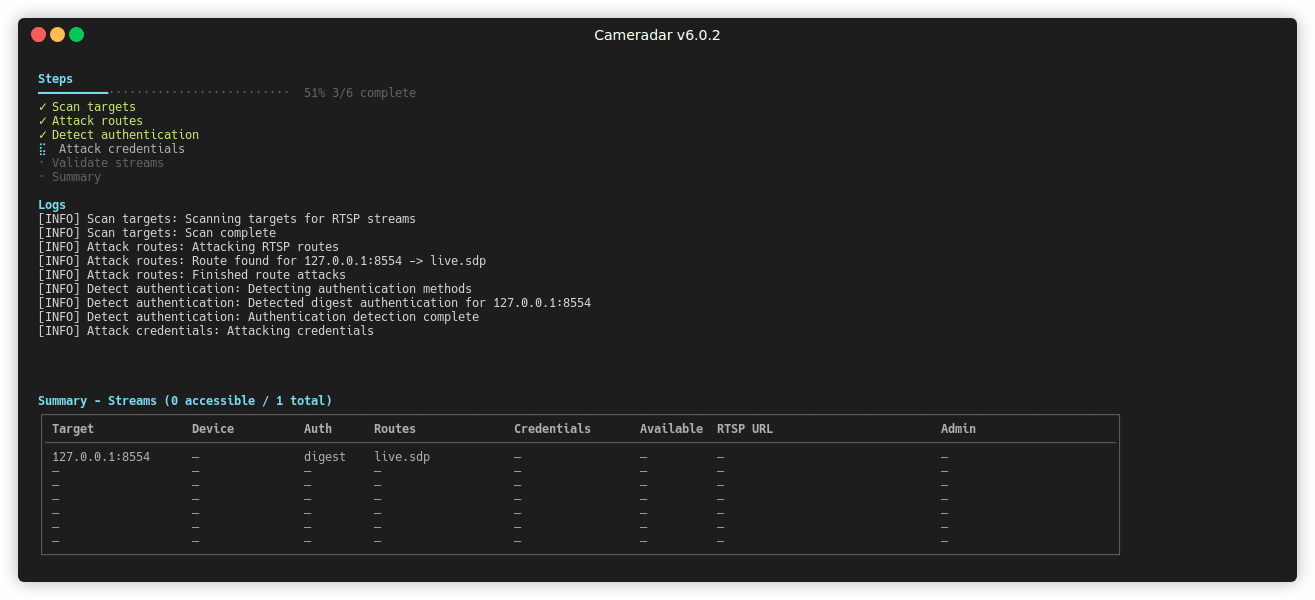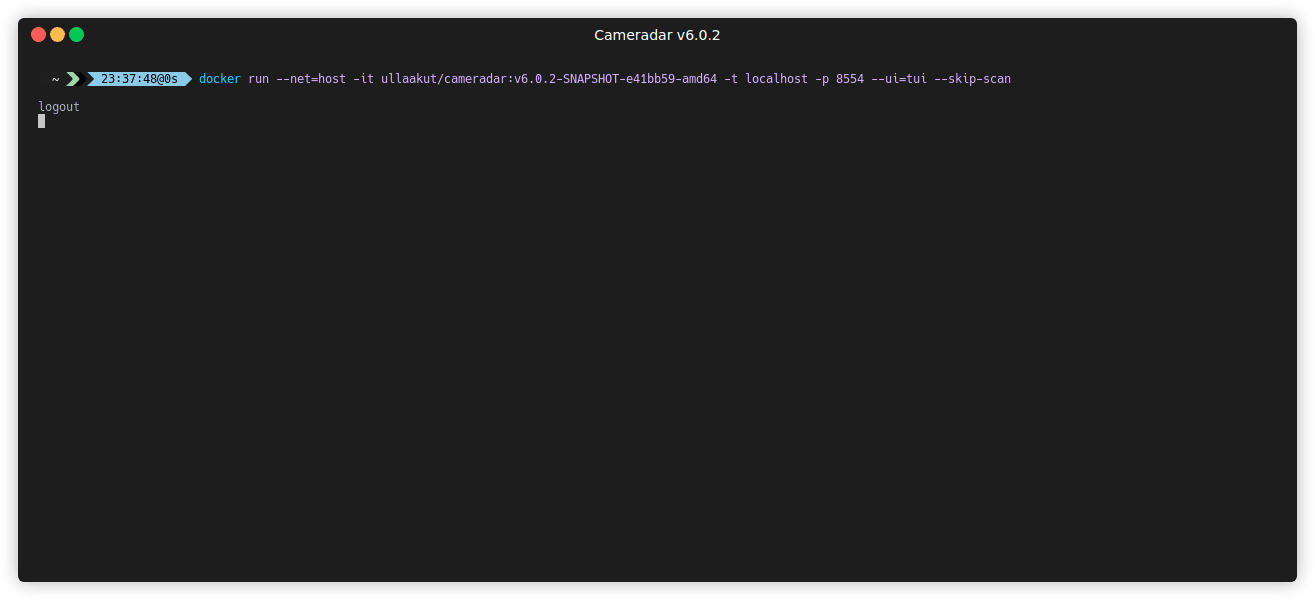 ullaakut/cameradar
يخترق Cameradar كاميرات المراقبة بالفيديو عبر RTSP
 openwrt/openwrt
نظام تشغيل لينكس للأجهزة المضمنة مع نظام ملفات قابل للكتابة، وإدارة الحزم، وإطار بناء. يتيح إنشاء برامج ثابتة مخصصة للموجهات وأجهزة إنترنت الأشياء…
 martin-ger/esp_wifi_repeater
جهاز توجيه WiFi NAT كامل الوظائف (والآن أيضًا مكرر WiFi)
 renode/renode
إطار محاكاة مفتوح المصدر لتطوير واختبار وتصحيح البرامج غير المعدلة لأنظمة الأنظمة المضمنة والإنترنت الأشياء متعددة العقد، يدعم ARM وRISC-V وx86…
 bhdresh/dejavu
DejaVU - إطار خداع مفتوح المصدر
 greatscottgadgets/ubertooth
أداة التقاط حزم BLE ومنصة تجارب لتقنية البلوتوث مع عتاد مفتوح وبرامج ثابتة مفتوحة، وإمكانية محدودة لالتقاط حزم Bluetooth Classic BR لأعمال أمن…
 capstone-engine/capstone
إطار عمل لفك التجميع متعدد المعماريات يوفر واجهة برمجة تطبيقات (API) خفيفة الوزن وآمنة للخيوط لتحليل البرامج الثنائية، الهندسة العكسية، وأبحاث…

 wrongbaud/spidump
أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق
 wh02m1/cve-2026-78306
إثبات مفهوم يستغل حقن أوامر DUML عبر البلوتوث في طائرات DJI بدون طيار، حيث يرسل أوامر غير موثّقة لقراءة بيانات الاعتماد، وتعديل إعدادات Wi-Fi،…
 exploit-garbage/0day-rubbish
إعادة تعريف الإفصاح عن الثغرات الأمنية في عصر الذكاء الاصطناعي. نُنتج ثغرات 0day قابلة للاستغلال بكميات هائلة ونكشف عنها مباشرة، معتمدين على ضغطٍ…
 openwisp/openwisp-controller
وحدة تحكم الشبكة وWiFi: التزويد وإدارة التكوين والتحديثات، (سحب عبر openwisp-config أو دفع عبر SSH)، إدارة x509 PKI والمزيد. موجهة بشكل أساسي إلى…
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 ps5dev/byepervisor
استغلال لثغرة الهايبرفايزر في PS5 لأنظمة البرامج الثابتة 1.xx-2xx.
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 djsime1/awesome-flipperzero
🐬 مجموعة من الموارد الرائعة لجهاز Flipper Zero.
 pwndbg/pwndbg
تطوير الإكسبلويت والهندسة العكسية باستخدام GDB و LLDB أصبح سهلاً






