
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 khaleedbt/netis-cve-2026-36539
سكربت Python يفحص راوترات Netis بحثًا عن CVE-2026-36539، ويكتشف الأجهزة المعرّضة للخطر على الشبكة.
 catforgor/cve-2026-51585
# استغلال rt26cx21x64.sys (عائلة Realtek PCIe GbE/2.5GbE/5GbE)
 minanagehsalalma/zyxel-wax650s-research-notebook-public
مفكرة بحثية بأسلوب الويكي لمحاكاة البرامج الثابتة لجهاز Zyxel WAX650S وتحليل الثغرات الأمنية
 slagzz/cve-2026-9254
TP-Link Archer BE800 V1 — الرقابة الأبوية LAN RCE
 samyk/skyjack
طائرة بدون طيار مصمَّمة للبحث بشكل مستقل عن أي طائرات Parrot أو 3DR أخرى ضمن نطاق لاسلكي أو نطاق طيران، واختراقها، والاستيلاء الكامل عليها لاسلكيًا،…
 evilsocket/bleah
هذا المستودع مهمل، يرجى استخدام bettercap حيث تم نقل هذه الأداة إلى وحدات BLE الخاصة به.
 eartoearoak/rtlsdr-scanner
واجهة رسومية متعددة المنصات مكتوبة بلغة بايثون لمسح الترددات لمكتبة OsmoSDR rtl-sdr
 samsung/cotopaxi
مجموعة أدوات لاختبار أمان أجهزة إنترنت الأشياء باستخدام بروتوكولات IoT شبكية محددة
 jimilinuxguy/customer-assistance-buttons-sdr
يحتوي هذا المستودع على العمل الذي قمت به في هندسة عكسية لمختلف المشفِّرات والبروتوكولات المستخدمة في أزرار خدمة العملاء في متاجر التجزئة مثل…
 owasp/securetea-project
يوفر مشروع OWASP SecureTea حلاً أمنياً شاملاً للأجهزة المختلفة (أجهزة الكمبيوتر الشخصية / الخوادم / أجهزة إنترنت الأشياء).
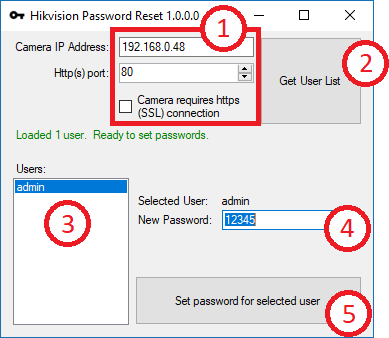 bp2008/hikpasswordhelper
أداة تستغل بابًا خلفيًا في البرامج الثابتة لكاميرات Hikvision حوالي 2014-2016 لمساعدة المالك على تغيير كلمة مرور منسية.
 jduck/asus-cmd
استغلال تنفيذ أوامر بصلاحيات الجذر عبر بث UDP في خدمة infosvr لراوترات ASUS
 lixmk/concierge
مجموعة أدوات Concierge: تحديد واستغلال التحكم في الوصول المادي
 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
 nccgroup/frisbeelite
أداة اختبار تشويش (Fuzzer) لأجهزة USB تعتمد على واجهة رسومية
 blasty/sonos
أداة استغلال وأدوات مساعدة لأجهزة Sonos القائمة على معالجات Amlogic: تقوم بتفريغ OTP/eFUSE عبر استغلال EL3، وتستخرج مفاتيح فك تشفير LUKS، وتجلب وتفك…
 takahiroharuyama/spimitm
SPI flash read MitM attack PoC








