
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit
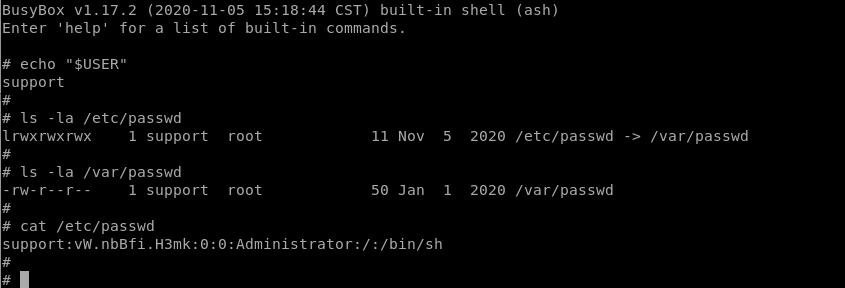
 leoservalli/privilege-escalation-mitrastar
ثغرة تصعيد الصلاحيات في أجهزة توجيه MitraStar
 joshuapassos/cmf-watch-pro-2-ble-protocol
بروتوكول BLE مُهندس عكسيًا لـ CMF Watch Pro 2، مع توثيق تخطيط GATT، إطارات أوامر مشفرة بـ AES-128-CBC، مصافحة توثيق، ومزامنة بيانات الصحة لتطوير…
 itres-labs/usbcoercer
USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
 lr-m/icseeu
هذه مجموعة من الأدوات/إثباتات المفهوم/الاستغلالات للكاميرات التي تستخدم تطبيق iCSee. ونعم - يمكنها تشغيل ألعاب NES!
 occlum/occlum
نظام تشغيل مكتبي آمن للذاكرة ومتعدد العمليات لـ Intel SGX يشغّل التطبيقات القديمة داخل enclaves مع أنظمة ملفات مشفرة وعزل خفيف للعمليات داخل الـ…
 vulncheck-oss/initial-access-community
استغلالات مبنية على Go لثغرات الشبكة غير المصادق عليها في أجهزة التوجيه وشبكات VPN والأجهزة وIoT، مرفقة بملفات PCAP وقواعد Suricata/Snort/YARA/Sigma…
 jiaoxianjun/btle
أداة التقاط وإرسال حزم لبلوتوث منخفض الطاقة (BLE) للتنسيقات القياسية وغير القياسية (البت الخام)، استنادًا إلى الراديو المعرَّف بالبرمجيات (SDR).
 cecio/usbvalve
كشف نشاط USB أثناء التشغيل
 entysec/rombuster
RomBuster هي أداة استغلال للموجهات تسمح بالكشف عن كلمة مرور مسؤول الشبكة.
 wh00hw/pyflipper
غلاف CLI بلغة Python لأداة Flipper Zero
 clearbluejar/pyghidra-mcp
سطر أوامر بايثون Ghidra MCP
 synacktiv/samsung-q60t-exploit
حزمة استغلال تستهدف تلفاز Samsung Q60T القائم على Tizen، وتشمل استغلالات v8 والنواة، وفك تشفير البرامج الثابتة، والوصول إلى صدفة الجذر عبر تسليم…
 kasnria001/pwnage24mtk
استغلال الشهادات (Cert) لأجهزة MTK. يوجد خلل منطقي في عملية التحقق من الشهادات لدى MTK. مشابه لـ CVE-2023-20696.
 qbnasasn/google-tensor-chips
اختراقات Google Tensor
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
تحليل ما بعد CVE-2024-7344 لـ Howyar SysReturn NetCopy - ملاحظات الهندسة العكسية، والملفات الثنائية القابلة للاستغلال، ومراسلات المورّد، وأدوات إثبات…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
استغلال رفض الخدمة (DoS) عن بُعد لإصدارات PX4 Autopilot ≤1.17.0-rc2 عبر تجاوز سعة المخزن المؤقت المبني على المكدس في MavlinkLogHandler.
 virtualabs/btlejuice
إطار عمل وسيط (Man-in-the-Middle) لتقنية BLE يعترض حركة GATT بين أجهزة Bluetooth Smart وتطبيقات الهاتف المحمول ويعيد تشغيلها ويعدّلها عبر وكيل اعتراض…









