
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit

 facundomfernandez/pentesting-obioba
اختبار الاختراق الصندوق الأسود: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). تصعيد إلى صلاحيات الجذر. تقرير تنفيذي وفني.
 erman-bolukbasi/web-penetration-drupal
اختبار اختراق لتطبيق ويب دروبال — استغلال CVE-2018-7600 (Drupalgeddon 2) باستخدام Nmap وBurp Suite وMetasploit | تدريب في BB CyberSec
 indiquarks/vsftpd-cve-2011-2523-lab
مختبر اختبار الاختراق لاستغلال الباب الخلفي في VSFTPD 2.3.4 عبر Metasploit Framework
 trex1e/copyfail-cve-2026-31431
# ثغرة تصعيد الامتيازات المحلية في لينكس - إثبات المفهوم الموسع لـ CVE-2026-31431، مع كشف تلقائي لإصدار النواة والتحقق من النطاق المعرض للخطر…
 mfloresdacunha/cve-2026-31431
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-31431 في وحدة algif_aead بنواة لينكس، باستخدام splice لاستبدال ذاكرة التخزين المؤقت للصفحات والحصول…
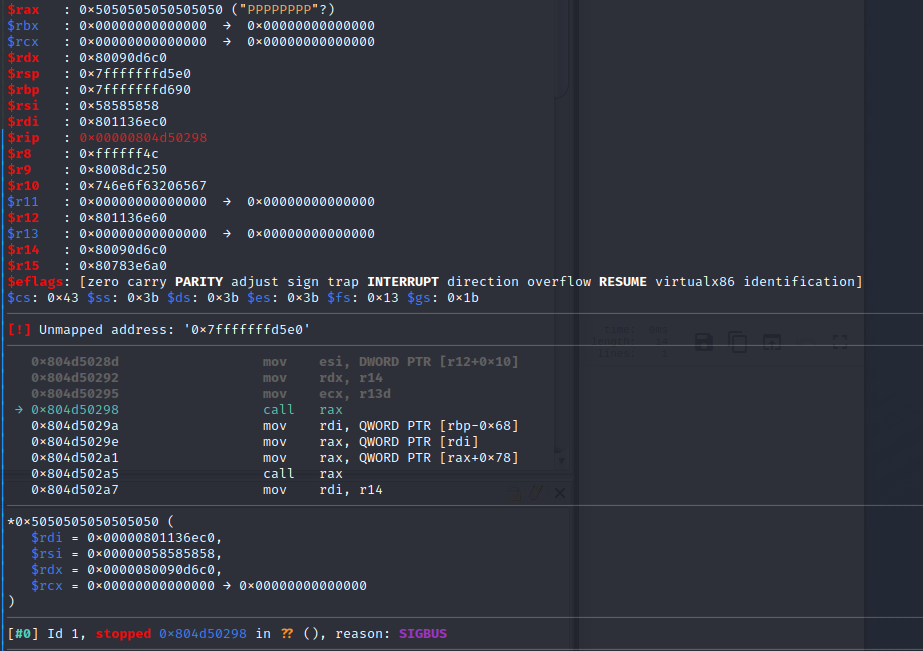 ly1g3/cisco-cve-2023-31488
جهاز أمان البريد الإلكتروني من Cisco: بريد إلكتروني إلى RCE بدون أي نقر بصلاحية الجذر - تنفيذ تعليمات برمجية عن بُعد/فساد ذاكرة/سلسلة ROP
 lucabarile/zdi-can-16318
استغلالات وتقارير لـ CVE-2023-32162
 rakesh143/cve-2019-0808
استغلال إثبات المفهوم لثغرة CVE-2019-0808، وهي ثغرة تصعيد امتيازات في نواة ويندوز. يوضح استغلال خطأ استخدام بعد التحرير في win32k.sys لتحقيق امتيازات…
 dgrobinson0/copyfile_cve-2026-31431
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-31431، حيث يقوم بإفساد ملفات setuid الثنائية في ذاكرة التخزين المؤقت للصفحات عبر AF_ALG وsplice…
 v-rzh/cve-2021-4034
استغلال جذري لثغرة CVE-2021-4034 (PwnKit) يستغل الكتابة خارج الحدود في pkexec لرفع الامتيازات إلى صلاحيات الجذر على أنظمة لينكس.
 sandiyochristan/oo
Bad Spin: استغلال تصعيد الامتياز في Binder لنظام أندرويد (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: وحدات Python وRuby وNMAP وMetasploit لاستغلال الثغرة الأمنية.
 dennisdgr/cve-2026-31431-poc
نسخة معدّلة من استغلال copy fail لاستخدام المعاملات بدلاً من إسقاطك في قشرة جذرية
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — استغلال CVE-2018-7600 (Drupalgeddon2) لتنفيذ الأكواد عن بُعد (RCE)، واستخراج بيانات اعتماد قاعدة البيانات من…
 armircetaj/tetragon-dirtyfrag
حظر سلسلة DirtyFrag لتصعيد الصلاحيات المحلية (LPE) في لينكس (CVE-2026-43284 / CVE-2026-43500) في وقت التشغيل باستخدام TracingPolicy من Cilium Tetragon
 dirtyfilthy/gxv3175-remote-code-exec
تنفيذ كود عن بُعد لهاتف Grandstream GXV3175 VoIP.
 darioomatos/cve-2026-31431-copyfail
تحليل تعليمي لـ CVE-2026-31431، وهو تصعيد محلي للامتيازات في نواة لينكس عبر عملية AF_ALG AEAD في المكان، بما في ذلك السبب الجذري التقني والكشف…
 fsn4k3/dahua-dvr-metasploit
وحدة Metasploit محسّنة لـ CVE-2013-6117 (تجاوز المصادقة في DVR من Dahua)








