
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 ambionics/phpggc
PHPGGC هي مكتبة من حمولات unserialize() الخاصة بـ PHP، بالإضافة إلى أداة لتوليدها، سواء من سطر الأوامر أو برمجيًا.
 nullarray/autosploit
أداة استغلال جماعي آلية
 cyberstrikeus/cyberstrike
عامل فريق أحمر ذكي مستقل لاختبار الاختراق مع 13+ وكيلًا متخصصًا، وأكثر من 120 حالة اختبار من OWASP، وتكامل مع MITRE ATT&CK. يدعم أكثر من 15 موفرًا…
 longld/peda
PEDA - مساعدة تطوير الاستغلال بلغة Python لـ GDB
 trustedsec/ptf
إطار عمل مختبر الاختراق (PTF) هو وسيلة للدعم المعياري للأدوات المحدثة.
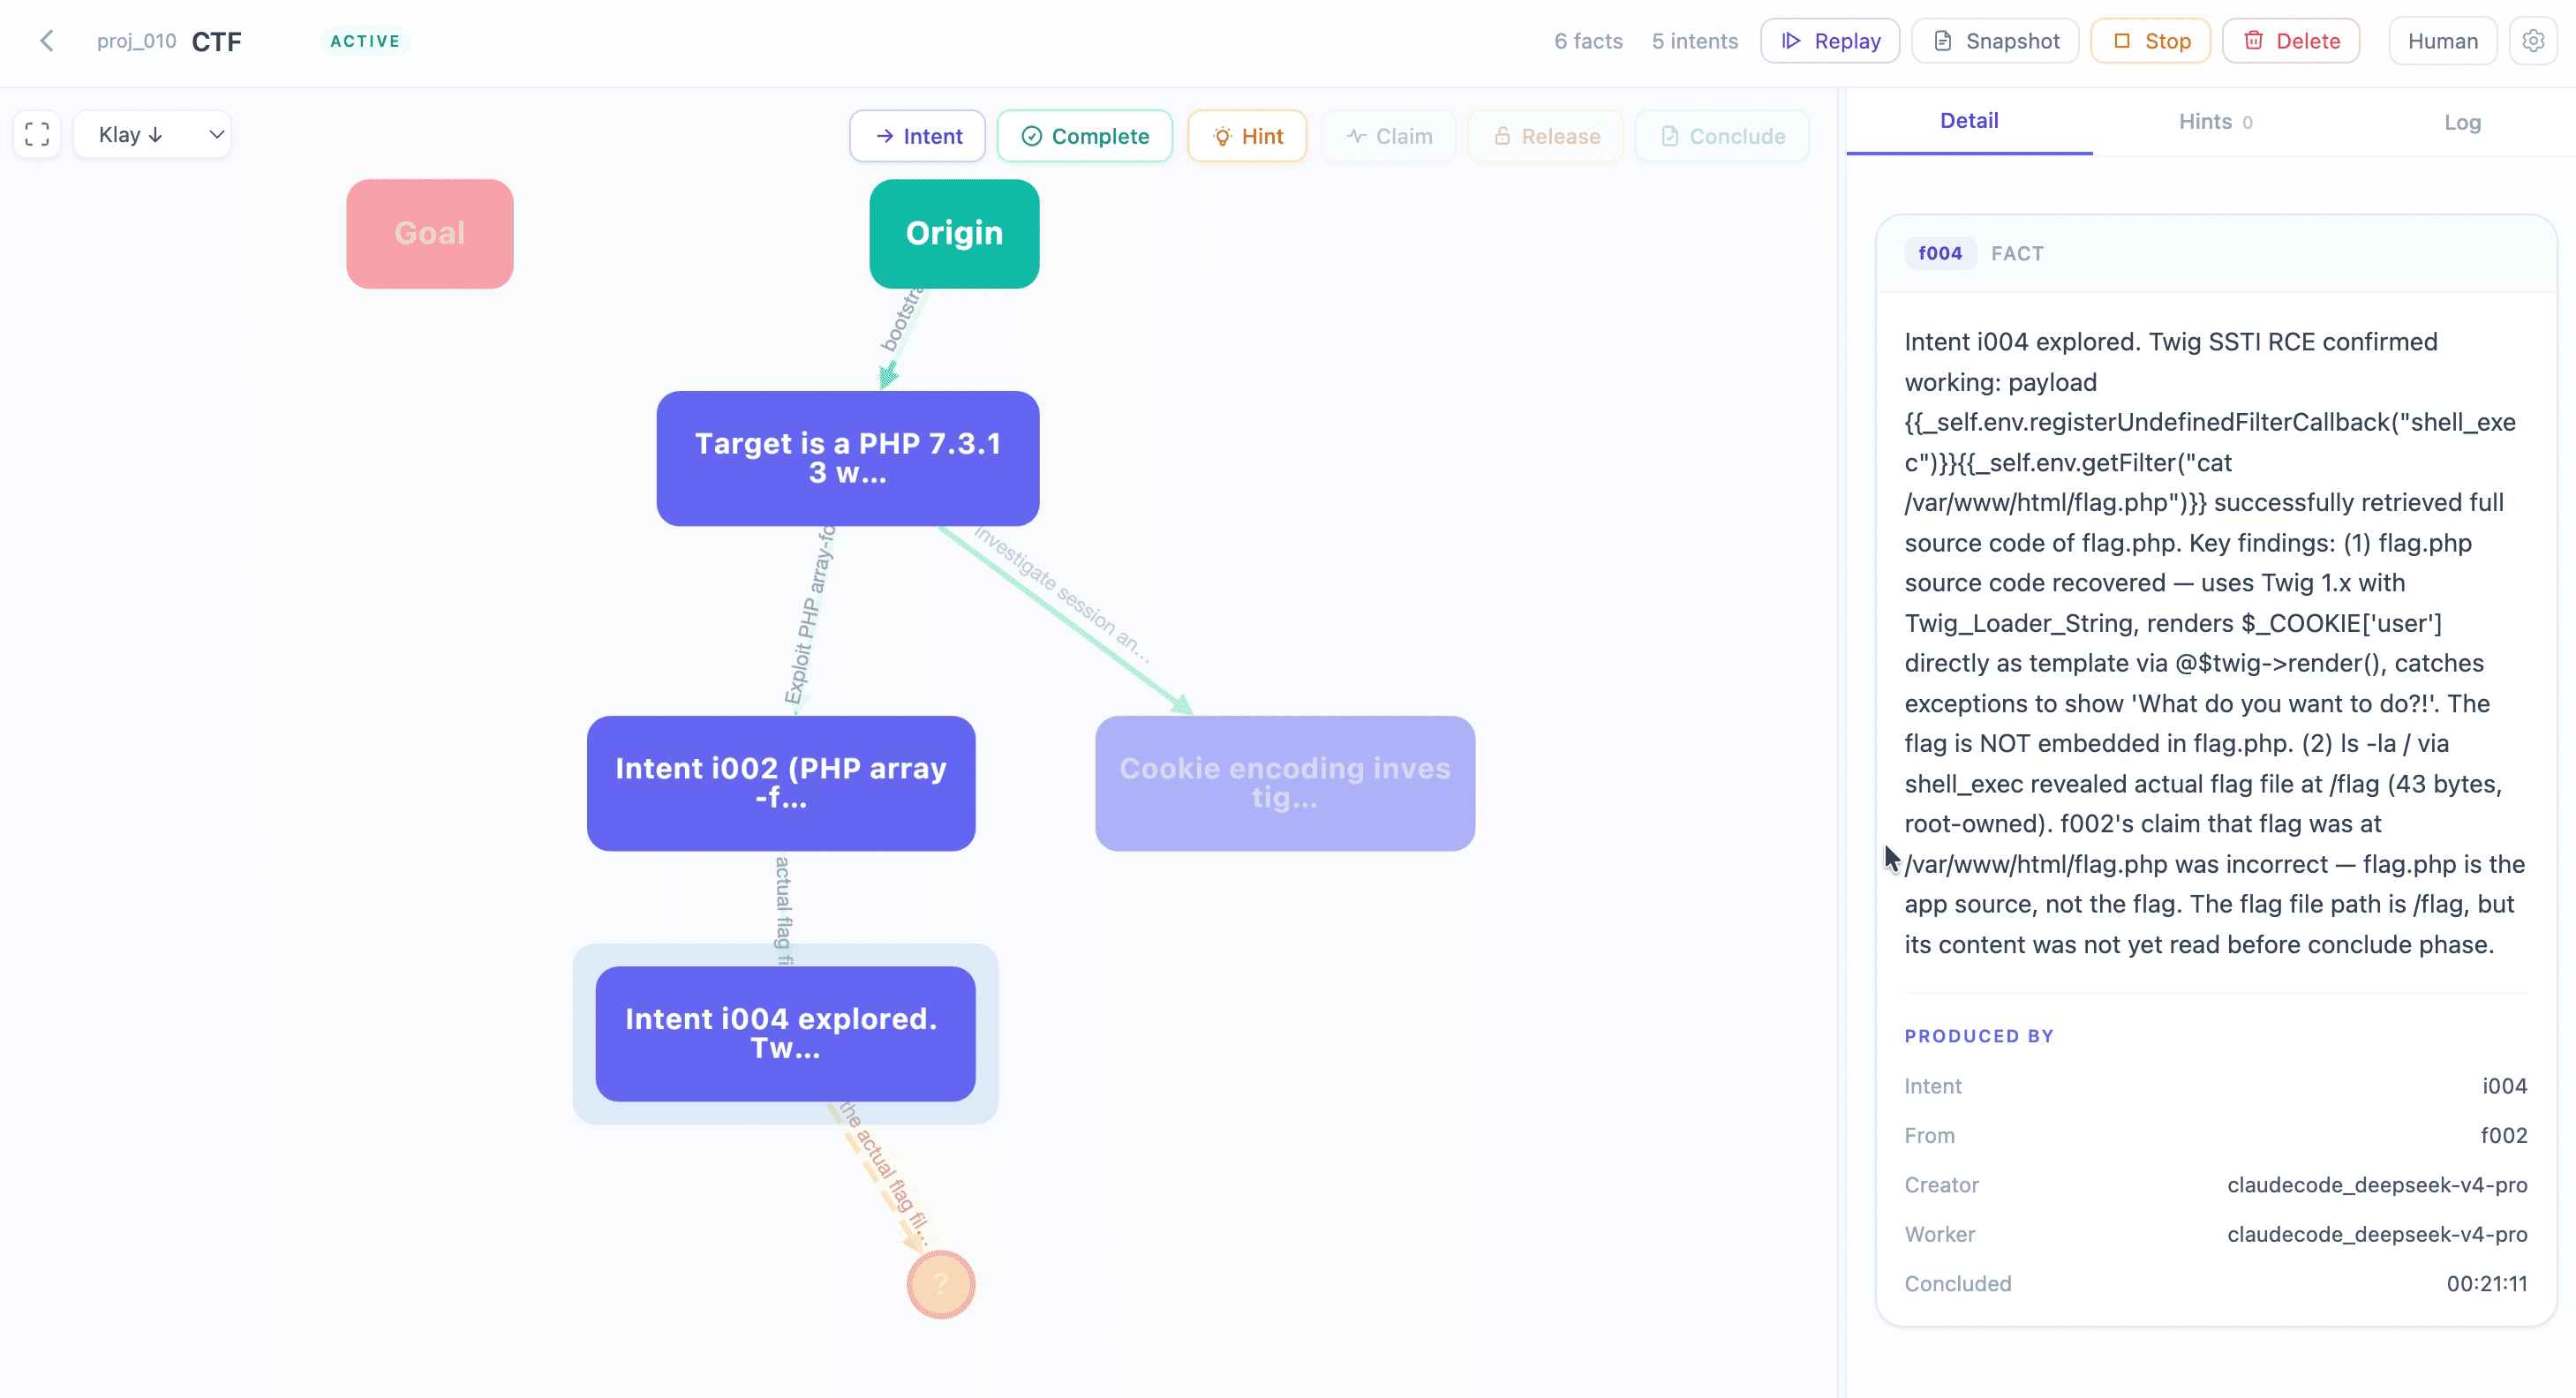 oritera/cairn
محرك بحث فضائي للحالات مدفوع بنماذج اللغة الكبيرة لاختبار الاختراق الذاتي، وحل تحديات CTF، وبحوث الثغرات. يستخدم بنية السبورة مع عمال وكلاء لاستكشاف…
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 funnywolf/viper
منصة محاكاة الخصم واختبار الاختراق الهجومي مع الذكاء الاصطناعي
 rhinosecuritylabs/pacu
إطار استغلال AWS، مصمم لاختبار أمان بيئات خدمات أمازون ويب.
 csploit/android
cSploit - مجموعة الأدوات الأكثر اكتمالاً وتطوراً لمحترف أمن تكنولوجيا المعلومات على أندرويد.
 nebusec/cybermeowfia
PoCs واستغلالات لثغرات CVE التي اكتشفتها NebuSec.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 cobbr/covenant
Covenant هو إطار عمل C2 تعاوني بلغة .NET لفرق الاختبارات الهجومية.
 dana-at-cp/backdoor-apk
backdoor-apk هو نص برمجي شل يبسط عملية إضافة باب خلفي إلى أي ملف Android APK. يجب أن يكون لدى مستخدمي هذا النص البرمجي معرفة عملية بـ Linux و Bash و…
 reverseclabs/drozer
إطار تقييم الأمان الرائد لأندرويد.
 netspi/powerupsql
PowerUpSQL: مجموعة أدوات PowerShell لاختراق SQL Server
 helloexp/0day
EXPs و POCs للثغرات في أنظمة إدارة المحتوى (CMS) والمنصات والأنظمة والبرمجيات المختلفة. سيتم تحديث هذا المشروع باستمرار.
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. by MaMe82 هو إطار عمل يحول Raspberry Pi Zero W إلى منصة مرنة ومنخفضة التكلفة لاختبار الاختراق، والعمل مع الفرق الحمراء، والهندسة…








