
 #1
 nikaiw/cve-2021-4034
إثبات مفهوم لاستغلال CVE-2021-4034، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، توضح الاستغلال لأغراض البحث والاختبار الأمني.
 shadowabi/cve-2026-31431-copyfail-universal-lpe
# CVE-2026-31431 فشل النسخ — استغلال تصعيد الامتيازات المحلي الشامل. إزاحة ELF ديناميكية + استبدال كامل للملف الثنائي، متوافق مع Python 2/3 مع خيار…
 payatu/cve-2018-14442
PoC لـ Foxit Reader CVE-2018-14442
 cedowens/mythic-macro-generator
نص برمجي Python3 لإنشاء ماكرو لتشغيل حمولة Mythic. المؤلف: سيدريك أوينز
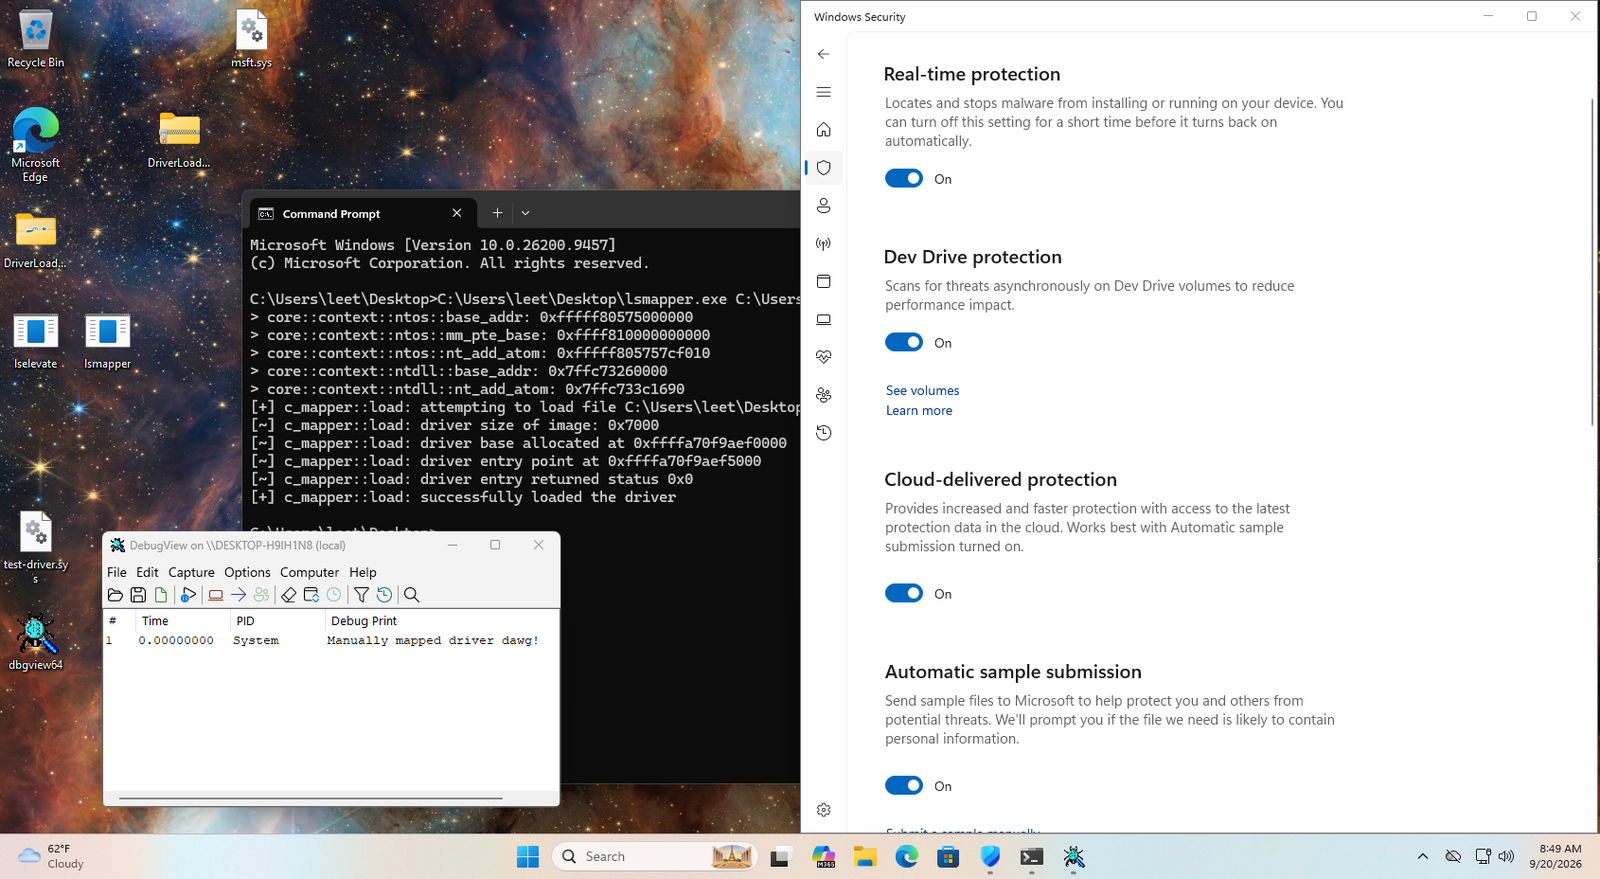 nbs32k/localstranger
PoC لـ WinNotify، موضح من خلال driver mapper، ورفع الصلاحيات المحلي.
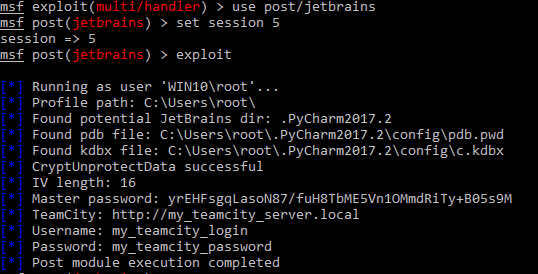 kacperszurek/pentest_teamcity
اختبار اختراق TeamCity باستخدام Metasploit
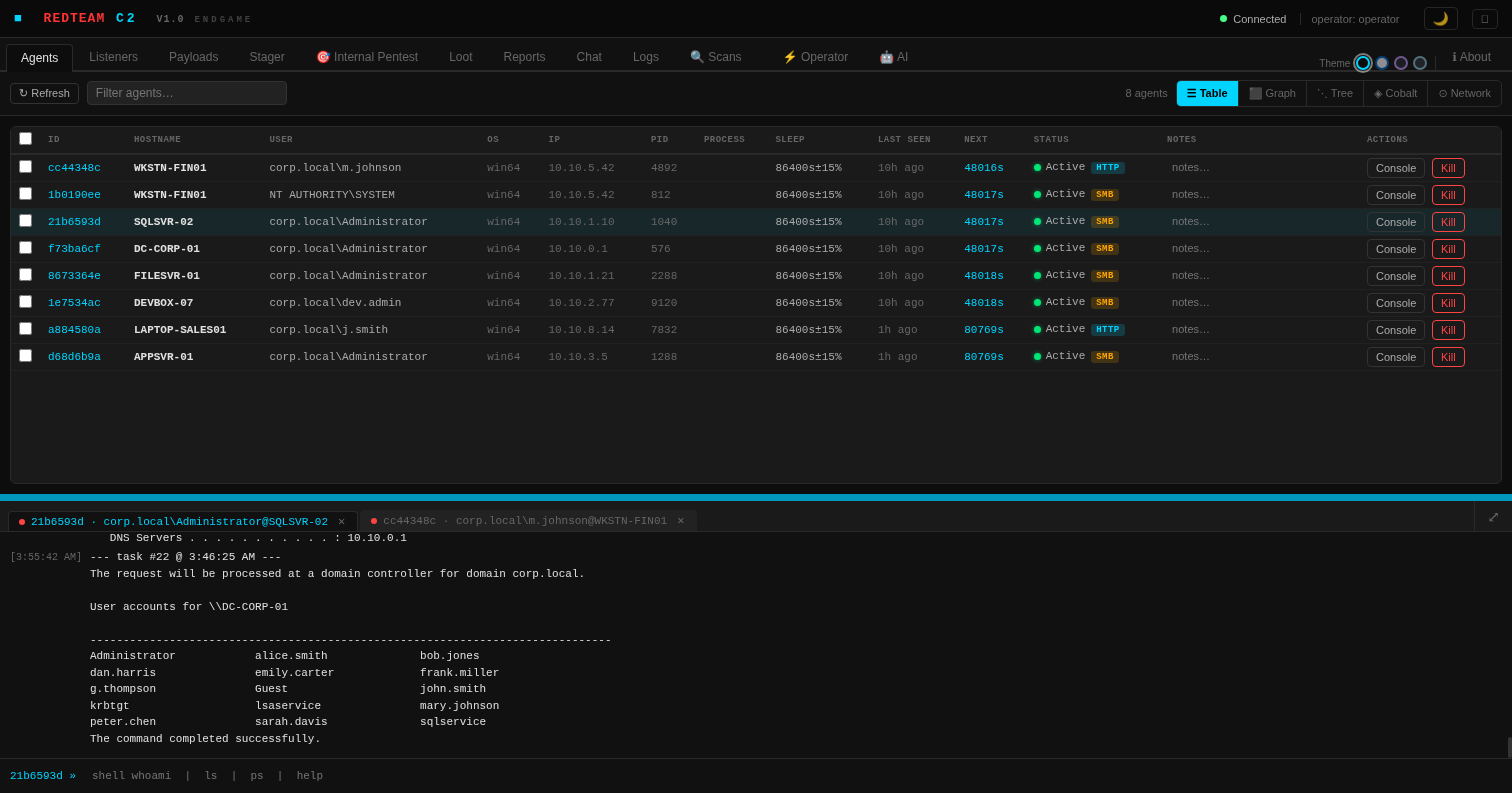 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
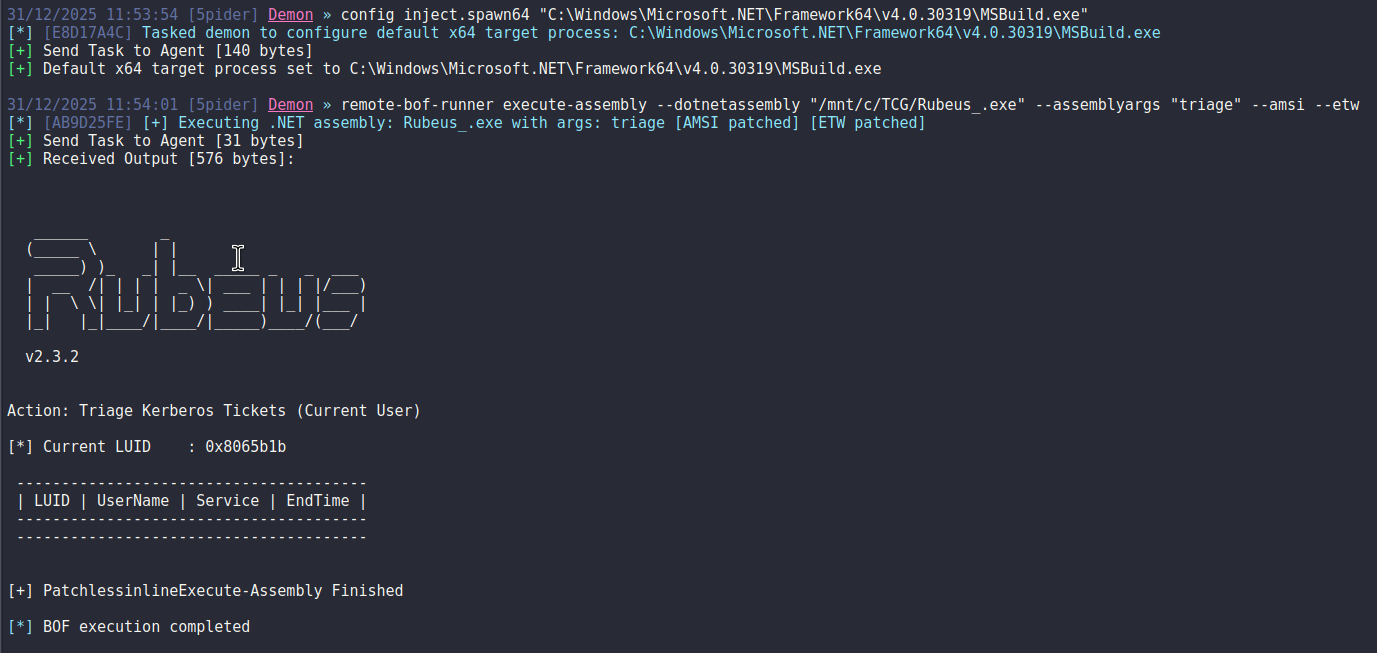 pard0p/remote-bof-runner
Remote BOF Runner هو إطار عمل إضافات لـ Havoc للتنفيذ عن بُعد لملفات Beacon Object Files (BOFs) باستخدام مُحمِّل PIC مبني بـ Crystal Palace.
 averagesecurityguy/c2
نظام beaconing بسيط وقابل للتوسيع للتحكم والسيطرة (C&C).
 n0qword/mythic_ornn
مولّد مدعوم بـ LLM لوكيلات Mythic وأنواع الحمولات وملفات تعريف C2.
 bishopfox/joro
إطار عمل تعاوني لاستغلال الويب.
 0xshe/cve-2026-31431
استغلال تصعيد الامتيازات في النواة لثغرة CVE-2026-31431، عبر إساءة استخدام واجهة AF_ALG لاستبدال /bin/su وتشغيل قشرة بصلاحيات الجذر. يتضمن تنفيذًا…
 charmve/pystegosploit
PoC - توصيل الاستغلال عبر الستغانوغرافيا والملفات متعددة الصيغ، CVE-2014-0282
 jackofmosttrades/bluebox
عدة استغلال آلية لـ CVE-2015-6095 وCVE-2016-0049

 exbotanical/brutus
إطار استغلال قابل للتوسيع مبني على بنية معيارية متعددة المهام
 moiz-2x/cve-2025-24990_poc
إثبات المفهوم CVE-2025-24990 (برنامج تشغيل Agere Systems)









