
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit
 xenokovah/inteltxe-poc
إثبات المفهوم لـ Intel Management Engine JTAG - تعليمات 2022
 nccgroup/dapr
منصة هجوم برامج التشغيل لنظام Linux
 ebux/cable-modems
تقييم أمني بنمط الصندوق الأسود لخمس بوابات مودم/راوتر كابل تابعة لمزودي خدمة الإنترنت، مع تحليل صور البرامج الثابتة وتوثيق أكثر من 35 ثغرة أمنية، بما…
 0xdea/advisories
مجموعة من النشرات الأمنية العامة الخاصة بي.
 kpwn/ps4-5.05-kernel-exploit
استغلال ثغرة في النواة منفّذ بالكامل لجهاز PS4 على إصدار 5.05FW
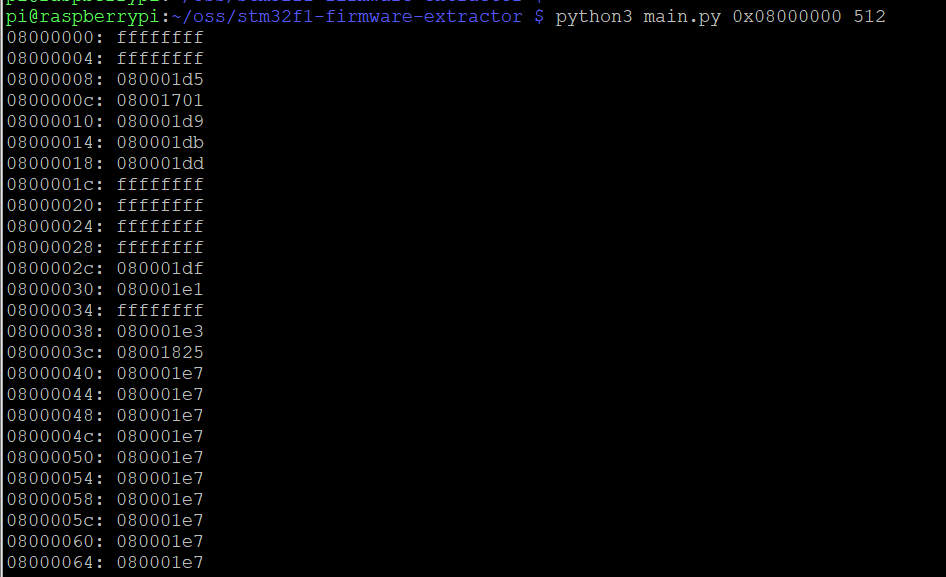 wuxx/cve-2020-8004
أداة استغلال لثغرة CVE-2020-8004 تستهدف المتحكمات الدقيقة STM32F1، وتتيح استخراج البرامج الثابتة عبر OpenOCD وسكربتات Python لتجاوز حماية القراءة.
 zb3/tiandy-research
يحتوي هذا المستودع على نتائج أبحاثي التي أجريتها في أغسطس 2020 حول البرامج الثابتة (firmware) لأجهزة Tiandy من نوع IPC/NVR. اكتشفت ثغرتين أمنيتين…
 userlandkernel/usbusted
بحث حول بروتوكولات USB من Apple
 leecher1337/pixma
أدوات لتحليل برمجيات طابعات Canon Pixma الثابتة
 saimanish1/logitech-ipc-protocol
مهندس عكسيًا لبروتوكول IPC الخاص بعميل Logi Options+. قم بتبديل أجهزة Logitech متعددة المضيفين برمجيًا عبر مقبس Unix (macOS) أو أنبوب مسمى (Windows).
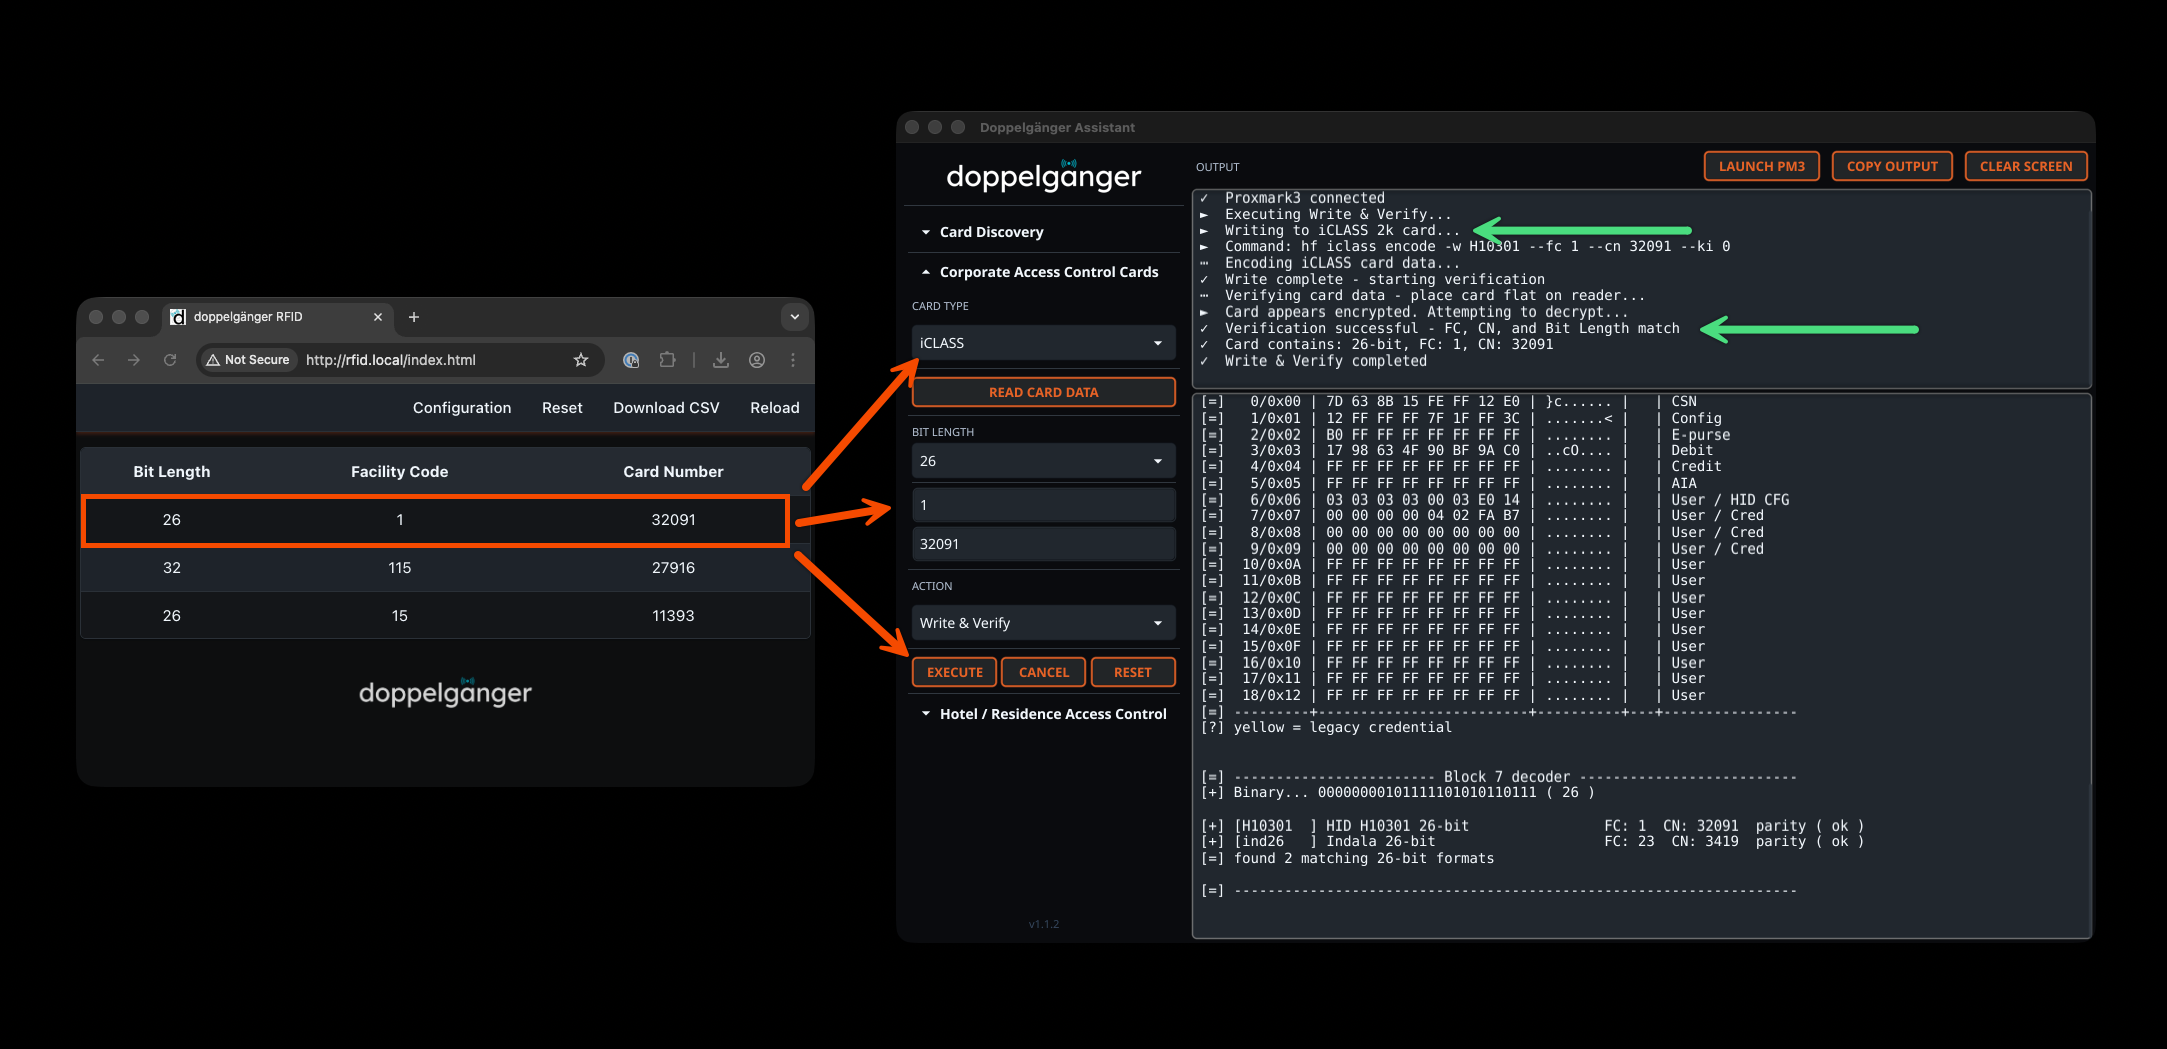 tweathers-sec/doppelganger_assistant
آلة حاسبة للبطاقات وإضافة Proxmark3 لكتابة و/أو محاكاة كل أنواع البطاقات التي تدعمها Doppelgänger Community و Pro و Stealth و MFAS.
 b1ack0wl/miniupnpd_poc
نموذج PoC لثغرة قراءة خارج الحدود في miniupnpd الإصدار <= v2.1
 jatinkapilaq1/intel-me-research
تحدّث إلى محرك إدارة إنتل مباشرة — أداة بايثون بدون تبعيات. يكتشف تسريبات الذاكرة، وبيان الأقسام، والاستكشاف المباشر لـMKHI. أول HECI Spy متاح للعموم.
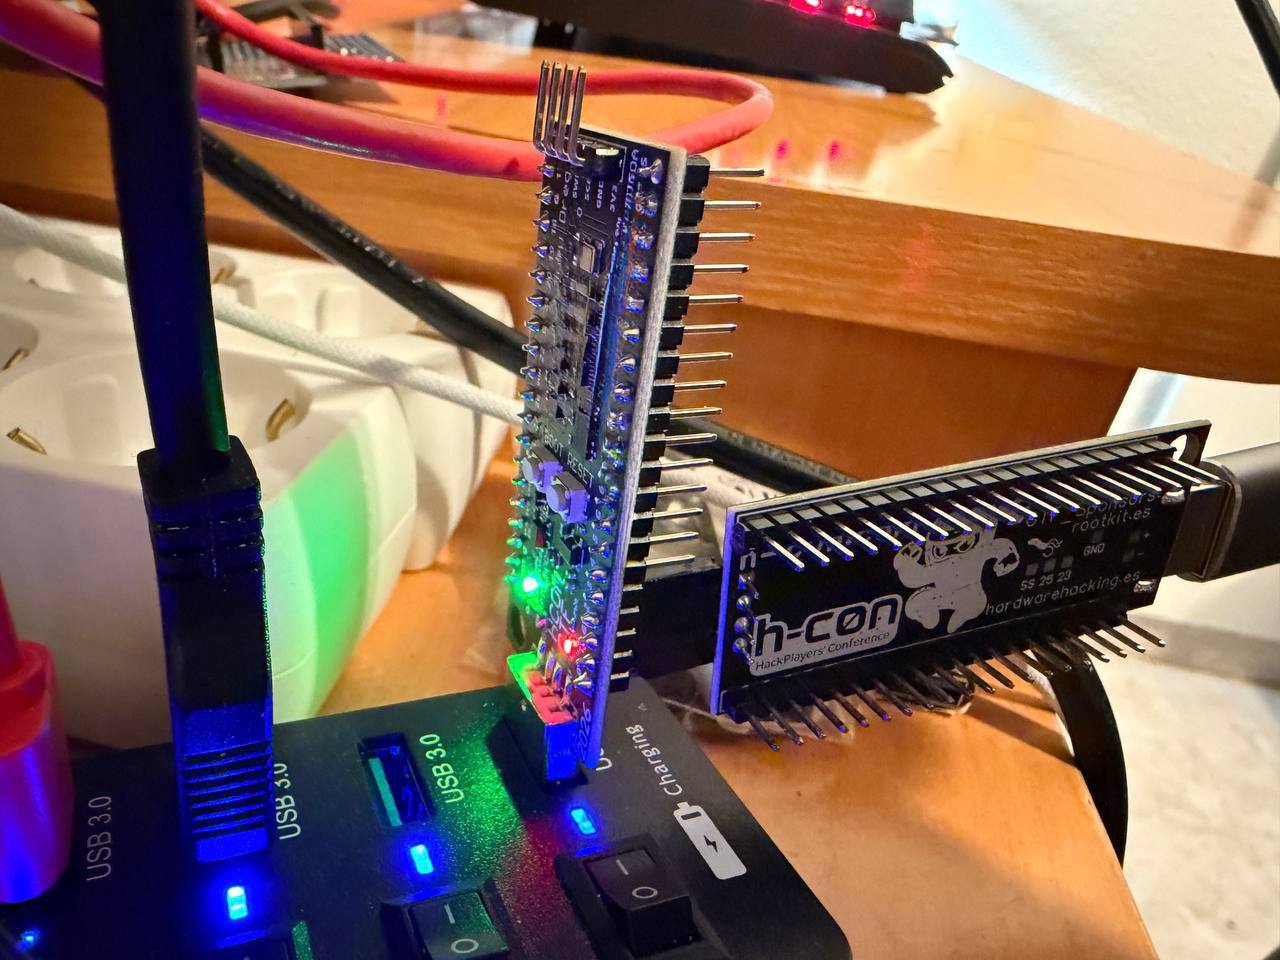 therealdreg/hcon2026hwctf
اختراق الأجهزة CTF hcon2026hwctf - استغلال RISCV Hazard3 (@Wren6991) بواسطة @b1n4ri0 @antoniovazquezblanco و @therealdreg
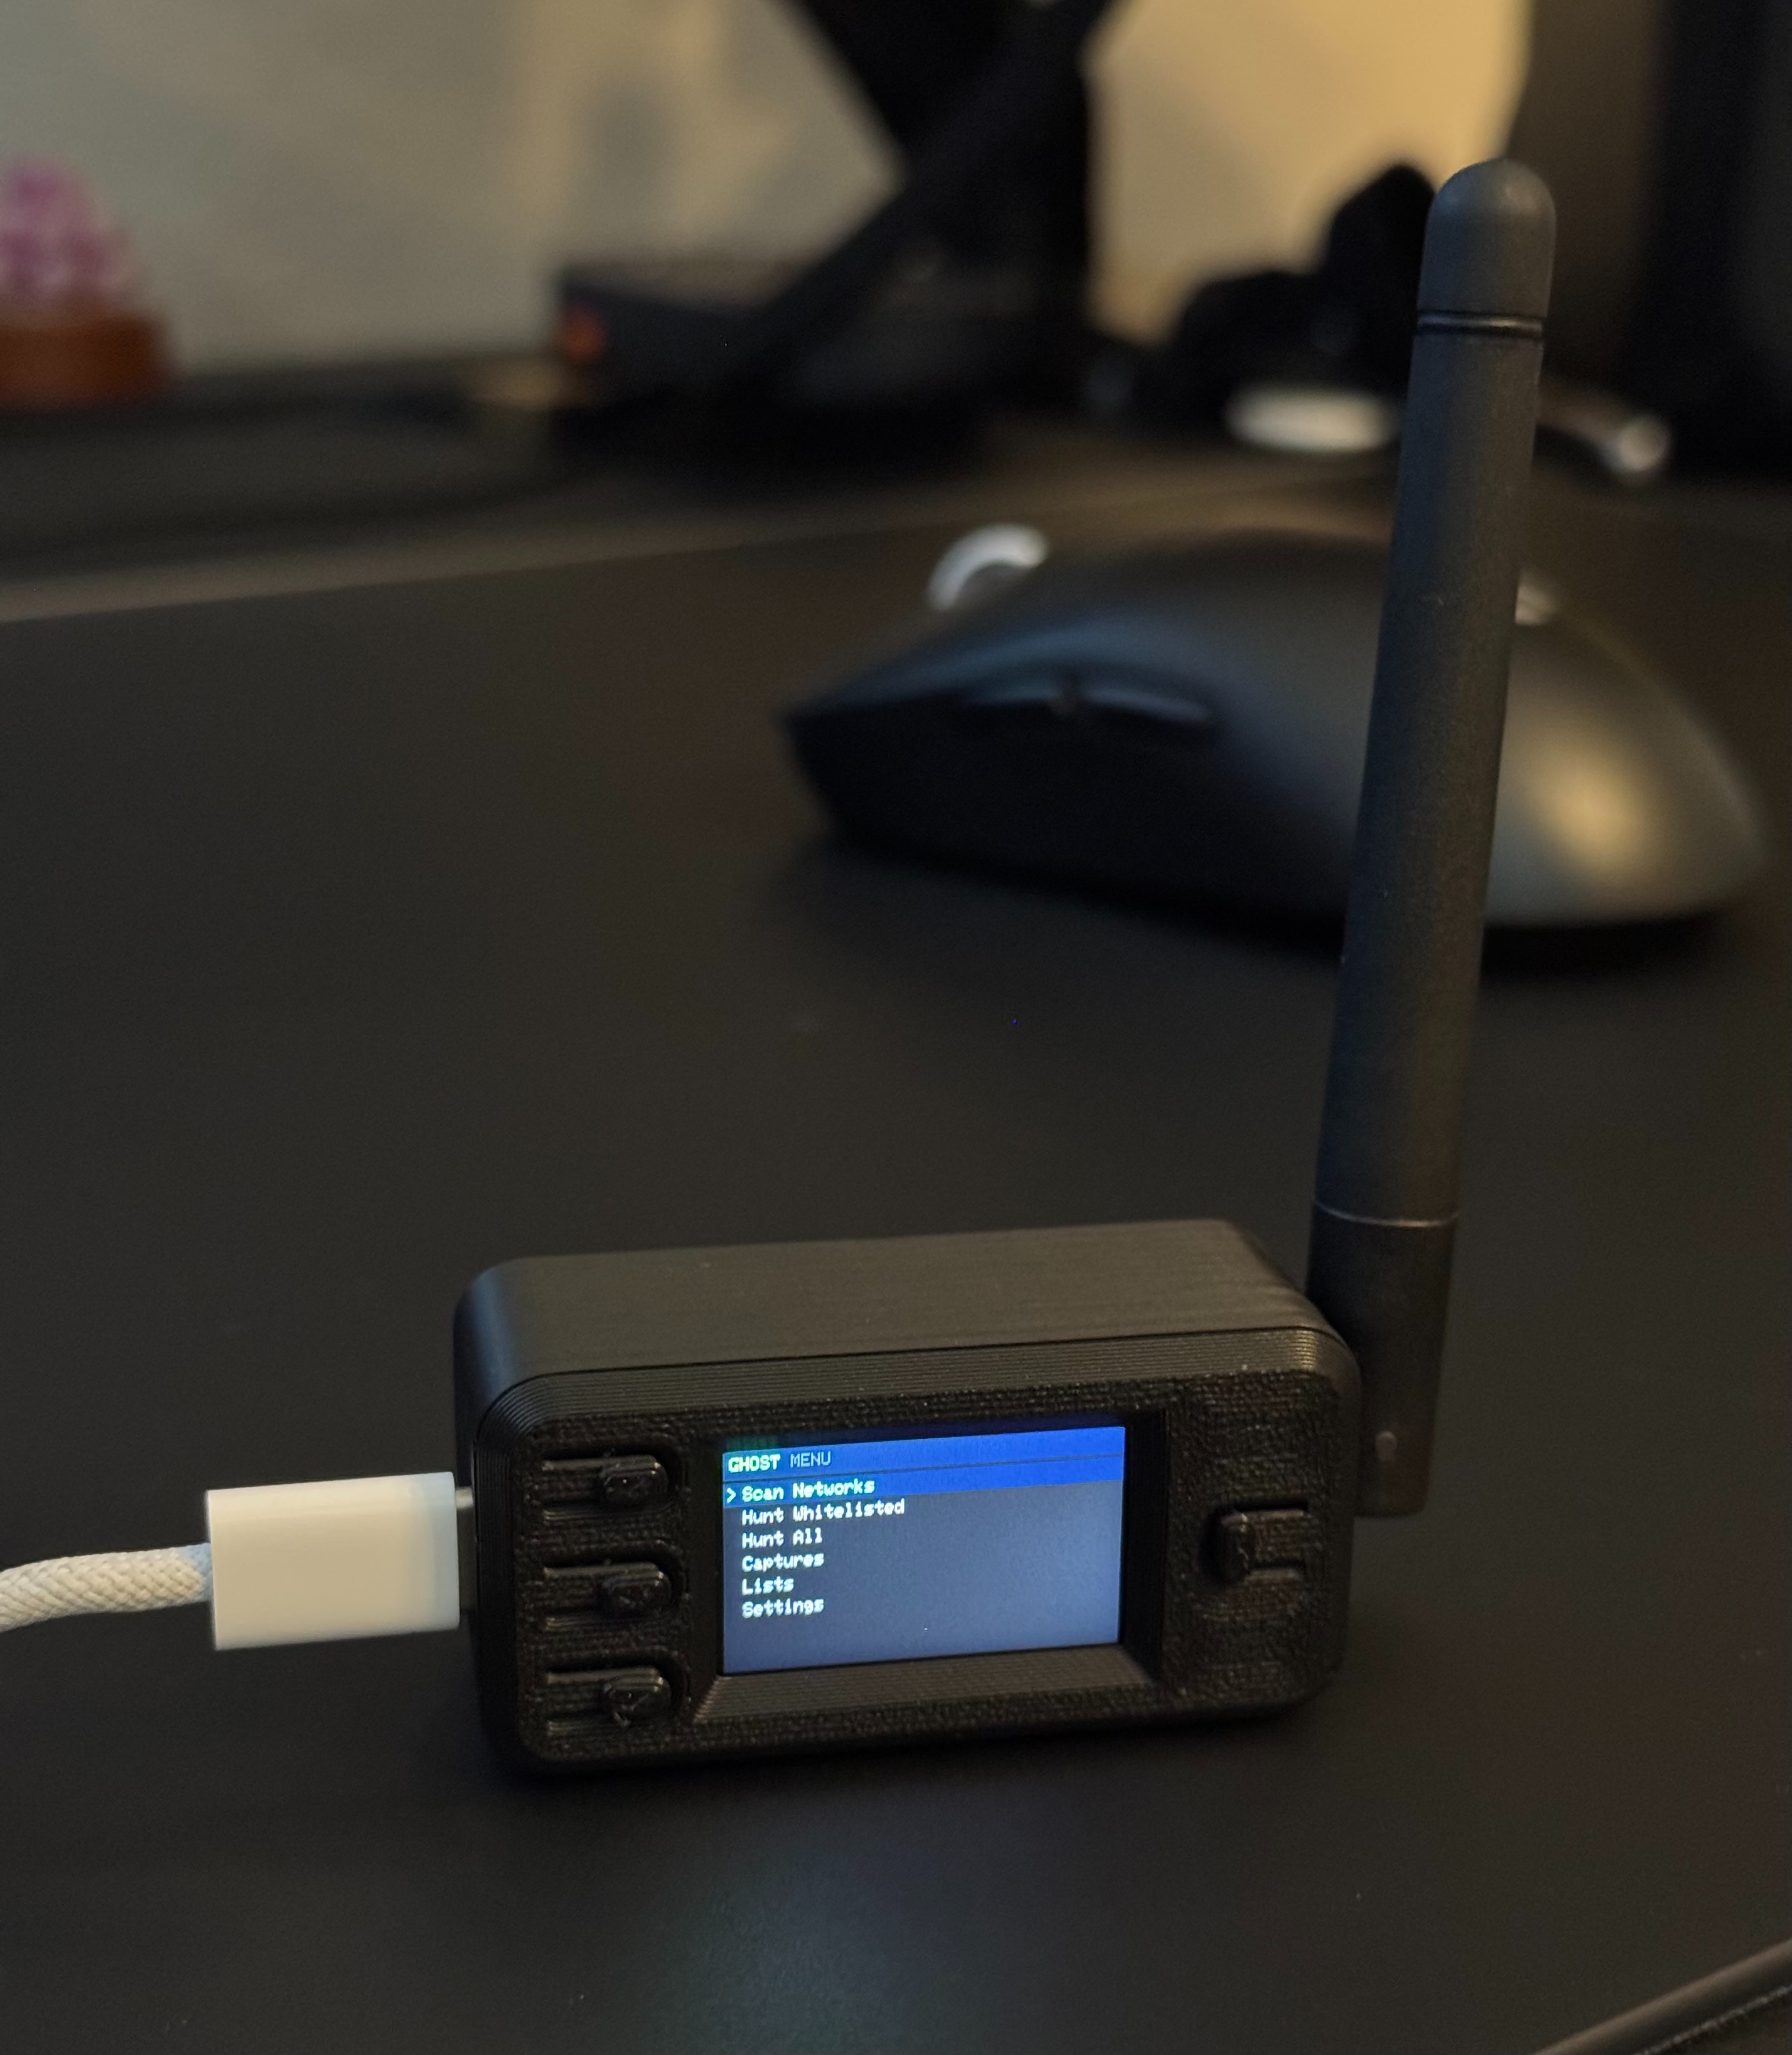 razkom/ghost
برنامج ثابت لـ ESP32-S3 لالتقاط المصافحة (handshake) الخاصة بـ WPA/WPA2 واختبار إلغاء المصادقة عبر واجهة مستخدم TFT، مع إمكانية تنزيل ملفات pcap عبر…
 tothi/kali-rpi-luks-crypt
تشفير القرص بالكامل لكالي على راسبيري باستخدام LUKS
 fullspectrumdev/rancidcrisco
استغلال إثبات المفهوم لـ CVE-2023-20126 يستهدف محولات هواتف Cisco SPA. يرفع برنامجًا ثابتًا ضارًا للحصول على جذر الصدفة على المنفذ 23000/tcp عبر…
 geeoon/fault-injection-finder
البحث تلقائيًا وتنفيذ هجمات حقن الأخطاء








