
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
تحليل هندسة عكسية للبرمجيات الثابتة (Firmware) لثغرة CVE-2015-1187: حقن أوامر بدون مصادقة في جهاز D-Link DIR-820L. استخراج نظام ملفات الجذر الخاص…
 cifertech/esp32-div
ESP32DIV هي مجموعة أدوات لاسلكية متعددة الأغراض للهجوم والدفاع، تعمل بمعالج ESP32
 jihoonjang98/hqc-x86-simd
تطبيقات HQC المُحسَّنة لـ KEM ما بعد الكمّي لـ AVX2 و AVX-512 مع GFNI، بالإضافة إلى مجموعة موحّدة للقياس المرجعي و NIST KAT لبوابات إنترنت الأشياء…
 al3xtjames/ghidra-firmware-utils
امتداد Ghidra لهندسة عكسية للبرامج الثابتة (Firmware) لأجهزة الكمبيوتر، يوفر أدوات تحميل (Loaders) لـ PCI option ROMs، وIntel Flash Descriptor،…
 rebilibin/ghostlock-oppo-watch3pro
استكمال بحث استغلال الثغرة CVE-2026-43499 (GhostLock) على ساعة OPPO Watch 3 Pro، بما في ذلك تحليل استخدام الذاكرة بعد التحرير (UAF) في النواة، وفك…
 teutekeune/ibssloader
أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
 starseed12345/queststack
افتح قفل الـ bootloader لجهاز Meta Quest 1 واحصل على صلاحيات الجذر (root) باستخدام GhostLock + CVE-2021-1931.
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
 jakestone594/f_hid-4.14-backports
تراجع لثلاثة إصلاحات منشورة لـ f_hid (بما في ذلك CVE-2026-31721 وCVE-2026-31606) إلى نواة Android الخاصة بالمورّد Linux 4.14.190 التي وصلت إلى نهاية…
 ejfkdev/reyee_decrypt
فك تشفير البرامج الثابتة لـ Ruijie ReyeeOS (v1/v2) والنسخ الاحتياطية للإعدادات المشفرة؛ استعادة كلمات المرور بنص صريح
 totekuh/cve-2026-75616
استغلال إثبات المفهوم لحقن أوامر نظام التشغيل بعد المصادقة في واجهة إدارة الويب لجهاز TP-Link Archer C20 v6، وينفّذ أوامر بصلاحيات الجذر عبر إعداد…
 azw413/glass
Glass - بديل سريع ومجاني لـ IDA Pro
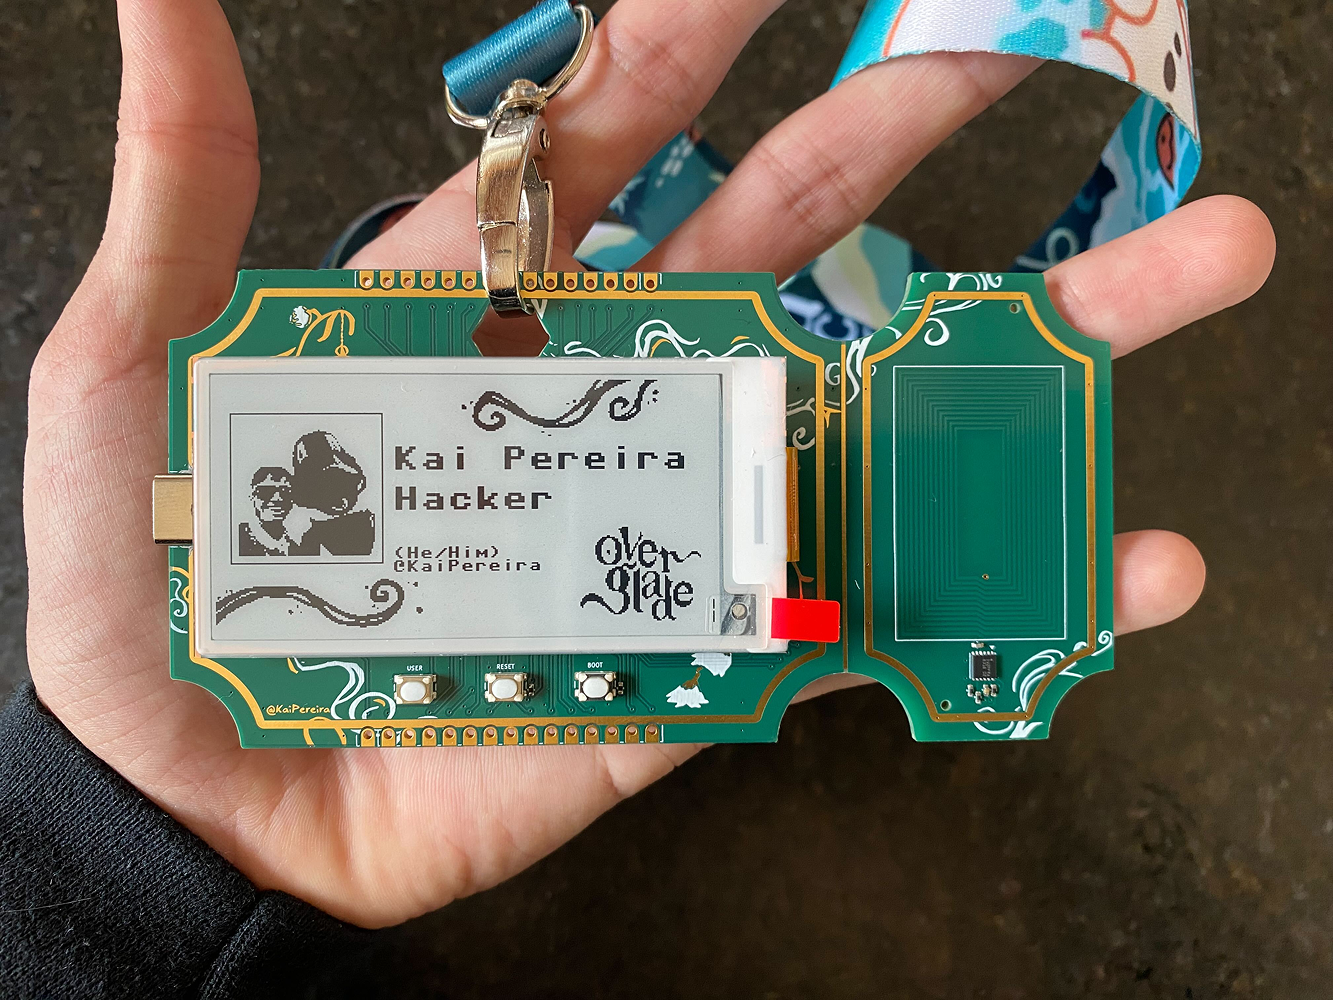 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 mattgsys/cve-2026-19586
Python PoC يستغل CVE-2026-19586، وهو حقن أوامر بدون مصادقة في TP-Link Omada SSL VPN ينفذ أوامر عشوائية كـ root عبر حقن اسم مستخدم OpenVPN.
 setsuneko/ghostlock_mt6983v_5.10
ثغرة عالية الخطورة CVE-2026-43499، تنفيذ على نواة 5.10 وMediaTek MT6983V
 bunnie/dc34-vault
تطبيق Vault لشارة DC34
 alexhude/uemu
إضافة محاكي صغيرة ولطيفة لـ IDA مبنية على unicorn.
 ggfuchsi-oss/lg-webos-kexec
يشغّل نواة لينكس مخصصة على تلفزيونات LG webOS المجذَّرة عبر kexec، مع دعم مقلوب الهندسة لمراقب نظام SoC، وحمولات framebuffer، وسير عمل بناء نواة…







