
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 kpwn/ps4-5.05-kernel-exploit
استغلال ثغرة في النواة منفّذ بالكامل لجهاز PS4 على إصدار 5.05FW
 kokke/tiny-aes-c
AES128/192/256 صغير محمول في C

 jasondoyle/google-nest-cam-bug-disclosures
إفصاحات ثغرات PoC لكاميرات إنترنت الأشياء الاستهلاكية، تعرض تفاصيل تجاوز سعة المخزن المؤقت في BLE وهجمات فصل WiFi التي يمكنها إخراج الأجهزة من الخدمة.
 jduck/asus-cmd
استغلال تنفيذ أوامر بصلاحيات الجذر عبر بث UDP في خدمة infosvr لراوترات ASUS
 theofficialflow/h-encore
استغلال نواة مترابط بالكامل لجهاز PS Vita على إصدارات البرامج الثابتة 3.65-3.68
 ebux/cable-modems
تقييم أمني بنمط الصندوق الأسود لخمس بوابات مودم/راوتر كابل تابعة لمزودي خدمة الإنترنت، مع تحليل صور البرامج الثابتة وتوثيق أكثر من 35 ثغرة أمنية، بما…
 embedi/dir8xx_poc
استغلالات إثبات المفهوم لأجهزة توجيه D-Link DIR8xx

 dudux/routerfirmwares
مجموعة من صور البرامج الثابتة لأجهزة التوجيه. بشكل أساسي تلك غير المتوفرة والتي تحتاج إلى استخراجها عبر JTAG أو UART أو إزالة لحام الفلاش أو الحصول…
 0xdea/advisories
مجموعة من النشرات الأمنية العامة الخاصة بي.
 armissecurity/urgent11-detector
أداة كشف URGENT/11 من Armis
 lyrebirds/sagemcom-fast-3890-exploit
إكسبلويت لمودم الكابل Sagemcom F@ST 3890 يقوم بتنفيذ ثغرة Cable Haunt لتحقيق تنفيذ كود عن بُعد عبر تجاوز سعة المخزن المؤقت القائم على WebSocket…
 cvonkleist/vxworks_hash
كود لعكس تجزئات كلمات مرور vxworks 5.x
 darkarnium/secpub
الثغرات الأمنية المنشورة، والأبحاث، والمعلومات ذات الصلة.
 elvanderb/tcp-32764
بعض الأكواد والملاحظات حول الباب الخلفي الذي يستمع على TCP-32764 في Linksys WAG200G.
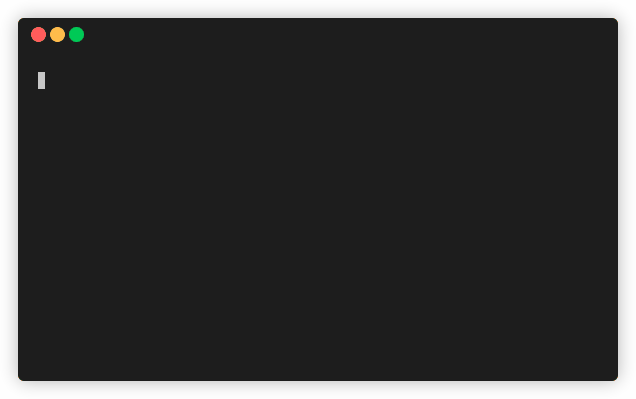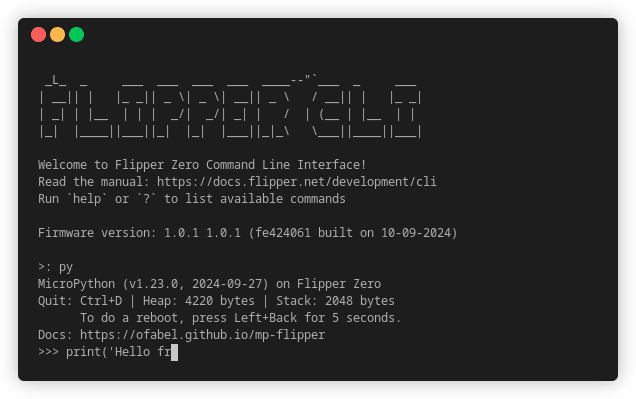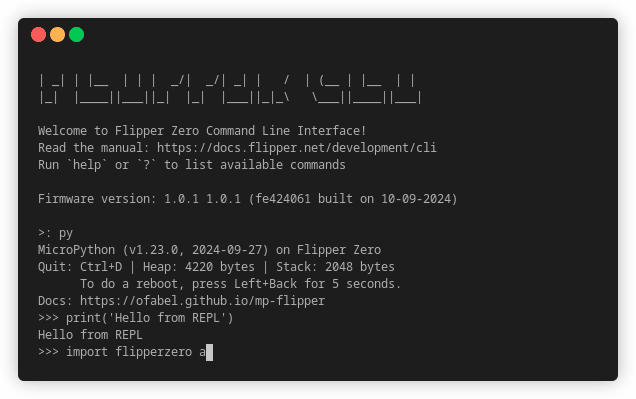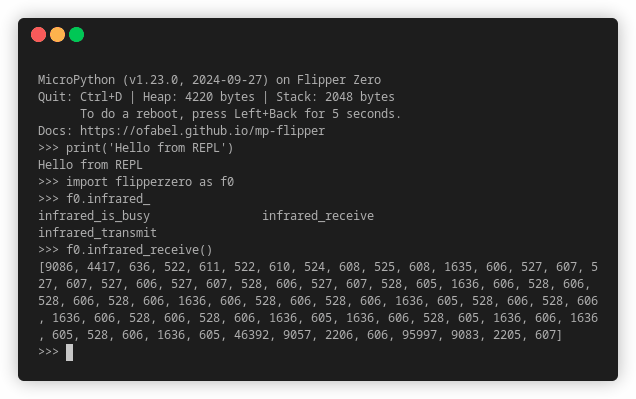 ofabel/mp-flipper
دعم Python لـ Flipper Zero
 starseed12345/queststack
افتح قفل الـ bootloader لجهاز Meta Quest 1 واحصل على صلاحيات الجذر (root) باستخدام GhostLock + CVE-2021-1931.
 nccgroup/asafw
مجموعة سكربتات للتعامل مع البرنامج الثابت لأجهزة Cisco ASA [تغليف/فك التغليف وغير ذلك]








