
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 s-hamann/cve-2023-40289
استغلال لثغرة CVE-2023-40289، وهي ثغرة حقن أوامر في العديد من وحدات تحكم الإدارة الأساسية (BMC) التي تعمل ببرنامج ثابت من ATEN.
 lnversed/cve-2020-8423
استغلال مخصص بلغة C لثغرة CVE-2020-8423 يستهدف أجهزة توجيه MIPS، ويتميز بخطاف لاستدعاء النظام open() ومصمم خصيصًا لنواة لينكس 2.6.31.
 gimminse/firmware-analysis
أُعيد اكتشاف CVE-2020-25279، وهي ثغرة أمنية حرجة في النطاق الأساسي Shannon المستخدم في شرائح Samsung Exynos
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
يوثق ثغرات كاميرا IP CP PLUS EZ-P21: تنفيذ كود عشوائي عبر ميزة التصحيح ومصادقة غير صحيحة لنقاط نهاية HTTP، مع كشف مسؤول.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
استغلال إثبات المفهوم لـ CVE-2018-20162: هروب من صندوق الحماية في جهاز التوجيه Digi TransPort LR54 LTE عبر خلل في معالجة SIGINT، مما يمنح وصولاً إلى…
 yashodhanvivek/firebolt-wristphone-vulnerability
هذا المستودع مخصص لثغرة ساعة Firebolt wristphone وفقًا لمعرف CVE ID CVE-2024-30656 الذي اقترحته MITRE. لم تؤكد MITRE بعد على المعرف.

 jason996/maritime-security-paper
بحث شامل حول الثغرات الأمنية في السفن البحرية المستقلة وتوصيات الدفاع
 wuyou6956-glitch/cve-2026-1668-poc
إثبات مفهوم للاستغلال لثغرة CVE-2026-1668 في البرنامج الثابت لسويتش TP-Link، حيث يسلّم حمولة MIPS تمنح صدفة بصلاحيات الجذر على الأجهزة المصابة.
 khaleedbt/netis-cve-2026-36539
سكربت Python يفحص راوترات Netis بحثًا عن CVE-2026-36539، ويكتشف الأجهزة المعرّضة للخطر على الشبكة.
 minanagehsalalma/zyxel-wax650s-research-notebook-public
مفكرة بحثية بأسلوب الويكي لمحاكاة البرامج الثابتة لجهاز Zyxel WAX650S وتحليل الثغرات الأمنية
 jimilinuxguy/customer-assistance-buttons-sdr
يحتوي هذا المستودع على العمل الذي قمت به في هندسة عكسية لمختلف المشفِّرات والبروتوكولات المستخدمة في أزرار خدمة العملاء في متاجر التجزئة مثل…
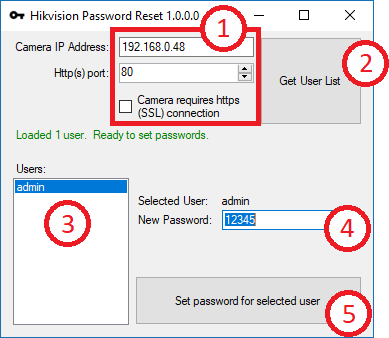 bp2008/hikpasswordhelper
أداة تستغل بابًا خلفيًا في البرامج الثابتة لكاميرات Hikvision حوالي 2014-2016 لمساعدة المالك على تغيير كلمة مرور منسية.
 jduck/asus-cmd
استغلال تنفيذ أوامر بصلاحيات الجذر عبر بث UDP في خدمة infosvr لراوترات ASUS
 lixmk/concierge
مجموعة أدوات Concierge: تحديد واستغلال التحكم في الوصول المادي
 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
 nccgroup/frisbeelite
أداة اختبار تشويش (Fuzzer) لأجهزة USB تعتمد على واجهة رسومية
 blasty/sonos
أداة استغلال وأدوات مساعدة لأجهزة Sonos القائمة على معالجات Amlogic: تقوم بتفريغ OTP/eFUSE عبر استغلال EL3، وتستخرج مفاتيح فك تشفير LUKS، وتجلب وتفك…
 takahiroharuyama/spimitm
SPI flash read MitM attack PoC








