
 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit
 dionissh/cve-2024-21413
استغلال إثبات المفهوم لثغرة RCE في Microsoft Outlook (CVE-2024-21413) مع تسليم بريد إلكتروني تصيدي عبر SMTP، وتوليد مرفق RTF ضار، والتكامل مع خادم…
 fevar54/cve-2026-76461-detection-kit-
مجموعة أدوات الكشف الدفاعي لـ CVE-2026-76461، وهي ثغرة حقن SQL حرجة في Cisco Secure Email Gateway، مع قواعد Sigma وYARA ومؤشرات الاختراق وإرشادات…
 vncert-cc/0dayex-checker
مدقق ثغرات اليوم صفر لخادم Microsoft Exchange Server (مدقق التصحيح الافتراضي)
 pixelbubble/pastemonitor
قم بمسح Pastebin API لجمع المنشورات اليومية، قم بإعداد قائمة كلمات وكن على علم عبر البريد الإلكتروني عندما تجد تطابقًا.
 liamromanis101/dead.letter-cve-2026-45185
ماسح ضوئي للثغرات قائم على الصدفة لـ CVE-2026-45185 (Dead.Letter) في Exim MTA. يكتشف use-after-free في إصدارات GnuTLS، ويتحقق من الإصدار، ومكتبة TLS،…
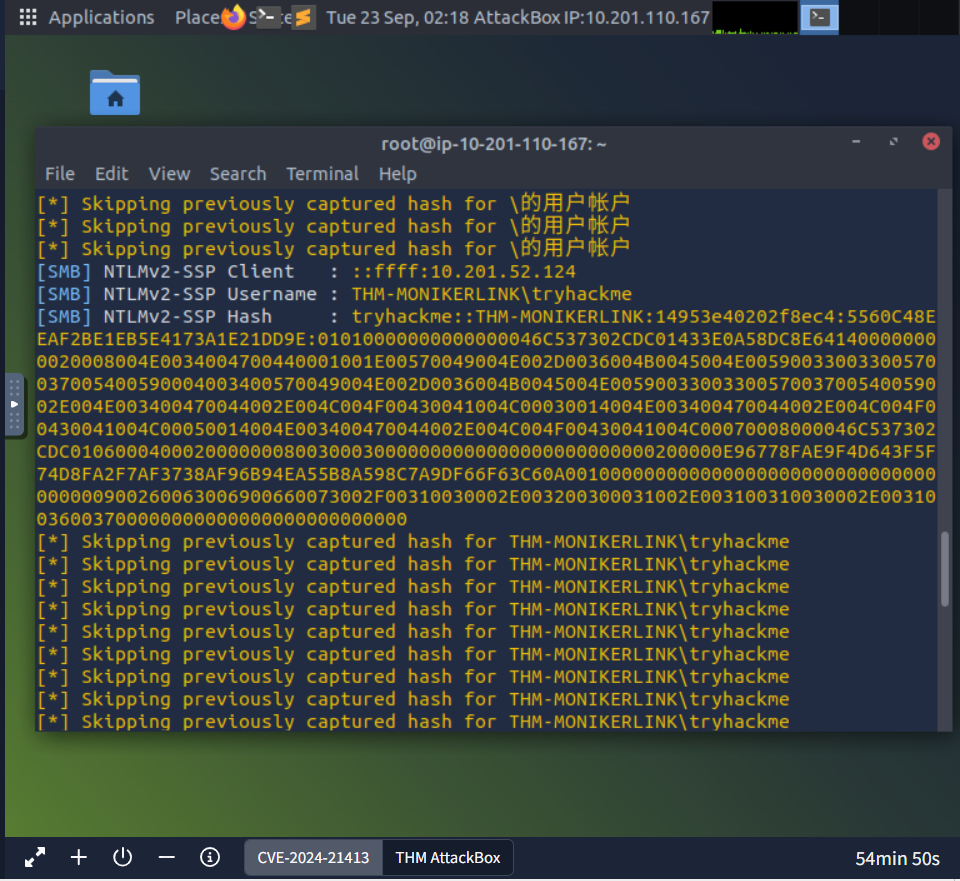 yass2400012/email-exploit-moniker-link-cve-2024-21413-
استغلال إثبات المفهوم لـ CVE-2024-21413 باستخدام Moniker Link في بريد HTML لبدء اتصال SMB والتقاط تجزئات netNTLMv2 عبر Responder. يوضح مهارات اختبار…
 pinpinsec/cve-2020-14066
CVE-2020-14066
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
معمل تعليمي وPoC يوضح CVE-2024-21413 هجوم Outlook Moniker Link لتسريب تجزئات netNTLMv2 عبر بريد إلكتروني HTML مصمم.
 wyatu/cve-2018-8581
CVE-2018-8581 | ثغرة رفع الامتيازات في Microsoft Exchange Server
 duy-31/cve-2024-21413
ثغرة كشف المعلومات في Microsoft Outlook (تسريب تجزئة كلمة المرور) - سكربت Expect لإثبات المفهوم
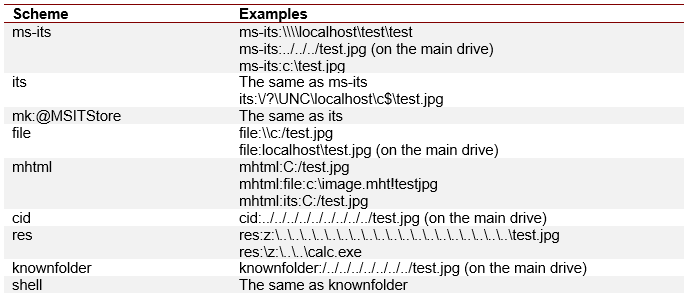 nccgroup/outlookleaktest
The Outlook HTML Leak Test Project
 brets0150/stickyexim
خادع Exim لمحاولات استغلال CVE-2019-10149.
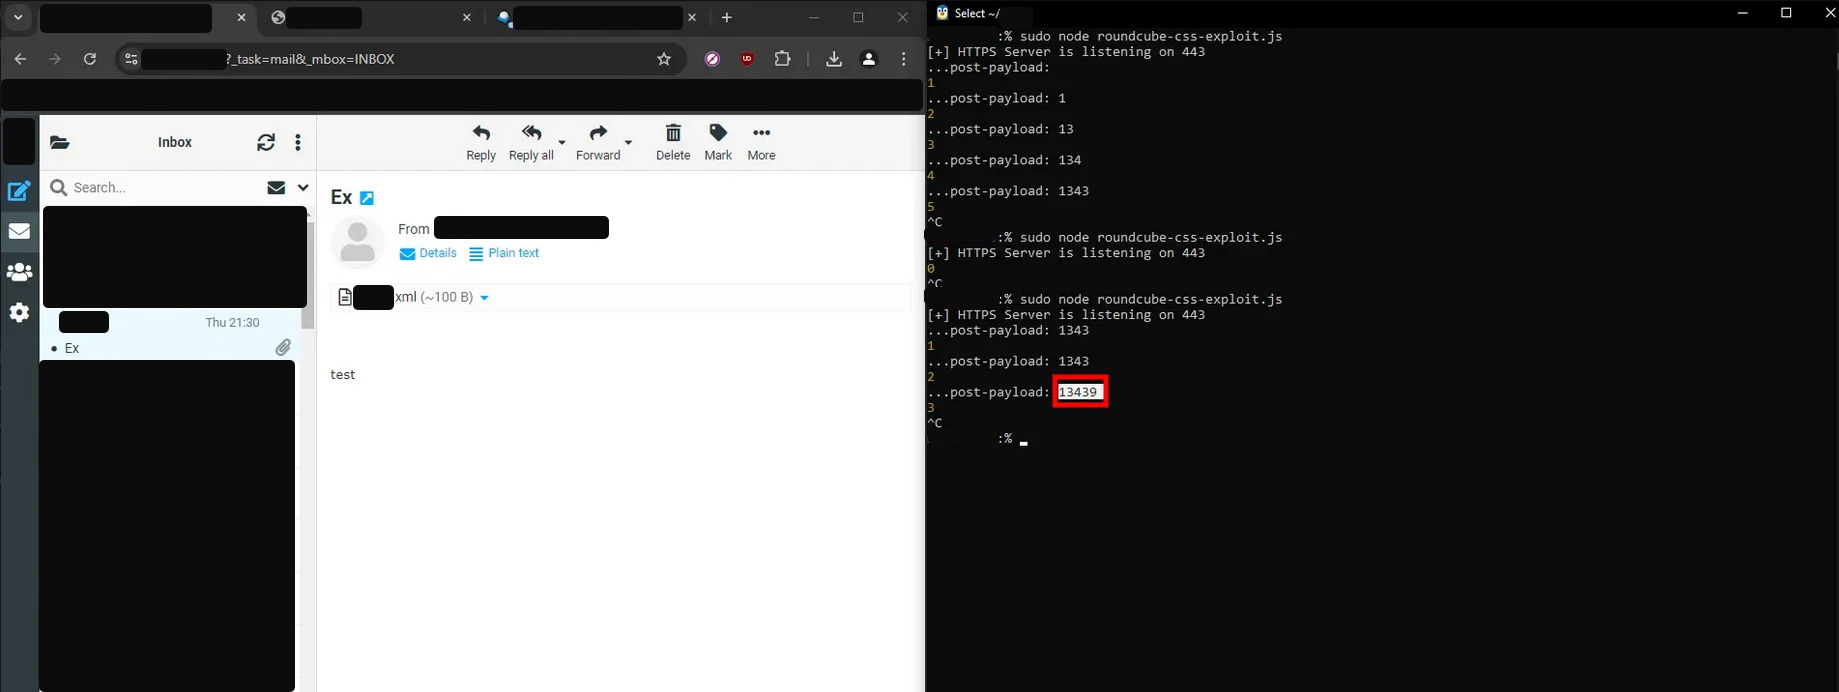 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
إثبات المفهوم لثغرات Roundcube CVE-2024-42008 و CVE-2024-42010
 dshabani96/cve-2024-21413
إثبات مفهوم لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook (CVE-2024-21413) مع إرسال بريد إلكتروني عبر SMTP، وتوليد مرفق RTF…
 phaedrik/cve-2023-23397-poc
اثنين من POCs قمت بإنشائها لـ CVE-2023-23397 Outlook NTLM vulnerability، لاستخدامها داخلياً.
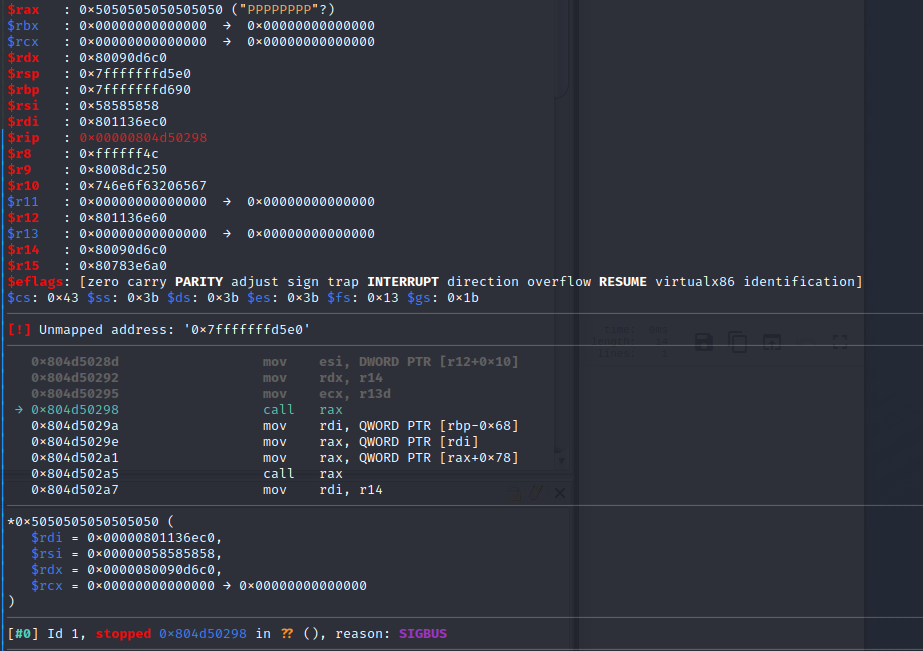 ly1g3/cisco-cve-2023-31488
جهاز أمان البريد الإلكتروني من Cisco: بريد إلكتروني إلى RCE بدون أي نقر بصلاحية الجذر - تنفيذ تعليمات برمجية عن بُعد/فساد ذاكرة/سلسلة ROP
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
تقرير مخبري يحلل استغلال CVE-2024-21413 في روابط Moniker الخاصة بـ Outlook، وتسريب بيانات الاعتماد NetNTLMv2 عبر SMB، والكشف باستخدام YARA/Wireshark،…
 george0papasotiriou/cve-2026-8080-dkim-signature-verification-bypass-header-canonicalization-flaw-
عرض محاكاة بلغة Python لثغرة CVE-2026-8080 الخاصة بتجاوز التحقق من DKIM، يوضح كيف تسمح عملية توحيد الترويسات (canonicalization) غير المتوافقة…








