
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 horkimhab/cve-2026-69836
مستودع CVE مسودة للبحث الأمني التعليمي والتوعية بالثغرات. لا يحتوي على كود وظيفي بعد؛ مخصص للمختبرات المصرح بها وممارسة الإفصاح المسؤول.
 horkimhab/cve-2026-73570
استغلال لإثبات المفهوم لثغرة في حزمة Zimbra Collaboration Suite يتم استغلالها بنشاط، مصمم لاختبار الاختراق المصرح به والبحوث الأمنية التعليمية.
 wattocyber/bug-bounty-library
مكتبة منهجيات منسّقة لصيد الثغرات (bug bounty) تتضمن أدلة تشغيل (runbooks)، وخطط استكشاف/اختبار (recon/fuzz playbooks)، وقوائم تحقق، وأدوات مساعدة…
 gmh5225/awesome-llvm-security
مجموعة منتقاة من الموارد الأمنية لـ LLVM تغطي الرفع الثنائي، وإخفاء الكود، والتحليل الثابت، والتنفيذ الرمزي، والمُعقِّمات، والهندسة العكسية على مستوى…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 wattocyber/detection-defense-library
مرجع هندسة الكشف يربط فئات الهجمات على ويندوز والسحابة والحاويات والهوية وأنظمة التحكم الصناعية (ICS) بقواعد Sigma، ونماذج حدود الثقة، واستخبارات…
 wattocyber/oscp-notes-2026
خزنة ملاحظات OSCP + لوحة قيادة لامتحان: ملاحظات تقنية مدمجة، مجموعات أوامر معبأة بالمتغيرات، أجهزة، بيانات اعتماد، ودليل تشغيل ليوم الامتحان. MIT.
 dovughs/mora-hwbp
محرك ربط (Hooking) في وضع المستخدم بدون تصحيح (Patch-less) يعتمد على نقاط توقف الأجهزة (DR0-DR7)، وأدوات قياس عن بُعد (Telemetry Instrumentation) —…
 wattocyber/offensive-one-liners
110 من أوامر الأمن الهجومي أحادية السطر للاختبار المصرّح به ومسابقات CTF، مجمّعة حسب الفئة ومرحلة سلسلة الهجوم.
 losfuzzys/glacierctf2023_writeups
مجموعة منسقة من شروحات CTF لمسابقة GlacierCTF 2023 تغطي تحديات pwn وrev وweb وcrypto والعقود الذكية مع حلول وشروحات تعليمية.
 yeasen-z/leakgauge
يكتشف هجمات تسريب السياق في LLM عبر تدريب مسبارات سلوك خفيفة الوزن على الاحتمالات اللوغاريتمية، مع خطوط كشف vLLM دون اتصال/على الخادم.
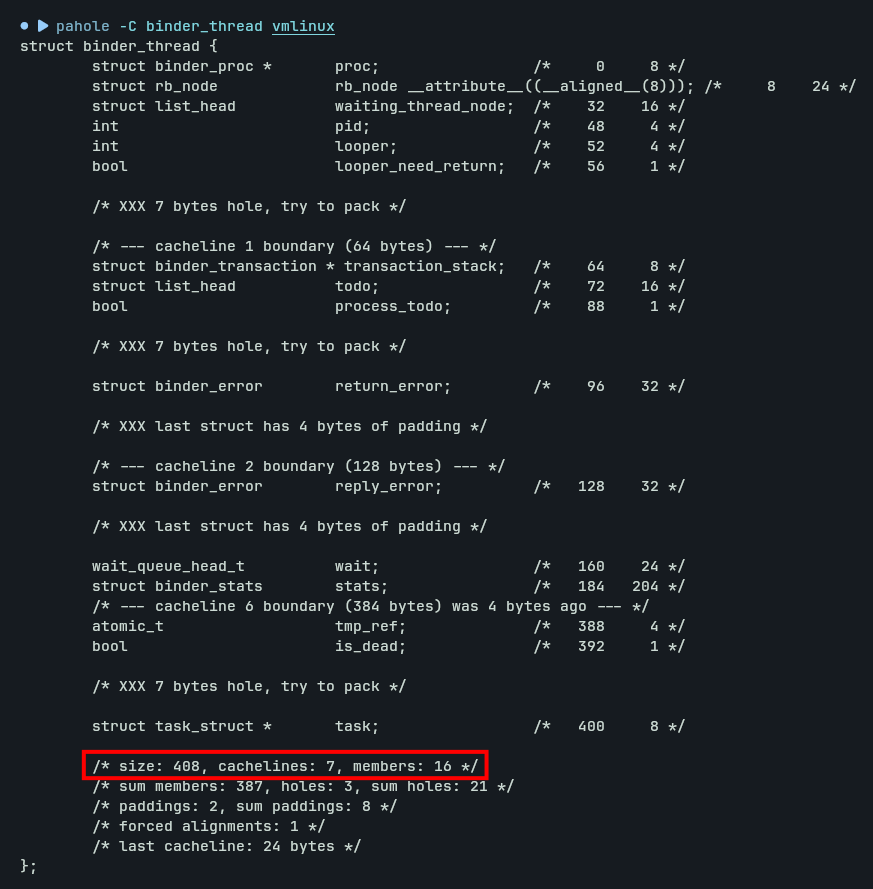 0xbinder/cve_2019_2215
استغلال LPE كإثبات للمفهوم لثغرة UAF في Android Binder يستخدم تقنية iovec spraying والكتابة فوق addr_limit لتحقيق قراءة/كتابة عشوائية في النواة.
 horkimhab/cve-2024-8068-cve-2024-8069
سكربتات استغلال لإثبات المفهوم لثغرتي CVE-2024-8068 وCVE-2024-8069، تركّز على اختبار الاختراق المصرح به، والمختبرات التعليمية، وأبحاث الأمن الدفاعي.
 superman-l/cve-2026-16723
يستنسخ ثغرة RCE في fastjson 1.2.83 عبر @JSONType مع هدف Spring Boot هشّ ومولّد حمولة قائم على ASM باستخدام سلاسل jar عبر بروتوكول HTTP أو file.
 hackspeak/cve-2026-23479
مجموعة Redis UAF RCE PoC الخاصة بـ CVE-2026-23479: مدقق إصدار آمن، وحدة استغلال، PoC بمساعدة GDB، وقواعد كشف Sigma للاختبار المصرح به.
 trandonga3/poc-cve-2026-63030-cve-2026-60137-
سلسلة استغلال لـ WordPress Core باستخدام التباس المسار (route-confusion) في REST API وحقن SQL لتحقيق تنفيذ كود عن بُعد (RCE) دون مصادقة، وتصعيد…
 horkimhab/cve-2026-73072
مستودع أبحاث أمنية تعليمي لاختبار وتعلّم مفاهيم الثغرات الأمنية، والعزل الرقمي (Sandboxing)، والبرمجة الآمنة، والممارسات الدفاعية في بيئات مختبرية…
 mattiacervelli/cve-2025-24893_analysis
مختبر Docker قائم بذاته يعيد إنتاج CVE-2025-24893، وهو ثغرة SSTI-to-RCE غير مصادق عليها في XWiki SolrSearch، ويقارن سلوك النسخة الهشّة مقابل النسخة…








