
 #1
أدوات الاختبار العشوائي لبروتوكول DNS واختبار الطفرات واختبار المحلل وتقييم أمان DNS.
موصى به من Kitploit
 boy-hack/ksubdomain
أداة تعداد النطاقات الفرعية، حزم DNS غير متزامنة، تستخدم pcap لمسح 1,600,000 نطاق فرعي في ثانية واحدة.
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
إثبات مفهوم لاستغلال CVE-2023-52235 يوضح هجوم إعادة ربط DNS ضد محطات مستخدمي SpaceX Starlink لتجاوز ضوابط أمان الشبكة.
 d3mondev/puredns
محلل DNS عالي السرعة ومخترق النطاقات الفرعية بالقوة الغاشمة مع تصفية دقيقة للبطاقات البرية والتحقق من تسمم DNS لأجل استطلاع دقيق.
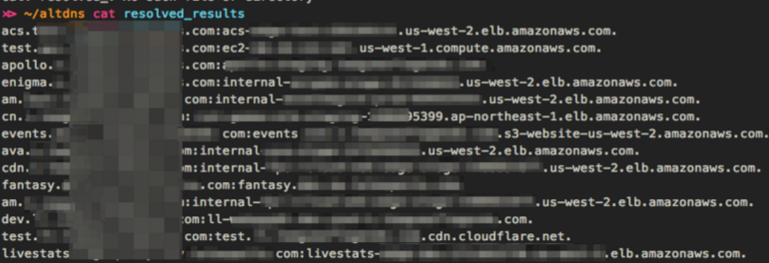 infosec-au/altdns
يولّد التباديل والتعديلات والطفرات للنطاقات الفرعية ثم يحلّها
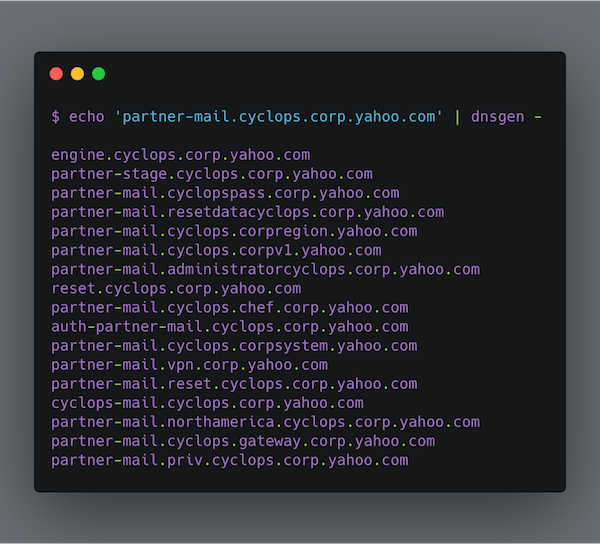 alephnullsk/dnsgen
ينشئ تبديلات أسماء النطاقات لتعداد النطاقات الفرعية والاستطلاع، مع دعم قوائم الكلمات المخصصة، وأنماط السحابة، والوضع السريع لتقييمات الأمان.
 mschwager/fierce
أداة استطلاع DNS لتحديد مساحات IP غير المتصلة.
 goethe-universitat-cybersecurity/nsec3-encloser-attack
يُنتج هذا المشروع ملفات منطقة DNS مع معاملات NSEC3 مخصصة لإعادة إنتاج وتقييم الهجمات في CVE-2023-50868.
 e1abrador/burp-encode-ip
إضافة Burp Suite لتشفير عنوان IP بهدف تجاوز قائمة حظر عناوين IP/النطاقات الخاصة بالتطبيق.
 crypt0s/fakedns
خادم MITM DNS مبني على Python ويعتمد على التعبيرات النمطية (regular expressions) مع دعم لهجمات إعادة ربط DNS (DNS Rebinding).
 fuzzdb-project/fuzzdb
قاموس بأنماط وأولويات الهجوم لحقن الأعطال واكتشاف الموارد في تطبيقات الصندوق الأسود.
 mandatoryprogrammer/judasdns
هجمات تسميم DNS لخوادم الأسماء بشكل مبسط


