 #1
أدوات استطلاع DNS والمراقبة وكشف الأنفاق وتحليل أمان DNS.
موصى به من Kitploit
 korc/pr-dnsd
داemon DNS سلبي-تكراري يسجل جميع استعلامات DNS والردود، مما يتيح رؤية الشبكة، وإثراء سجلات EDR/IR، وجمع بيانات DNS السلبية للاستخبارات التهديدية.
 mr-r3b00t/cve-2020-1350
PowerShell script للتخفيف من CVE-2020-1350 (SigRED) عن طريق تقليل حد حجم حزم استقبال TCP لخادم DNS وإعادة تشغيل الخدمة.
 obscura-cert/cve-2025-33073
أداة إثبات مفهوم تربط بين حقن DNS، وترحيل NTLM، والإكراه القائم على RPC لاختبار مسارات ترحيل المصادقة في بيئات Active Directory الخاصة بنظام Windows.
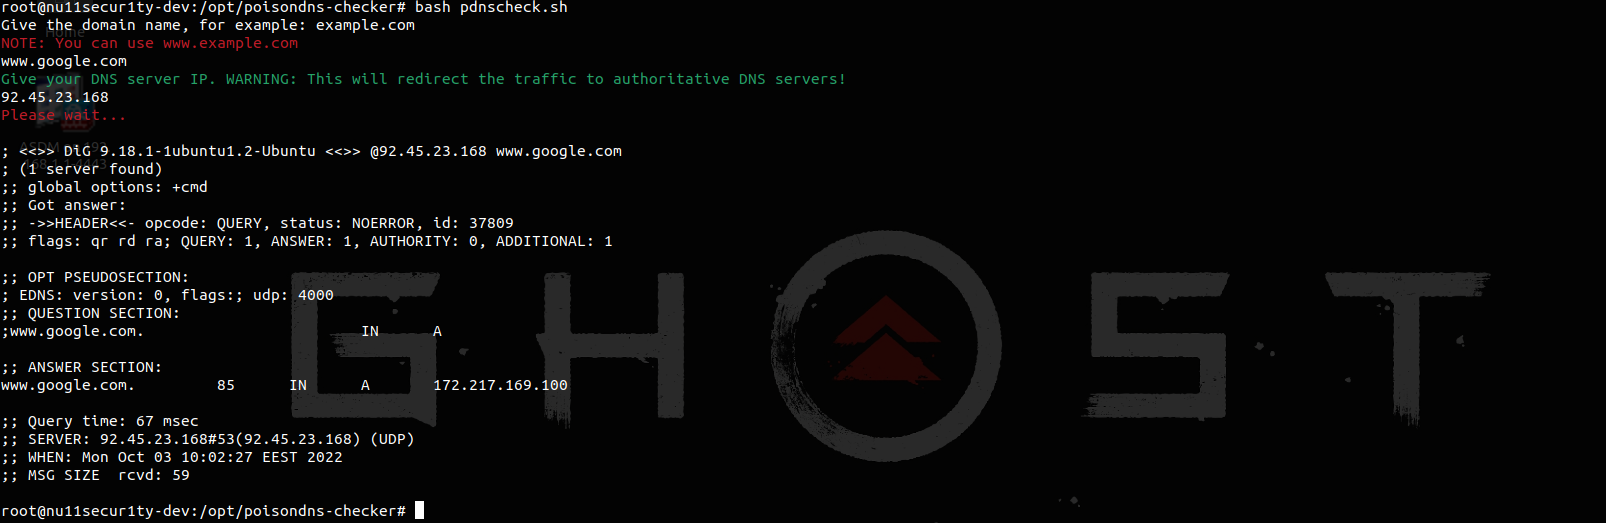 nu11secur1ty/dns-resolve-checker
سكربت Bash لفحص تحليل DNS، يتيح تحويل النطاق إلى IP بسرعة واستطلاع شبكة أساسي من سطر الأوامر.
 coolyin001/cve-2021-26295--
CVE-2021-26295-POC استغلال DNSlog للتحقق من الثغرة الأمنية CVE-2021-26295. استخدام poc: ضع الهدف في target.txt ثم شغّل `python poc.py` فقط. (بيئة…
 bigsizeme/log4j-check
مكوّن إضافي لفحص log4J في burp، CVE-2021-44228، يدعم dnclog.cn وDNS المدمج في burp، ويمكن استخدامه مع JNDIExploit لإنشاء payload
 satchfunky/cve-2026-41096-poc
خلل في Windows API
 bbd-yzz/cve-2024-23692
CVE-2024-23692
 sxyrxyy/aiohttp-exploit-cve-2024-23334-certstream
أداة استغلال آلية لـ CVE-2024-23334 تجمع النطاقات من certstream، وتتحقق من خوادم Python aiohttp الضعيفة، وترسل نتائج الاستغلال الناجحة إلى webhook في…
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 saaph/cve-2017-3143
استغلال ثغرات تجاوز TSIG في Bind (CVE-2017-3143) و Knot DNS (CVE-2017-11104)
 ysaxon/cve-2023-29929
إثبات المفهوم لتجاوز سعة مخزن مؤقت حرج في معالجة DNS في Kemp LoadMaster، مما يتسبب في رفض الخدمة عن بُعد عبر طلبات DNS مصممة.
 pablodiz/cve-2023-50387
استغلال ثغرة DNS لـ CVE-2023-50387 مع توليد مفاتيح RRSIG آلي ومحاكاة هجوم قائمة على Docker ضد حلّي Unbound المعرضين والمصححين.
 sirbuvladste/bind-9-cache-poisoning-poc---cve-2025-40778
إثبات مفهوم لثغرة CVE-2025-40778: تسميم ذاكرة التخزين المؤقت لنظام DNS في BIND 9 عبر سجلات قسم إضافية غير مرغوب فيها.
 shutingrz/cve-2018-10920_poc
Knot Resolver CVE-2018-10920 / لا تسيء الاستخدام
 eilam-cell/cve-test-coredns-fork
Plan v3 US-6: coredns-style fork fixture for Scanner E2E (CVE-2023-39325)
 cvemaster/cve-2020-1350
ثغرة DNS - CVE-2020-1350
 neitzert/picard
محوّل الأجزاء المُستكشِف للبروتوكول من أجل بيانات مرنة